AutoMalDesc
LLM-фреймворк для автоматической классификации и описания поведения вредоносных скриптов на пяти языках.
Платформа для бинарного анализа на базе символьного исполнения: способна автоматически найти входные данные, которые проведут программу …
Продвинутая платформа для DFIR (цифровая криминалистика и реагирование на инциденты) — позволяет одновременно "охотиться" на угрозы …
Набор CLI-утилит для анализа файловых систем и образов дисков. Поддерживает NTFS, FAT, EXT2/3/4, HFS+, UFS. Извлечение …
Инфраструктура виртуальной машинной интроспекции для мониторинга состояния гостевых систем на уровне гипервизора KVM.
uv venv --python 3.12
source .venv/bin/activate
uv pip install -e .
uv pip install 'flash-attn==2.8.3' --no-build-isolation
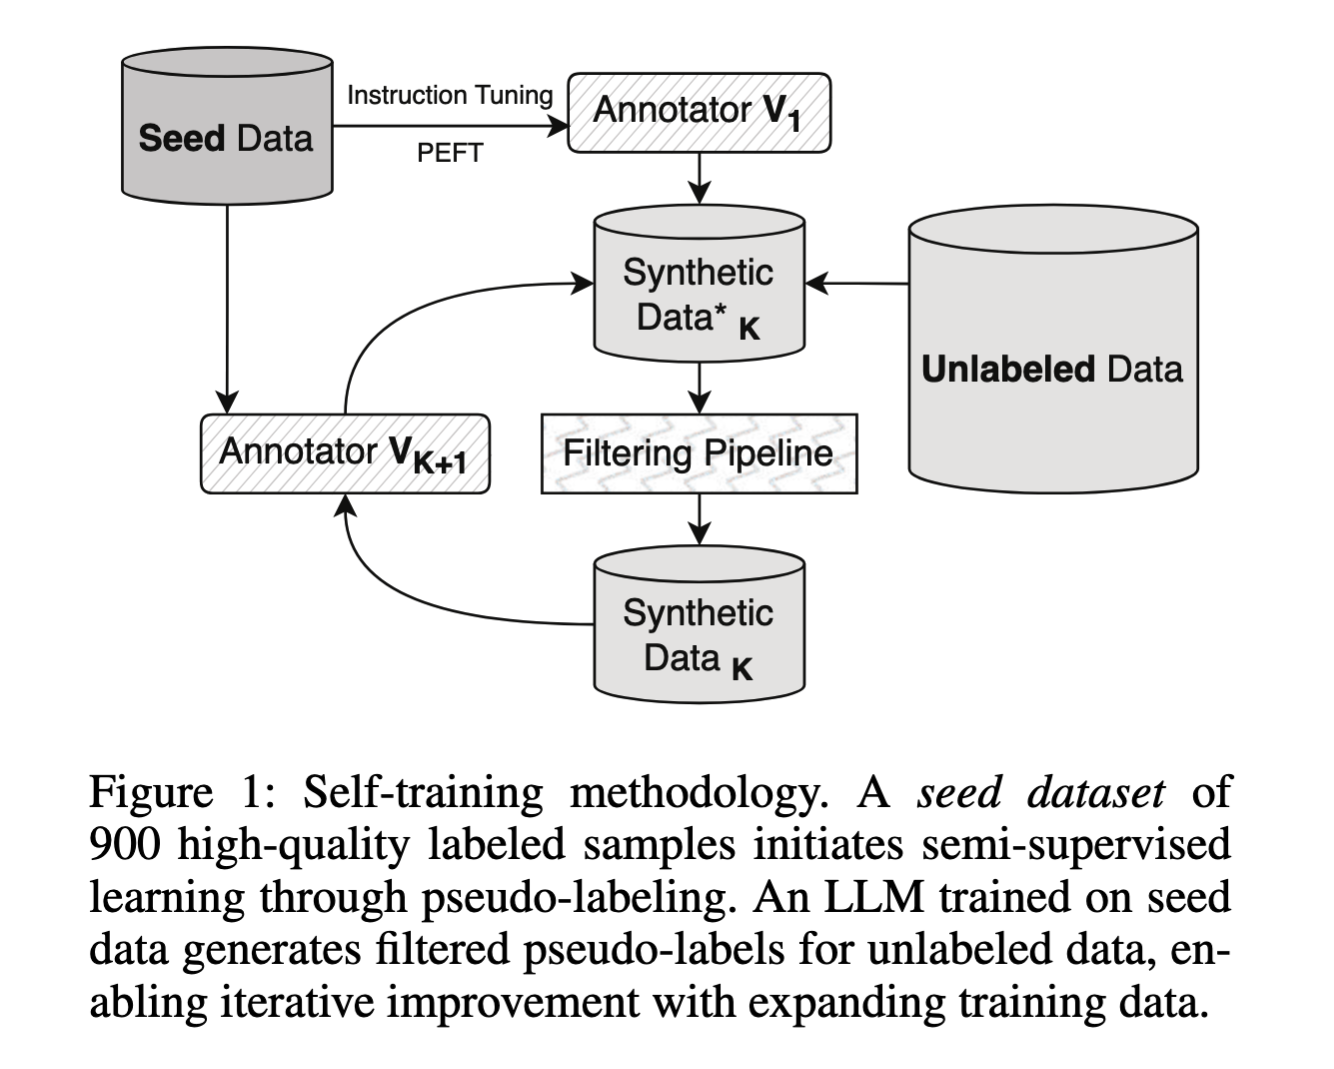
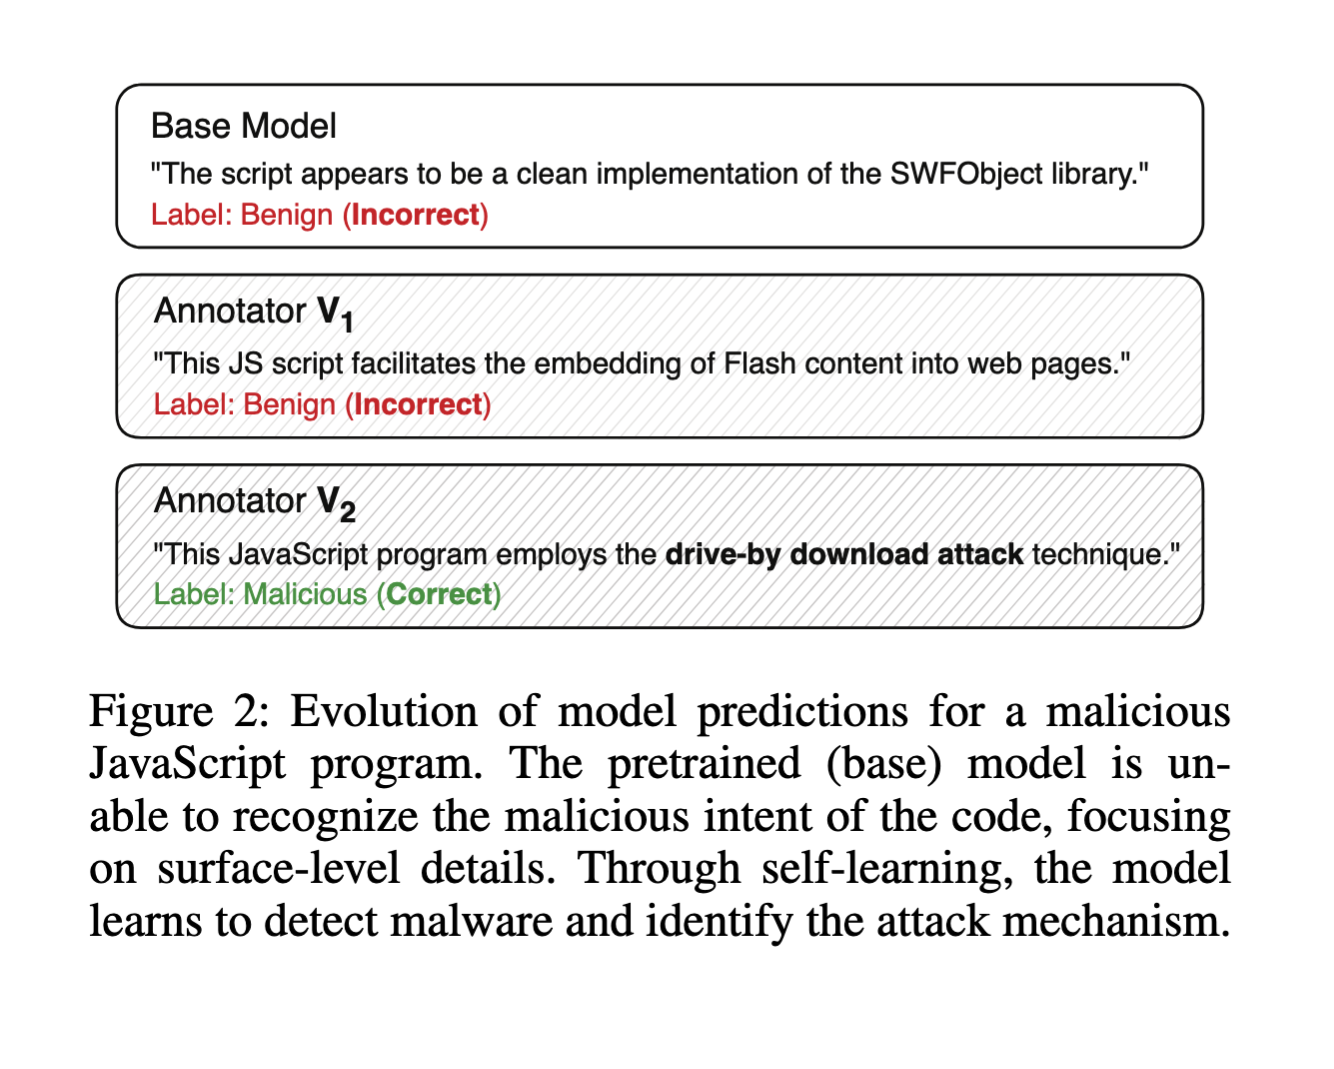
AutoMalDesc: Масштабный анализ скриптов для киберугрозных исследований
Этот репозиторий содержит исследовательский код для статьи "AutoMalDesc: Масштабный анализ скриптов для киберугрозных исследований". Он может помочь в воспроизведении наших экспериментов.
Setup
Мы рекомендуем создать виртуальное окружение и установить библиотеку внутри:
uv venv --python 3.12
source .venv/bin/activate
uv pip install -e .
uv pip install 'flash-attn==2.8.3' --no-build-isolation
Hierarchy
Код для обучения, запуска вывода и оценки ответов находится в
src/automaldesc.
Чтобы увидеть примеры запуска этого кода, особенно в среде Slurm, осмотрите
scripts/.
Скрипты настраиваются, и вы можете найти примеры конфигурационных файлов в
configs/.
Важные подсказки находятся в каталоге prompts/.
Examples
Чтобы выполнить вывод с помощью LLM, вы можете вызвать:
python3 -m automaldesc.inference \
    --model 'meta-llama/Llama-3.3-70B-Instruct' \
    --inputs test-metadata.jsonl \
    --prompt ./prompts/training.jinja \
    --chat_template True \
    --out_frame llm-outputs.jsonl \
    --joblog joblog.jsonl

# Or simply:
python3 -m automaldesc.inference --config_path ./configs/inference.yaml
Чтобы оценить ответы модели, вы можете вызвать:
python3 -m automaldesc.evaluate \
    --predictions llm-outputs.jsonl \
    --references test-metadata.parquet
Чтобы обучить модель с LoRA, мы рекомендуем использовать Slurm:
sbatch --nodes=2 ./scripts/train.slurm
Data
Набор данных, использованный в статье, доступен на Zenodo.
Developing
Если вы хотите внести вклад в репозиторий каким-либо образом, мы рекомендуем сначала установить pre-commit хуки:
pre-commit install
Citation
Вы можете процитировать сопровождающую статью следующим образом:
@misc{apostu2025automaldesclargescalescriptanalysis,
      title={AutoMalDesc: Large-Scale Script Analysis for Cyber Threat Research},
      author={Alexandru-Mihai Apostu and Andrei Preda and Alexandra Daniela Damir and Diana Bolocan and Radu Tudor Ionescu and Ioana Croitoru and Mihaela Găman},
      year={2025},
      eprint={2511.13333},
      archivePrefix={arXiv},
      primaryClass={cs.CR},
      url={https://arxiv.org/abs/2511.13333},
}
Support statement
AutoMalDesc — это проект с открытым исходным кодом, а не продукт CrowdStrike. Как таковой, он не предоставляет никакой официальной поддержки, выраженной или подразумеваемой.