Decepticon
Профессиональный автономный ИИ-агент Red Team, выполняющий реалистичные цепочки атак с 16 специализированными агентами.
Инструмент для извлечения паролей, хешей, PIN-кодов и Kerberos-тикетов из памяти Windows. Поддерживает Pass-the-Hash, Pass-the-Ticket, Golden/Silver Ticket, …
Кросс-платформенный инструмент для извлечения сохранённых паролей из десятков приложений: браузеры, почтовые клиенты, SSH-клиенты, мессенджеры, БД, VPN, …
Современный C2-фреймворк (Command & Control) с поддержкой кастомных имплантов (Demon), reflective loading, sleep obfuscation, OPSEC-режимов и …
Мониторинг процессов Linux без root-доступа. Перехватывает procfs-события в реальном времени — видит все запускаемые процессы, их …
curl -fsSL https://decepticon.red/install | bash
decepticon onboard
decepticon
Decepticon — Автономный агент Красной команды
"Ещё один ИИ-хакер? Дайте угадаем — он запускает nmap и пишет отчёт."


☁️ Не хотите разворачивать самостоятельно? Decepticon доступен в облаке.
Пропустите настройку Docker — запускайте автономные red-team операции прямо из браузера.

Установка
Предварительные требования: Docker и Docker Compose v2. Поддерживается на macOS (Apple Silicon + Intel), Linux (amd64 + arm64) и Windows (amd64 + arm64) — нативно через PowerShell или через WSL2 (Ubuntu / Kali).
macOS / Linux / WSL2
curl -fsSL https://decepticon.red/install | bash
decepticon onboard   # Interactive setup wizard (provider, API key, model profile)
decepticon           # Start the core stack and drop into the terminal CLI
Запуск по умолчанию поднимает базовую плоскость управления (LiteLLM, PostgreSQL, Neo4j, Skillogy, LangGraph, sandbox) и запускает терминальный CLI. Специализированные нагрузки (BloodHound CE, Sliver C2, Ghidra MCP, …) и веб-панель поднимаются по требованию — оркестратор запускает специалистов через ops_start("ad") и т.д., а веб-панель вызывается из CLI командой /web (см. Web Dashboard).
Windows (PowerShell, нативно)
irm https://decepticon.red/install.ps1 | iex
decepticon onboard
decepticon
→ Быстрый старт · Полное руководство по установке
Использование как библиотеки (pip)
Создаете продукт, исследовательскую интеграцию или кастомный оркестратор поверх агентов? Установите SDK из PyPI:
pip install decepticon              # core SDK
pip install "decepticon[neo4j]"     # + the knowledge-graph attack-chain tools
decepticon — это клиентский SDK: он предоставляет фабрики агентов, middleware, инструменты и навыки и направляет вызовы LLM и выполнение в песочнице к runtime-сервисам по HTTP (DECEPTICON_LLM__PROXY_URL, SANDBOX_URL). Для работы агентов эти сервисы всё равно необходимы — используйте Docker-стек выше или укажите URL-адреса собственных аналогов. См. Decepticon как библиотека о возможностях переопределения фабрик, декларативных плагинах PluginBundle и гейте безопасности.
💖 Поддержать Decepticon
Мы развиваем Decepticon как Наступательную Вакцину для ландшафта угроз, управляемого ИИ. Если вы верите в автономный ред-тиминг как путь к более сильной защите, рассмотрите возможность поддержать проект.
Бенчмарк
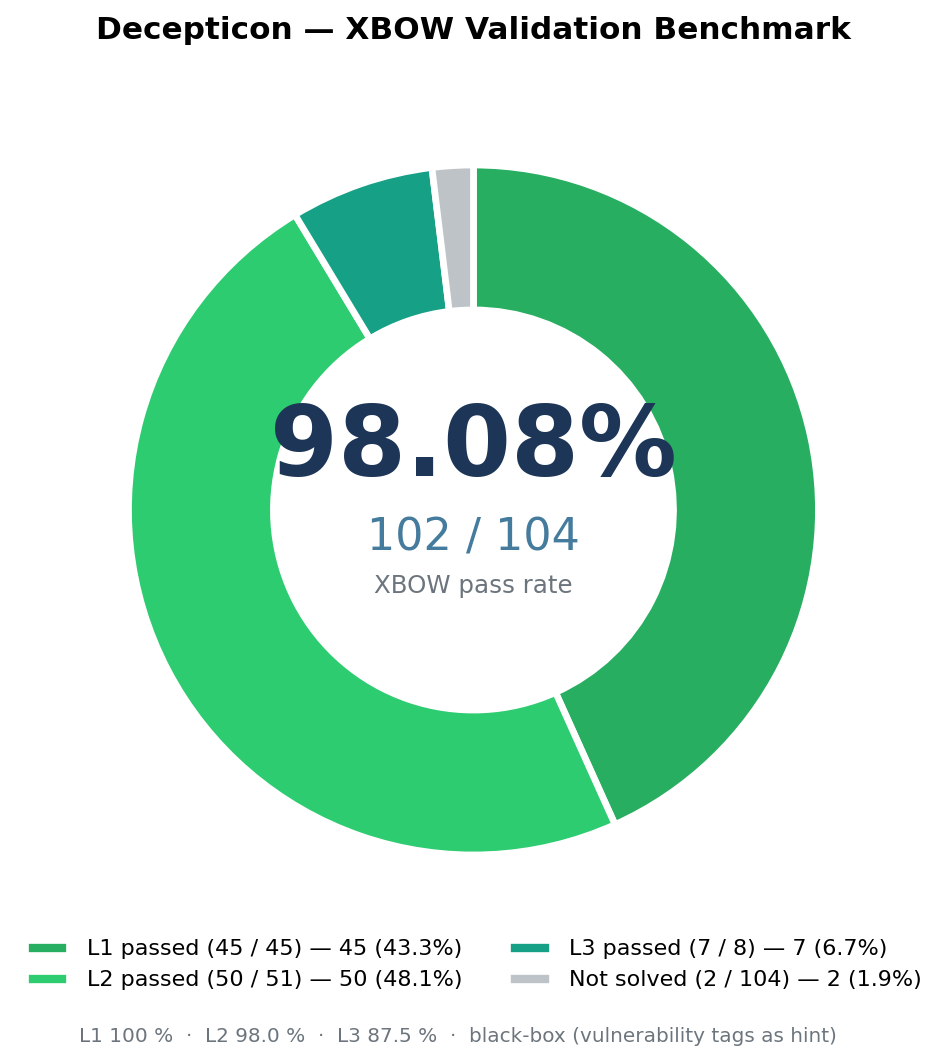
| Бенчмарк | Сложность | Процент прохождения |
|---|---|---|
| XBOW validation-benchmarks | Легкий (Уровень 1) | 45 / 45 (100 %) |
| XBOW validation-benchmarks | Средний (Уровень 2) | 50 / 51 (98.0 %) |
| XBOW validation-benchmarks | Сложный (Уровень 3) | 7 / 8 (87.5 %) |
| XBOW validation-benchmarks | Все уровни | 102 / 104 (98.08 %) |
- Полный индекс по заданиям, матрица классов атак и трейсы LangSmith
- Сравнение с другими AI-агентами для пентеста (Strix, PentestGPT, MAPTA, Cyber-AutoAgent, XBOW commercial, …)
Что такое Decepticon?
Пространство «ИИ + хакинг» полно демо, которые запускают nmap и выводят отчет. Это — не оно.
Decepticon — это профессиональный автономный Red Team-агент. Он выполняет реалистичные цепочки атак — разведка, эксплуатация, повышение привилегий, боковое перемещение, C2 — так, как это сделал бы реальный противник, а не сканер.
Но что еще важнее: он работает с дисциплиной, отличающей ред-тимеров от скрипт-кидди. Прежде чем хотя бы один пакет покинет сеть, Decepticon генерирует полный пакет взаимодействия — RoE, ConOps, План деконфликтации и OPPLAN с картированием по MITRE ATT&CK — и каждое действие выполняется в рамках этих установленных правил.
→ Глубокий разбор рабочего процесса задания
Почему Decepticon?
Реальные цепочки атаки (kill chains), а не формальные проверки. Decepticon считывает OPPLAN и преследует цели любым открывшимся путем — меняя направление, адаптируясь, связывая техники в цепочки.
Действительно интерактивные оболочки. Реальные наступательные инструменты интерактивны (msfconsole, sliver-client, evil-winrm). Decepticon запускает каждую команду внутри постоянных сессий tmux с автоматическим определением приглашения командной строки — поэтому, когда инструмент переходит в интерактивный режим, агент отправляет последующие команды без обходных путей.
Усиленная изоляция песочницы. Все команды выполняются внутри песочницы Kali Linux в выделенной операционной сети (sandbox-net), отдельной от плоскости управления (decepticon-net). LangGraph управляет песочницей через сокет Docker. → Архитектура
Наступление служит защите. Запланированный цикл Offensive Vaccine превратит находки в улучшения защиты по циклу атака → защита → проверка.
Архитектура
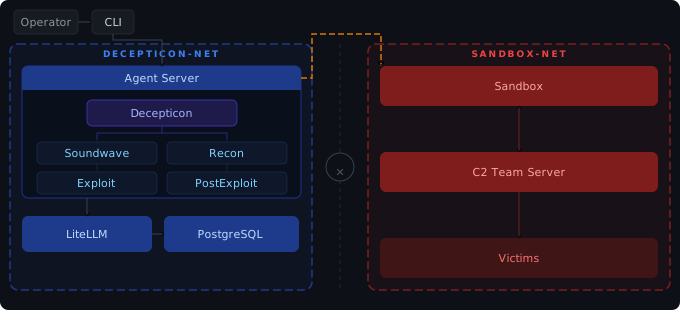
Двухсетевая архитектура. Плоскость управления всегда включена (LiteLLM, PostgreSQL, Skillogy, LangGraph) и плоскость песочницы, также всегда включенная, остаются активными на протяжении всего задания; всё остальное запускается динамически — веб-панель поднимается по /web из CLI, а специализированные нагрузки (BloodHound CE, Sliver C2, Ghidra MCP, …) поднимаются только когда оркестратор вызывает ops_start(...) (см. ADR-0006). Сети: управление в decepticon-net; песочница + сервер C2 + цели в sandbox-net. Neo4j подключен к обеим сетям, поэтому агент (на плоскости управления) может сохранять находки, записанные изнутри песочницы.
→ Глубокий разбор архитектуры · Граф знаний
Агенты
16 специализированных агентов, организованных по фазам цепочки атаки (kill chain), со свежим окном контекста для каждой цели — без накопленного шума.
Оркестрация · Разведка · Эксплуатация · Постэксплуатация · Исследование уязвимостей · Доменные специалисты (AD, Cloud, Смарт-контракты, Реверсинг, Аналитик).
→ Полный список агентов и стек промежуточного ПО
Модели и провайдеры
Иерархическая цепочка fallback с учетом учетных данных. Вы объявляете, какие учетные данные у вас есть, в порядке приоритета; Decepticon строит на их основе цепочку основной→резервный на каждом уровне.
| Профиль | Уровень на агента | Сценарий использования |
|---|---|---|
| eco (по умолчанию) | На агента (HIGH для orchestrator/exploiter/patcher/analyst, MID для execution, LOW для recon/soundwave) | Продакшн |
| max | Каждый агент на HIGH | Цели высокой ценности |
| test | Каждый агент на LOW | Разработка / CI |
Провайдеры с привязкой к уровням: Anthropic, OpenAI, Google Gemini, MiniMax, DeepSeek, xAI, Mistral, OpenRouter, Nvidia NIM, Ollama (локально). OAuth по подписке: Claude Max/Pro/Team, ChatGPT Pro/Plus/Team, Gemini Advanced, Copilot Pro, SuperGrok, Perplexity Pro.
Настройка через decepticon onboard. → Полный справочник по моделям и примеры fallback
Документация
| Тема | Документ |
|---|---|
| Установка и первое задание | Начало работы |
| Полная настройка, OAuth, провайдеры, панель управления | Руководство по настройке |
| Все команды CLI и сочетания клавиш | Справочник по CLI |
Все цели make |
Справочник по Makefile |
| Список агентов и промежуточное ПО | Агенты |
| Профили моделей и цепочка fallback | Модели |
| Система навыков и спецификация формата | Навыки |
| Функции и настройка веб-панели | Веб-панель |
| Архитектура системы и сетевая изоляция | Архитектура |
| Граф знаний Neo4j | Граф знаний |
| Сквозной рабочий процесс задания | Рабочий процесс задания |
| Цикл Offensive Vaccine | Offensive Vaccine |
| Участие в разработке Decepticon | Участие |
| --- |
Участие в проекте
git clone https://github.com/PurpleAILAB/Decepticon.git
cd Decepticon
make dogfood  # Full OSS UX (launcher → onboard → CLI) on local code
make dev      # Backend hot-reload (compose watch) — daily dev loop
Сообщество
Присоединяйтесь к Discord — задавайте вопросы, делитесь логами взаимодействий, обсуждайте техники.
Отказ от ответственности
Не используйте этот проект в любых системах или сетях без явного письменного разрешения владельца системы. Несанкционированный доступ к компьютерным системам является незаконным. Вы несете полную ответственность за свои действия. Авторы и участники не несут ответственности за неправомерное использование.
Лицензия