Grype
Сканер уязвимостей для образов контейнеров и файловых систем — использует SBOM и базы данных CVE.
Рантайм-детектор угроз для контейнеров, Kubernetes и облачной инфраструктуры — проект CNCF. Отслеживает системные вызовы в реальном …
Универсальный сканер уязвимостей для контейнеров, файловых систем, Git-репозиториев и IaC (Terraform, K8s, Dockerfile) от Aqua Security. …
Инструмент проверки конфигурации безопасности AWS/Azure/GCP на соответствие CIS Benchmarks, GDPR, HIPAA, PCI-DSS, NIST. 500+ проверок: открытые …
Мультиоблачный инструмент аудита безопасности от NCC Group. Поддерживает AWS, Azure, GCP, Alibaba Cloud, Oracle Cloud. Анализирует …
# Official installer script (Linux / macOS)
curl -sSfL https://get.anchore.io/grype | sudo sh -s -- -b /usr/local/bin

# Homebrew (macOS / Linux)
brew tap anchore/grype
brew install grype

# MacPorts
sudo port install grype

# Winget (Windows)
winget install Anchore.Grype

# Scoop (Windows)
scoop bucket add main
scoop install main/grype

# Chocolatey (Windows)
choco install grype -y

# Snap
snap install grype

# Arch Linux (AUR)
sudo pacman -S grype-bin

# Docker
docker pull anchore/grype

# GitHub Releases — .deb / .rpm / binary tarballs
# Download from https://github.com/anchore/grype/releases
# Install .deb with: sudo dpkg -i grype_*.deb
# Install .rpm with: sudo rpm -i grype_*.rpm
# For tarballs, extract and copy 'grype' binary to a directory in $PATH

Grype
Сканер уязвимостей для контейнерных образов и файловых систем.



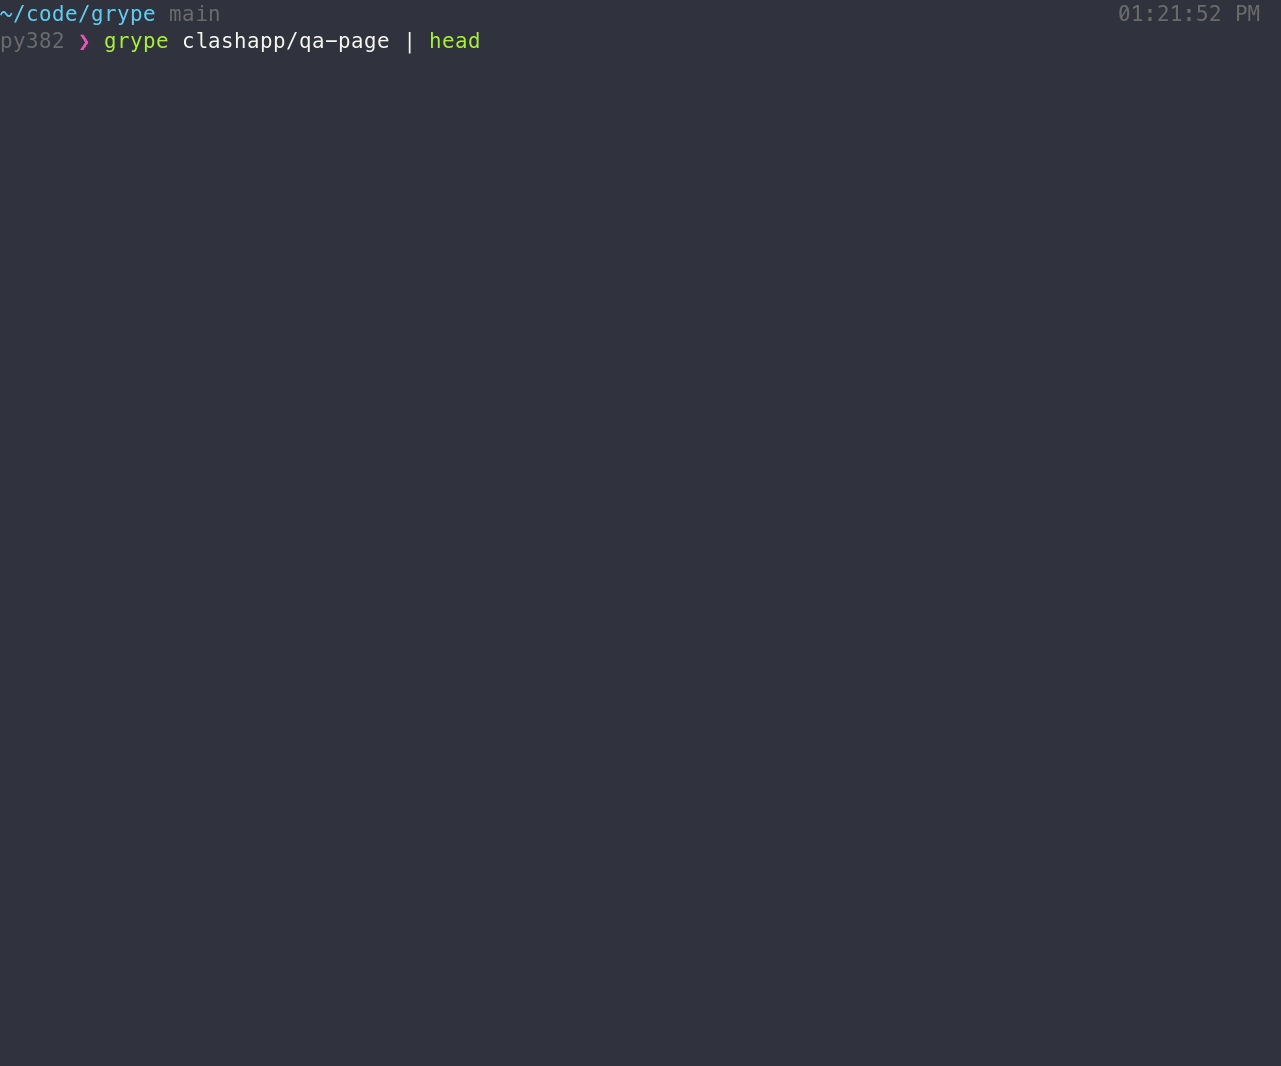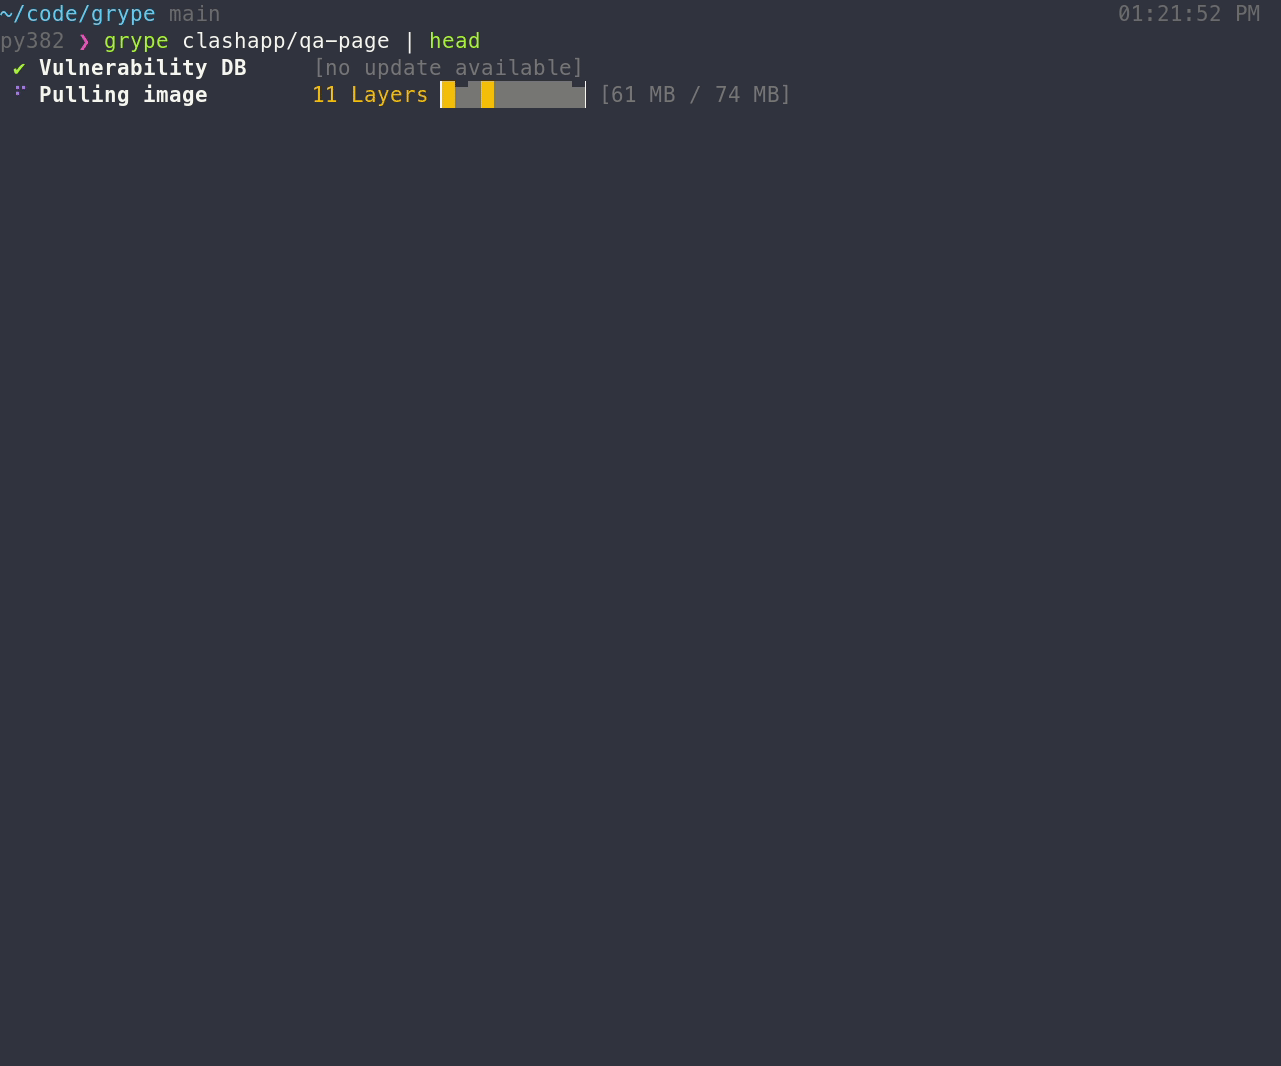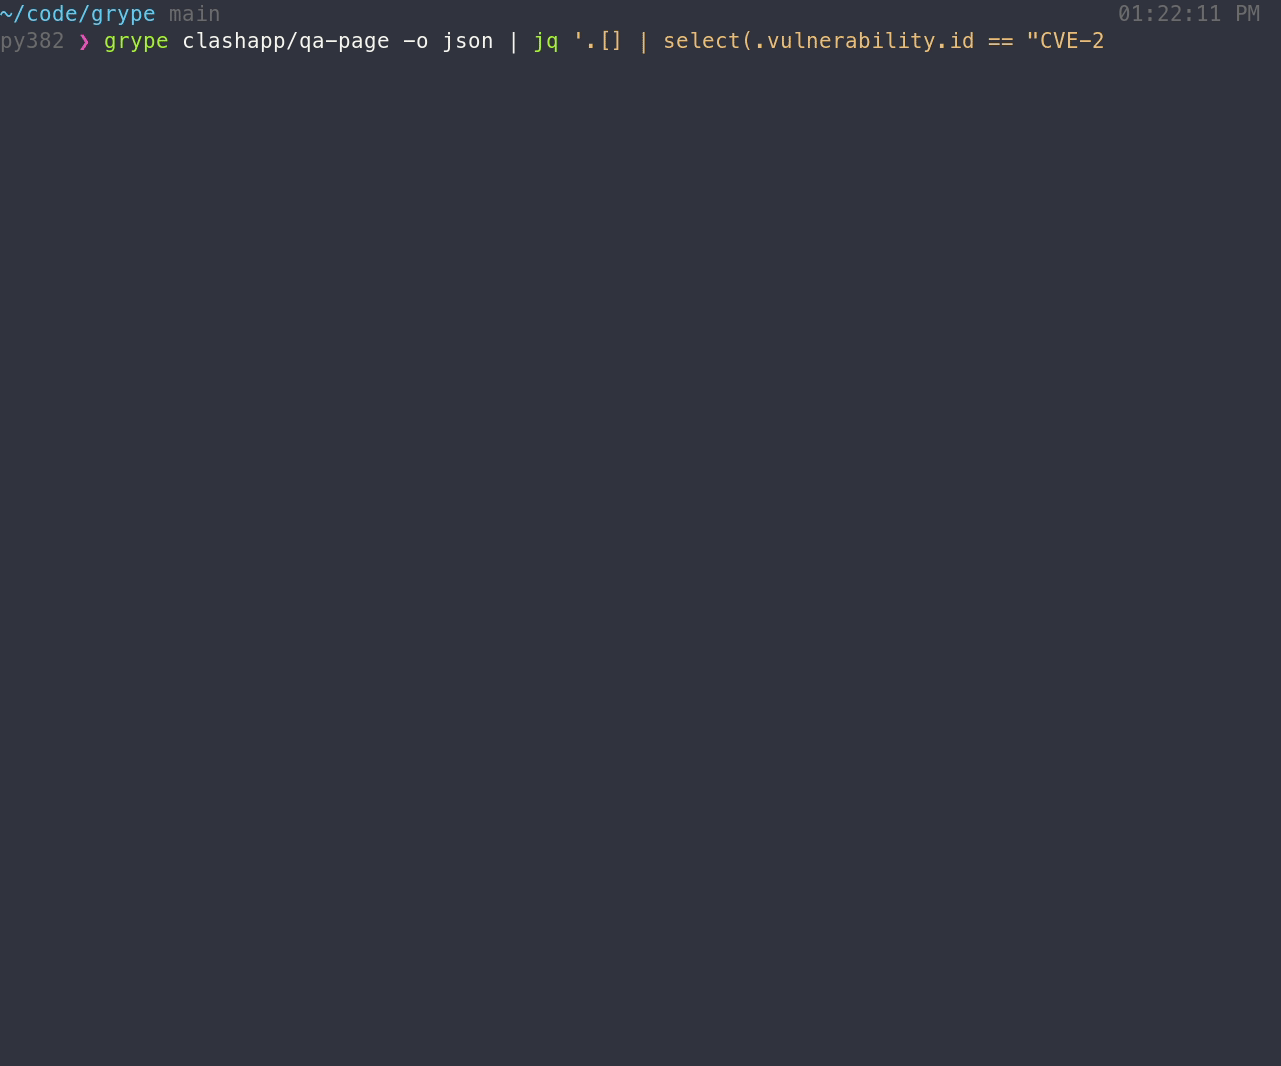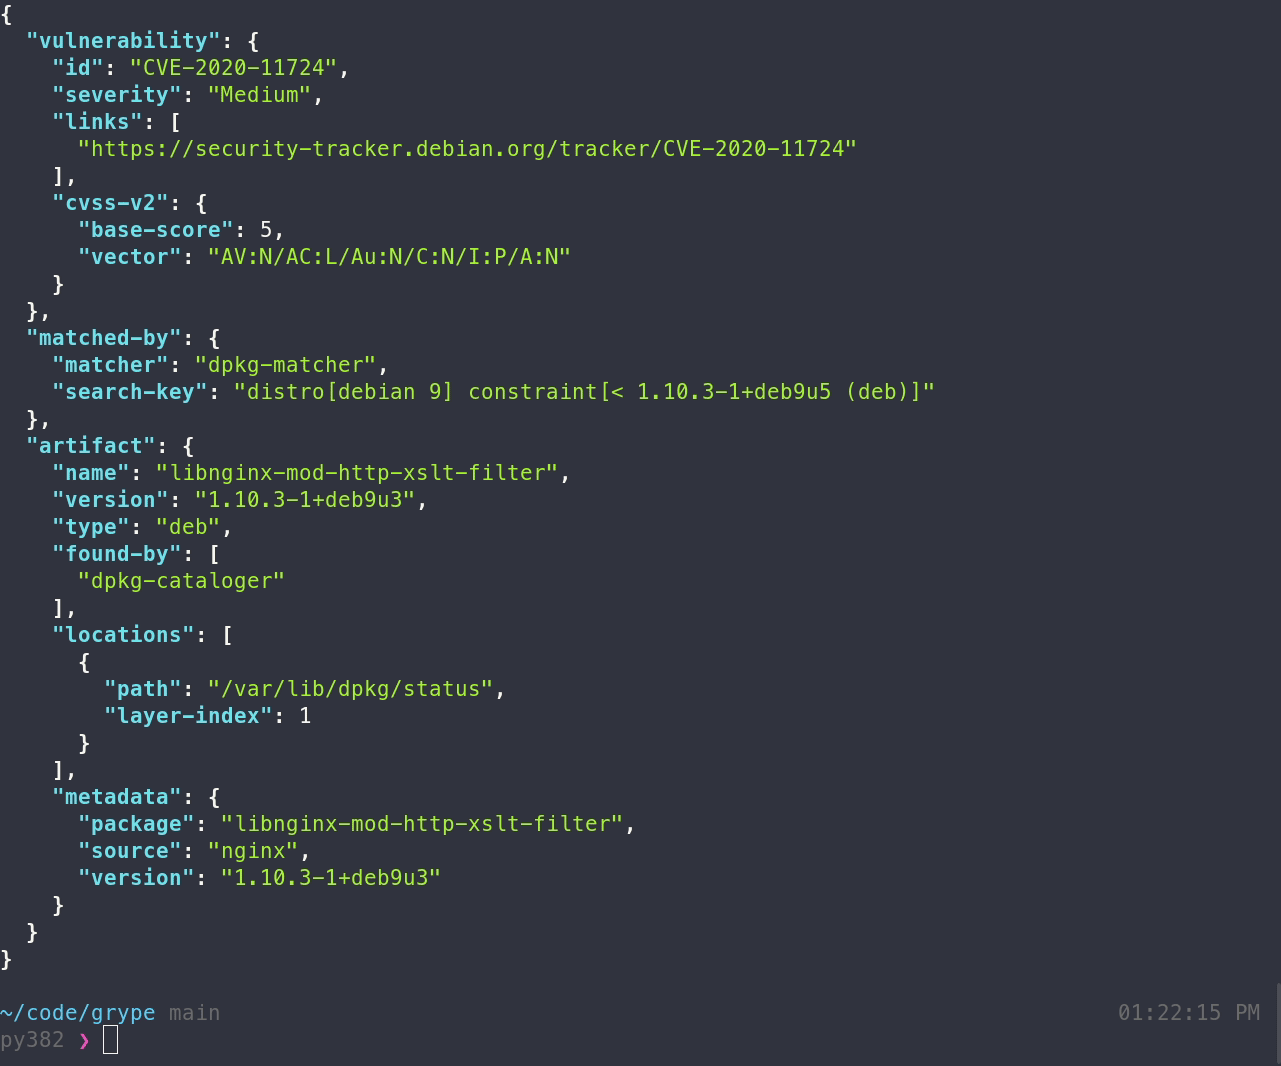
Возможности
- Сканирование контейнеров, файловых систем и SBOM на известные уязвимости (см. документацию для полного списка поддерживаемых целей сканирования)
- Поддержка основных экосистем пакетов ОС (Alpine, Debian, Ubuntu, RHEL, Oracle Linux, Amazon Linux и другие)
- Поддержка языковых пакетов (Ruby, Java, JavaScript, Python, .NET, Go, PHP, Rust и другие)
- Поддержка форматов образов Docker, OCI и Singularity
- Приоритизация угроз и рисков с помощью EPSS, KEV и оценки рисков (см. документацию по интерпретации результатов)
- Поддержка OpenVEX для фильтрации и дополнения результатов сканирования
[!TIP] Новичок в Grype? Ознакомьтесь с руководством по началу работы для пошаговой инструкции!
Установка
Самый быстрый способ начать работу:
curl -sSfL https://get.anchore.io/grype | sudo sh -s -- -b /usr/local/bin
[!TIP] Смотрите документацию по установке, чтобы узнать о других способах установки Grype, включая Homebrew, Docker, Chocolatey, MacPorts и другие!
Основы
Сканируйте контейнер или каталог на уязвимости:
# container image
grype alpine:latest

# directory
grype ./my-project
Сканируйте SBOM для ещё более быстрого обнаружения уязвимостей:
# scan a Syft SBOM
grype sbom:./sbom.json

# pipe an SBOM into Grype
cat ./sbom.json | grype
[!TIP] Ознакомьтесь с руководством по началу работы, чтобы изучить все возможности и функции.
Хотите узнать все нюансы работы с Grype? Ознакомьтесь с документацией по CLI и документацией по конфигурации.
Вклад в проект
Мы приветствуем пользователей, которые хотят помочь улучшить эти инструменты, отправляя отчёты об ошибках или предлагая новые функции. Ознакомьтесь с нашим обзором по внесению вклада и документацией для разработчиков, если вы заинтересованы в внесении изменений в код.
Разработка Grype спонсируется Anchore и распространяется под лицензией Apache-2.0.
Логотип Grype от Anchore лицензируется по лицензии CC BY 4.0


Для получения информации о коммерческой поддержке Syft или Grype обратитесь в Anchore.
Присоединяйтесь к обсуждению!
Команда Grype регулярно проводит онлайн-встречи сообщества. Все желающие могут присоединиться, чтобы обсудить интересующие темы. - Проверьте календарь для даты следующей встречи. - Добавьте пункты в повестку дня (присоединитесь к этой группе, чтобы получить доступ на редактирование повестки дня) - Ждём вас!