Havoc
Модульный open-source фреймворк для эмуляции противника (adversary emulation), применяемый red-team командами для авторизованной проверки детектирующих возможностей SOC/EDR.
Кросс-платформенная, управляемая через плагины платформа для эмуляции противника (adversary emulation) с веб-интерфейсом, используется командами авторизованного red-teaming.
Современный open source C2-фреймворк от BishopFox. Альтернатива Cobalt Strike и Metasploit для red team операций. Поддерживает …
Платформа автоматизированной эмуляции противника от MITRE. Строится на базе фреймворка ATT&CK и используется для автоматизации red-team …
Кроссплатформенный C2-сервер и агент на Go с транспортом по HTTP/2 для постэксплуатационных сценариев в рамках авторизованного …
git clone --recursive https://github.com/HavocFramework/Havoc.git
cd Havoc
sudo ./setup.sh

Havoc
Havoc — это современный и гибкий фреймворк для пост-эксплуатации и управления командами, созданный @C5pider.
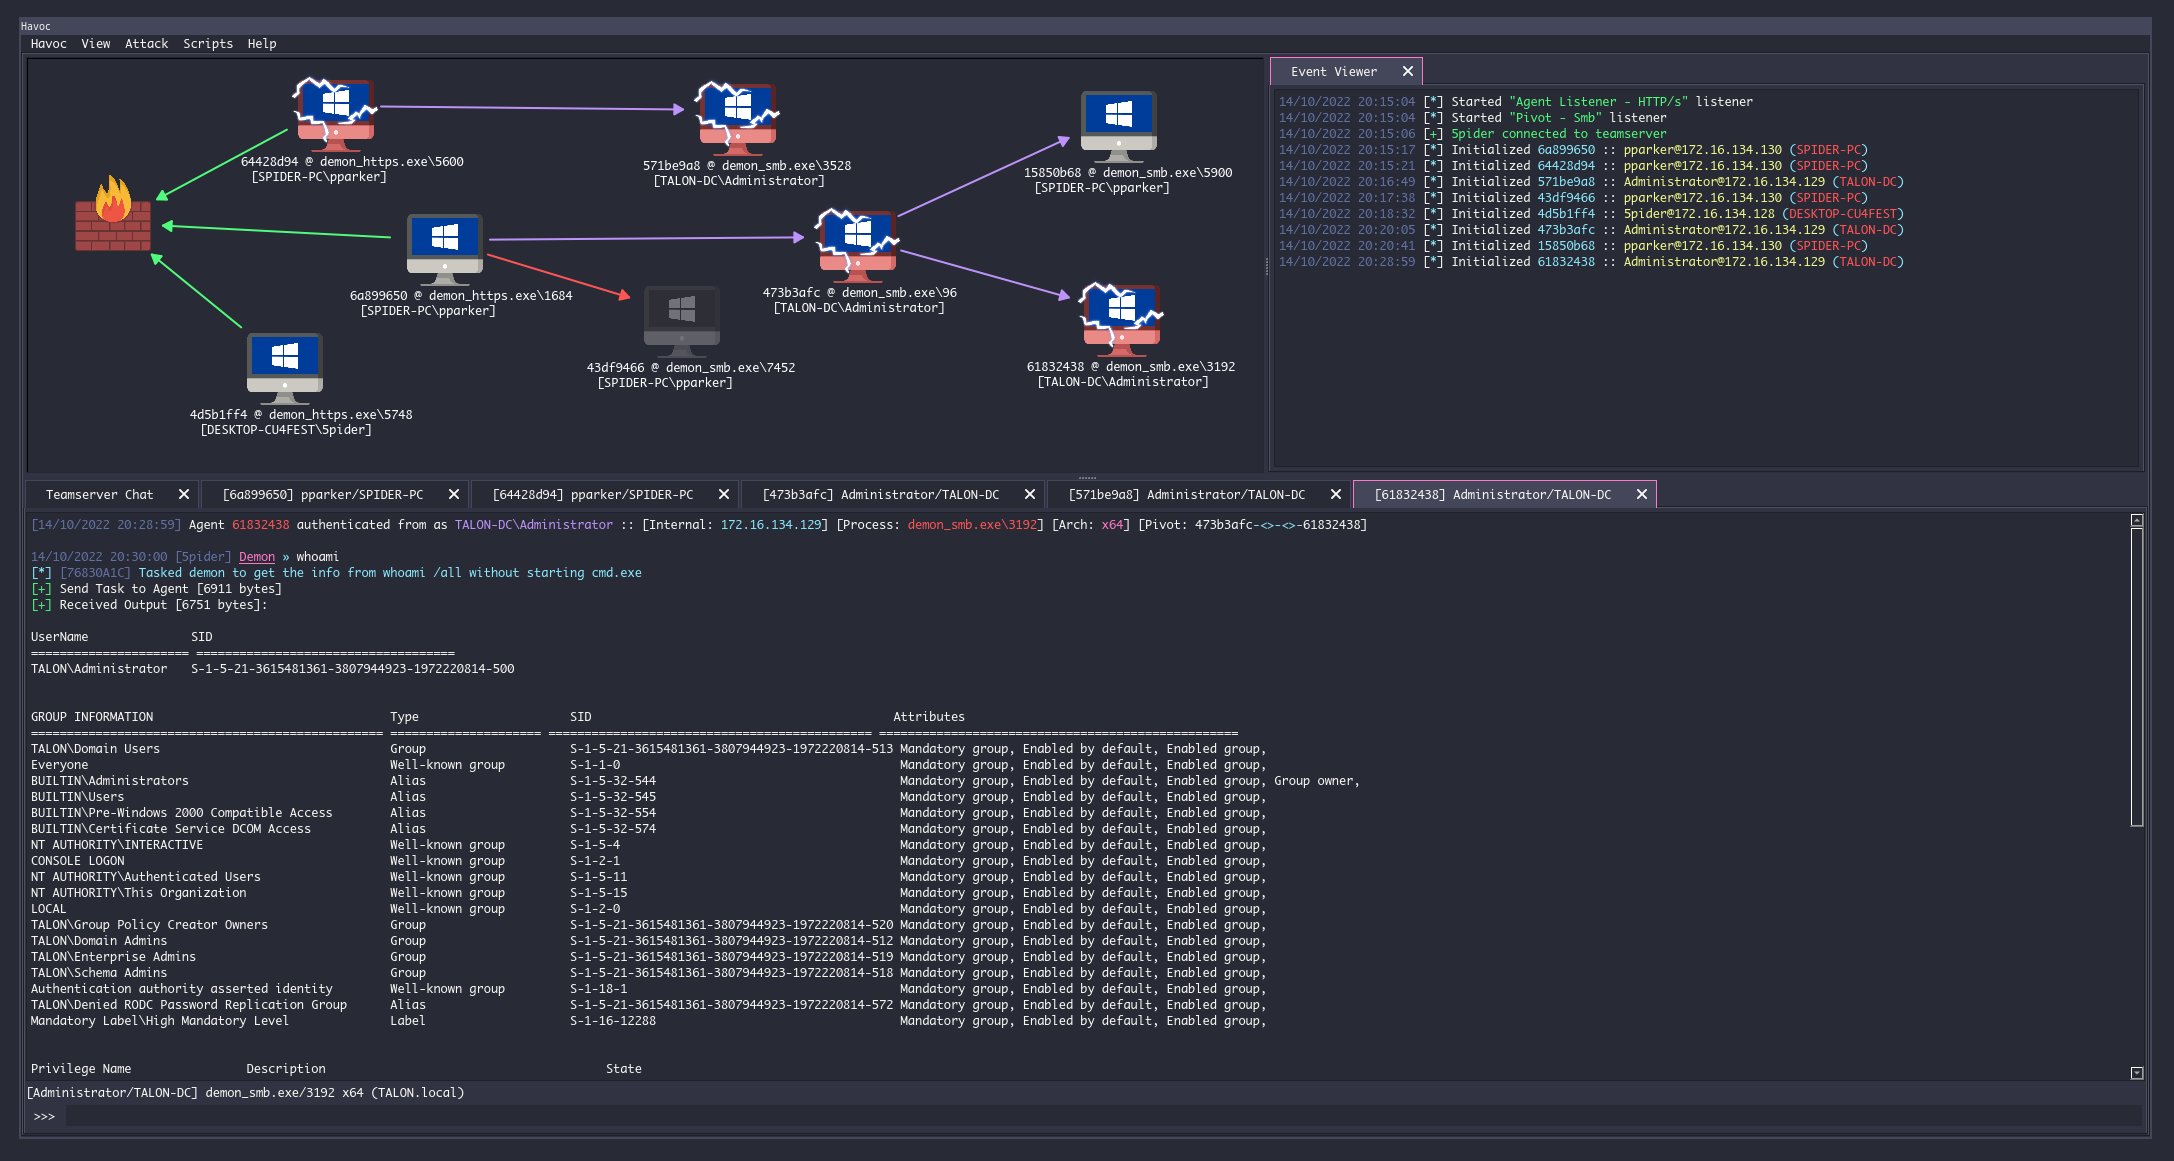

Быстрый старт
Полную документацию смотрите в Wiki.
Havoc хорошо работает на Debian 10/11, Ubuntu 20.04/22.04 и Kali Linux. Рекомендуется использовать последние доступные версии, чтобы избежать проблем. Для сборки потребуется современная версия Qt и Python 3.10.x.
Инструкции по установке смотрите в документации по установке. Если возникнут проблемы, проверьте страницу Известные проблемы, а также список открытых/закрытых Issues.
Возможности
Клиент
Кроссплатформенный интерфейс, написанный на C++ и Qt
- Современная тёмная тема на основе Dracula
Teamserver
Написан на Golang
- Многопользовательский режим
- Генерация полезной нагрузки (exe/shellcode/dll)
- Слушатели HTTP/HTTPS
- Настраиваемые профили C2
- Внешний C2
Demon
Флагманский агент Havoc, написанный на C и ASM
- Обфускация сна с помощью Ekko, Ziliean или FOLIAGE
- Спуфинг адреса возврата x64
- Косвенные системные вызовы для Nt* API
- Поддержка SMB
- Хранилище токенов
- Разнообразные встроенные команды пост-эксплуатации
- Патчинг Amsi/Etw через аппаратные точки останова
- Загрузка прокси-библиотек
- Дублирование стека во время сна

Расширяемость
- Внешний C2
- Поддержка пользовательских агентов
- Python API
- Модули
Сообщество
Присоединяйтесь к официальному Discord Havoc, чтобы общаться с сообществом!
Примечание
Пожалуйста, не открывайте вопросы, связанные с обнаружением.
Фреймворк Havoc не разрабатывался как инструмент для обхода обнаружения. Он был создан максимально гибким и модульным, чтобы дать оператору возможность добавлять собственные функции или модули, позволяющие обходить системы обнаружения целей.