Mr.SIP
Комплексный инструмент анализа и атак на SIP-протокол. Возможности: перехват SIP-регистраций, spoofing Caller ID, SIP flood DoS, INVITE/REGISTER сканирование, перехват медиа RTP-потоков, генерация произвольных SIP-сообщений.
Набор инструментов для аудита безопасности SIP-инфраструктуры. Включает: svmap (сканирование SIP-устройств), svwar (перебор extension-номеров), svcrack (brute force …
Инструмент обнаружения и декодирования RTP-потоков из pcap-дампов или с сетевого интерфейса в реальном времени. Автоматически находит …
Мощная Python-библиотека и интерактивная оболочка для работы с сетевыми пакетами. Позволяет создавать, отправлять, перехватывать и анализировать …
Быстрая Python-библиотека и CLI для аудита TLS/SSL: проверяет сертификаты, наборы шифров, эллиптические кривые; поддерживает SMTP, XMPP, …
git clone https://github.com/meliht/Mr.SIP
cd Mr.SIP && pip install -r requirements.txt
python3 mrsip.py
SIP Security, Attack and Audit Framework


Mr.SIP — это простой консольный инструмент для аудита и атак на SIP. Изначально он был разработан для академической работы над новыми DDoS-атаками на основе SIP и превратился в полнофункциональный инструмент пентестинга SIP. С тех пор он цитировался в нескольких академических статьях и журнальных публикациях, а также может использоваться как симулятор SIP-клиента и генератор трафика.
Этот публичный репозиторий содержит 3 модуля — сканирование сети, перечисление пользователей и симуляцию DoS-атак. Mr.SIP Pro расширяет это дополнительными модулями и веб-GUI.
Документация
- Установка — отличия настройки для Linux/macOS, настройка виртуального окружения, когда действительно нужны права root
- Руководство по лабораторной работе — Создание локальной тестовой цели: лаборатории Docker (PJSIP) и VM (классический
chan_sip/Trixbox), обобщение на другие PBX на базе Asterisk - Руководство по использованию — Полный справочник команд, что делает каждый тип сообщения
--mt, подробно о--if/--pps/--mtu,ngrep, режим отладки, диаграмма архитектуры/потока данных - Сравнение с Mr.SIP Pro — Полное сравнение публичной версии и Pro, модуль за модулем
- CHANGELOG.md — Полная история версий и техническое обоснование каждого изменения
Модули публичной версии
| Модуль | Назначение |
|---|---|
| SIP-NES (Сканер сети) | Обнаруживает SIP-компоненты в сети, а также информацию о производителе/продукте/версии. |
| SIP-ENUM (Перечислитель) | Определяет валидных SIP-пользователей и их требования к аутентификации. |
| SIP-DAS (Симулятор DoS-атак) | Выполняет атаки на основе TDoS с мощным движком подделки IP-адресов. |
Конкурентные преимущества во всех трёх: высокопроизводительная многопоточность, подделка IP-адресов и интеллектуальная генерация SIP-сообщений.
Это публичная версия с 3 модулями — смотрите, что добавляет Mr.SIP Pro ниже.
Mr.SIP Pro
Mr.SIP Pro — это самый комплексный атакующий VoIP-продукт на рынке: 10 модулей в 3 категориях (Сбор информации, Сканирование уязвимостей, Атакующие), плюс вспомогательные компоненты для подделки IP/генерации сообщений и GUI, по сравнению с 3 консольными модулями в этом репозитории.
→ Полное сравнение Public и Pro · mrsip.pro · Цены · Запросить демо
Быстрый старт
pip install -r requirements.txt

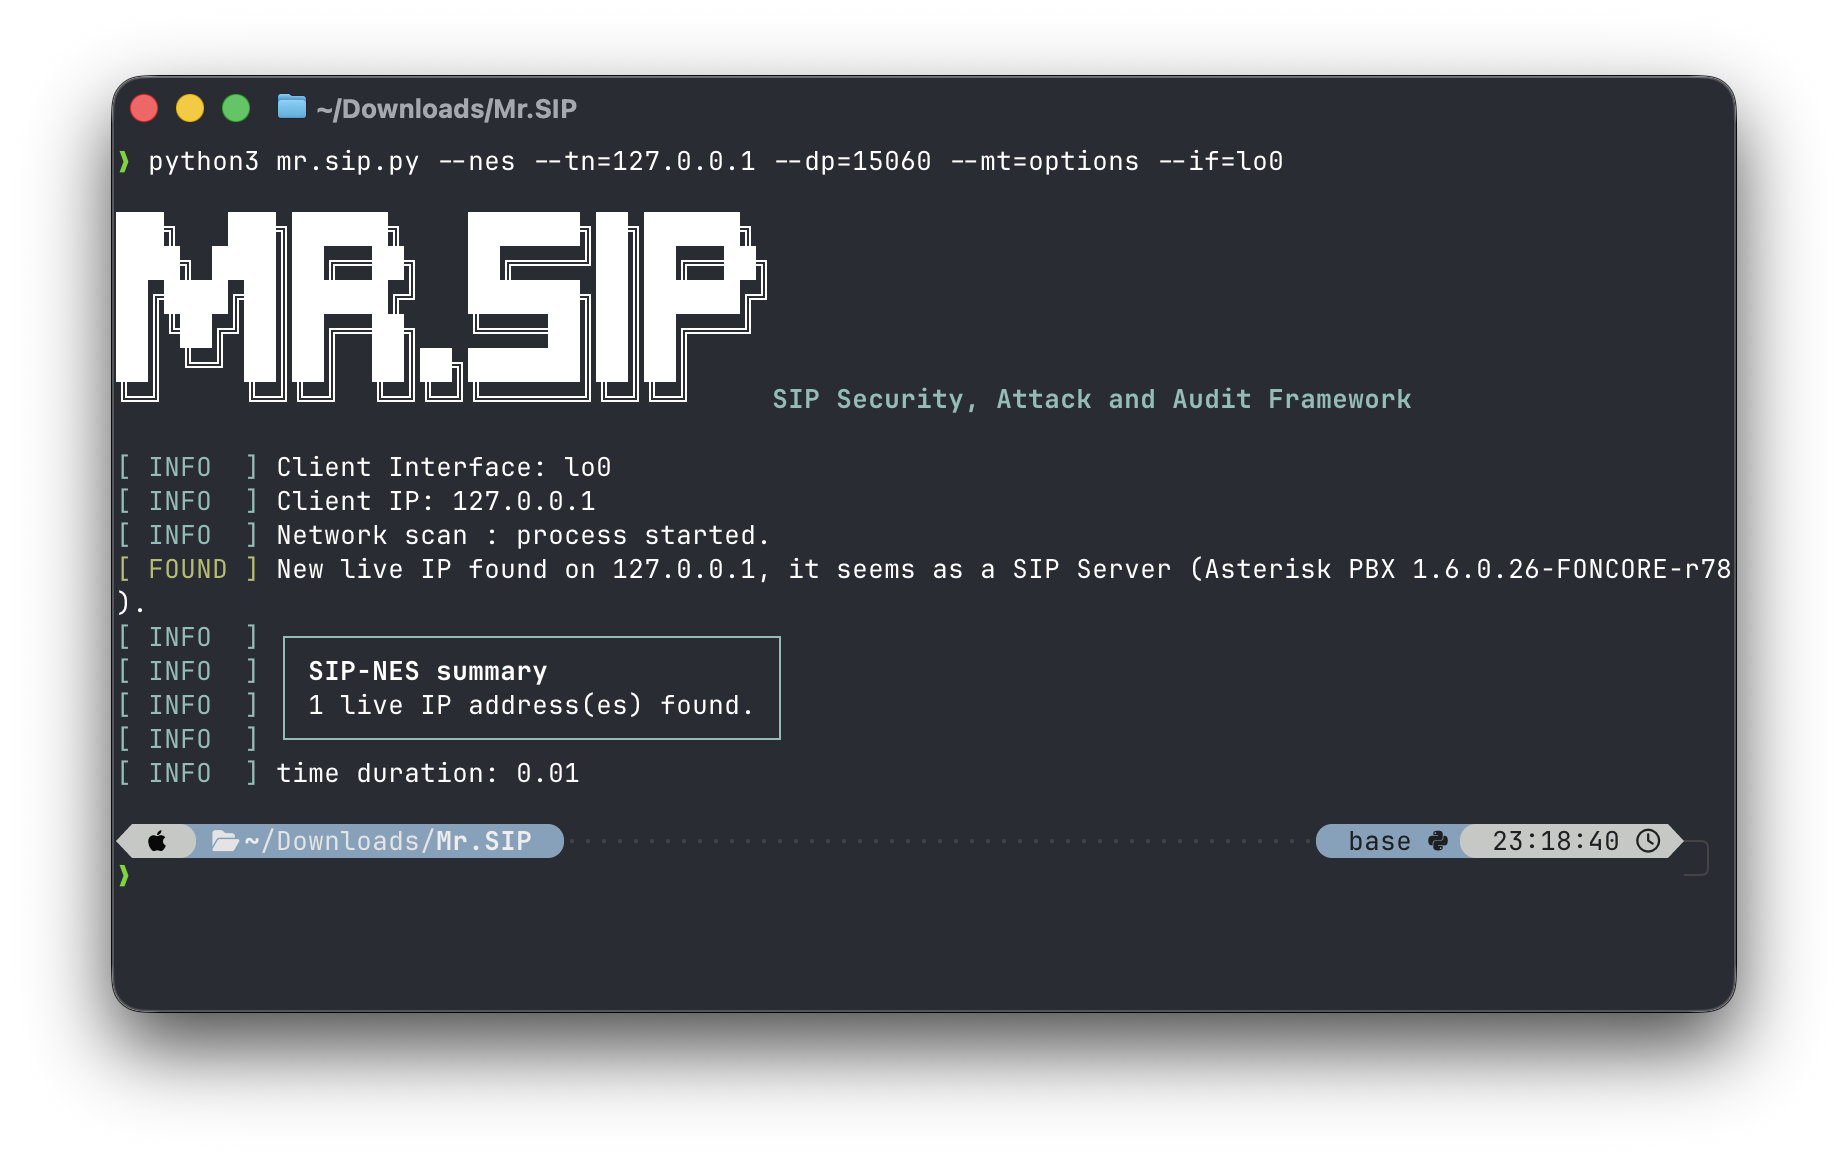
python3 mr.sip.py --help
python3 mr.sip.py --nes  --tn=<target_IP> --mt=options --from=<ext> --to=<ext>
python3 mr.sip.py --enum --from=<wordlist_file> [--tn=<target_IP>]
python3 mr.sip.py --das  --mt=invite -c <count> --tn=<target_IP> [-r|-s|-m --il=<file>]
Смотрите Руководство по установке для настройки под конкретную ОС и Руководство по использованию для полного справочника команд/флагов.
Разработка
В этом репозитории есть полноценный набор тестов и CI — смотрите CHANGELOG.md для полной технической истории исправлений и работ по укреплению безопасности.
pip install -r tests/requirements-dev.txt
pytest              # 262 tests, network-free, runs in a couple seconds
ruff check src/ tests/ mr.sip.py
Признание
Mr.SIP начинался как академическое исследование новых DDoS-атак на основе SIP и превратился в инструмент, представленный на крупнейших отраслевых конференциях по безопасности, цитируемый в рецензируемой литературе и отмеченный в национальных инновационных конкурсах.
Признание на мировой арене
- Black Hat Asia 2023 (Arsenal), Сингапур – Mr.SIP: инструмент аудита и атак
- Securi-Tay 2023 (открывающий доклад), Шотландия – практический взлом VoIP/UC с помощью Mr.SIP
- Black Hat MEA 2022 (брифинг и Arsenal), Эр-Рияд – демонстрации взлома VoIP и сетевые атаки
- Black Hat EU 2022 (Arsenal), Лондон – демонстрация взлома VoIP с помощью Mr.SIP Pro
- Black Hat EU 2020 (Arsenal), Лондон – Mr.SIP: инструмент аудита и атак на основе SIP
- DEF CON 28 (главная сцена), Лас-Вегас – практическое тестирование VoIP на проникновение с помощью Mr.SIP Pro
- Black Hat USA 2019 (Arsenal), Лас-Вегас – Mr.SIP: инструмент аудита и атак на основе SIP
- Black Hat EU 2019 (Arsenal), Лондон – Mr.SIP: инструмент аудита и атак на основе SIP
- OffZone 2019, Москва – атаки на основе SIP и подходы к защите
- Black Hat Asia 2019 (Arsenal), Сингапур – Mr.SIP: инструмент аудита и атак на основе SIP
Ссылки на презентации и видеодемонстрации смотрите на странице демо.
Академическое и техническое влияние
Методологии Mr.SIP цитируются в ведущих журналах, индексируемых в SCI, и в материалах международных конференций (4 статьи перечислены ниже, каждая отдельно проверена у издателя). Ссылка на Cisco Press и цитаты из диссертаций ниже — это заявленные самим автором утверждения, которые были независимо проверены при написании этого раздела, однако ни конкретного названия книги, ни диссертации, ни учебного заведения, ни даты не удалось найти в открытых источниках, чтобы привести их рядом, в том числе на сайте самого Mr.SIP Pro; они упомянуты здесь, а не молча опущены, поскольку отсутствие публичной цитаты не является доказательством ложности утверждения — это лишь означает, что его нельзя независимо подтвердить внешними источниками.
- Аутентификация вызывающего абонента на основе блокчейна (BBCA): новое решение для предотвращения атак спуфинга в сетях VoIP/SIP — IEEE Access (2024)
- Новый подход к эффективному смягчению последствий DRDoS-атак на основе SIP — MDPI Applied Sciences (2023)
- Новая распределённая атака типа «отказ в обслуживании» с отражением на основе SIP и эффективный механизм защиты — IEEE Access (2020)
- Новые DDoS-атаки на основе SIP с эффективными стратегиями защиты — Elsevier Computers & Security (2016)
Академический вклад Mr.SIP включает следующие концепции атак/защиты из указанных выше статей:
- DRDoS-атаки на основе SIP и стратегии их смягчения
- Аутентификация вызывающего абонента на основе блокчейна (BBCA)
- Атаки с отражением SIP-ответов/запросов
- Атаки с удалением SIP-регистраций в контакт-центрах
- Методы злоупотребления INVITE/REGISTER
Также использовался в тестах на подмену Caller-ID в рамках сотрудничества с Турецким институтом стандартов (TSE) по национальной стратегии безопасности VoIP (2015) и упоминался на различных популярных форумах и в новостных источниках, включая домашнюю страницу Black Hat (проверено: это настоящая статья Black Hat Asia Arsenal, непосредственно описывающая Mr.SIP). Данный инструмент был представлен в подборке Black Hat Arsenal Highlights и продемонстрирован на множестве международных конференций, включая Black Hat Arsenal и главную сцену DEF CON.
Награды и признание
Mr.SIP Pro получил признание благодаря инновационным конкурсам и национальным соревнованиям — включая награды за идеи, ранние прототипы или исследовательские проекты, которые напрямую способствовали его созданию и развитию.
- 🥇 1-е место (золото) – 2-й Конкурс выпускных проектов по кибербезопасности (55 заявок, 17 финалистов, 2020) — исправлено с ранее указанного утверждения о «130+ проектах», которое не соответствовало первоисточнику; проверено непосредственно по официальному сообщению организатора о результатах, в котором Исмаил Мелих Таш назван обладателем золотой медали
- 🥈 2-е место – Конкурс инноваций Netaş (2012)
-
🥇 1-е место – Конкурс инноваций Netaş (2011)
(Эти два результата по конкурсам Netaş были независимо проверены, но не удалось найти соответствующий публичный первоисточник, в отличие от конкурса 2020 года выше — отсутствие публичной индексации старого, вероятно внутреннего, корпоративного конкурса 2011-2012 годов не является необычным, поэтому это отмечено как замечание, а не подтверждено или удалено.)
Опубликованные ссылки (полные цитаты)
- I. M. Tas, B. G. Unsalver, and S. Baktir, "A Novel SIP Based Distributed Reflection Denial-of-Service Attack and an Effective Defense Mechanism," IEEE Access, vol. 8, pp. 112574–112584, Jun. 2020. Читать далее
- I. M. Tas, B. Ugurdogan, and S. Baktir, "Novel Session Initiation Protocol Based Distributed Denial-of-Service Attacks and Effective Defense Strategies," Computers & Security, vol. 63, pp. 29–44, Nov. 2016. Читать далее