Riftor
ИИ-агент для баг-хантинга и пентеста с 350+ навыками, параллельными воркерами, MCP-инструментами и построением графа атак в терминале
Продвинутый фаззер для поиска уязвимостей в бинарных программах методом покрытия кода. Форк и улучшение AFL: QEMU-режим …
Быстрый и полностью открытый сканер XSS-уязвимостей, заточенный под автоматизацию: встраивается в CI/CD и bug bounty пайплайны, …
Фреймворк AI-агента для black-box тестирования безопасности, поддерживающий bug bounty, red-team и пентест-воркфлоу.
CLI-агент для автономного пентеста с 13+ специализированными AI-агентами, 120+ тестами OWASP и удаленным выполнением инструментов через …
pip install riftor
pip install 'riftor[browser]'

export ANTHROPIC_API_KEY=sk-ant-...
riftor
riftor --config
riftor --version
riftor --model openai/gpt-4o
riftor --worker-model anthropic/claude-haiku-4-5-20251001
riftor --workdir ./engagement
riftor --scope-file scope.txt
riftor -p "enumerate 10.0.0.5"
riftor --doctor

git clone https://github.com/Estudely/riftor && cd riftor
uv sync && uv run riftor

docker build -t riftor .
docker run -it --rm -e ANTHROPIC_API_KEY -v "$PWD:/work" riftor
riftor
ИИ-агент с открытым исходным кодом для авторизованного тестирования на проникновение и поиска уязвимостей в вашем терминале.


🌐 Сайт: https://riftor.dev · Последняя версия: v4.0.0
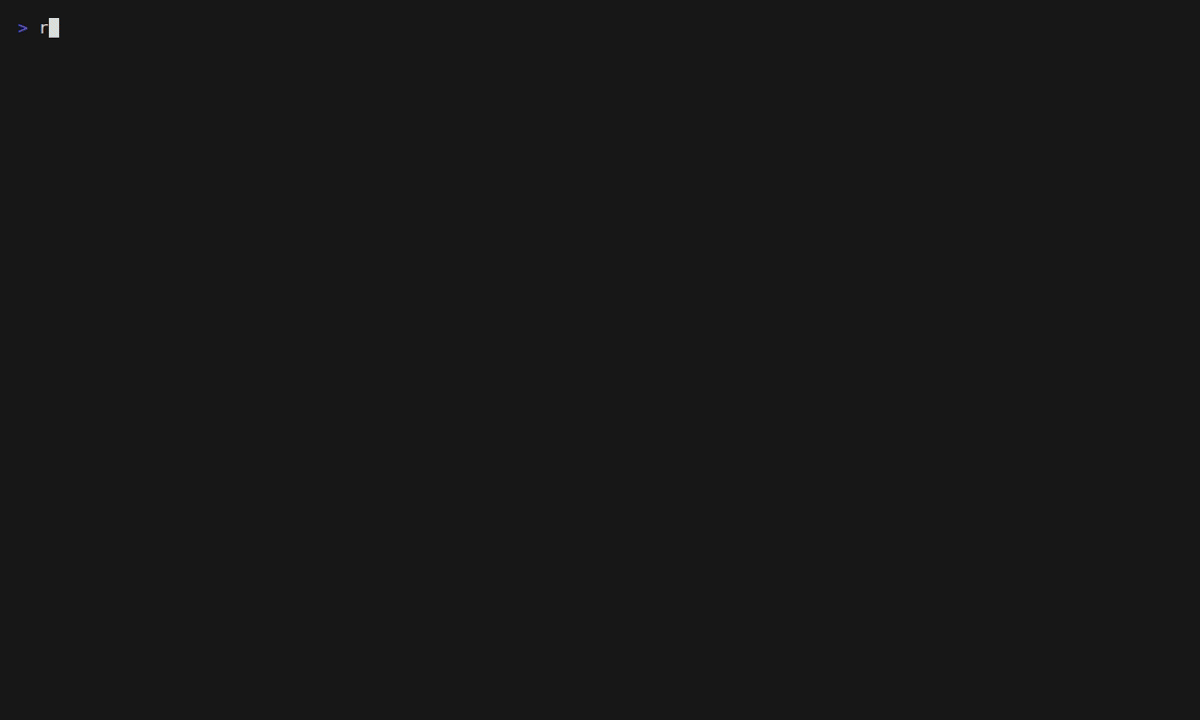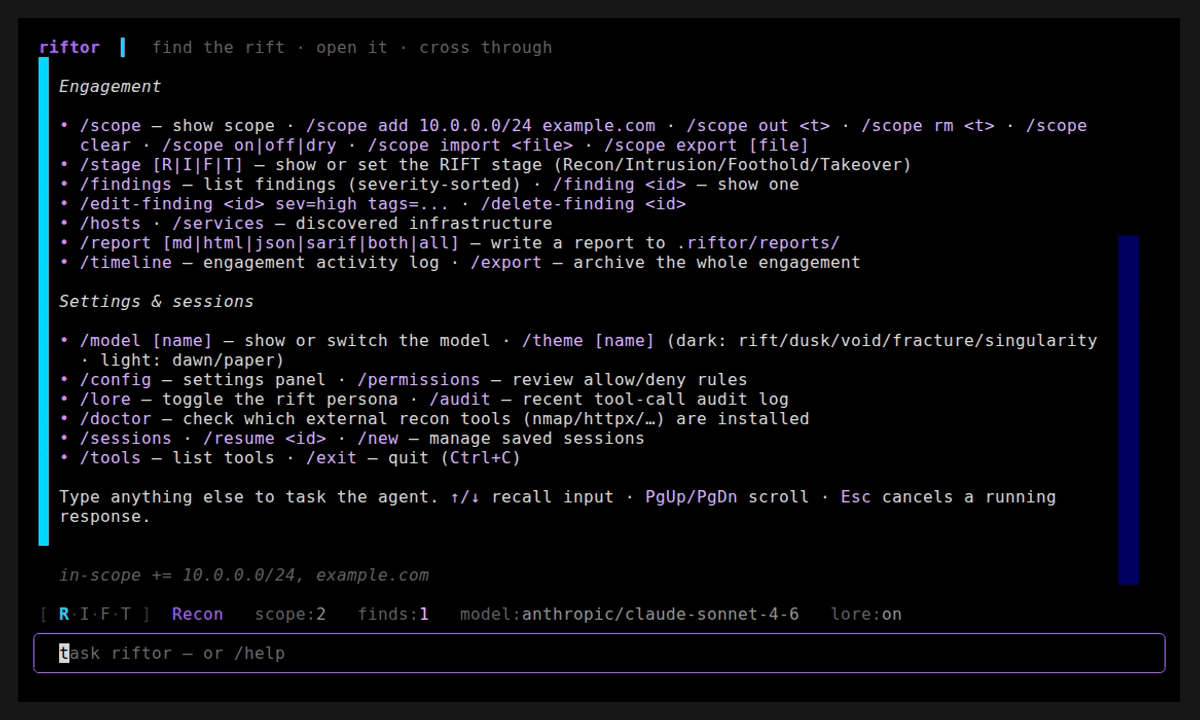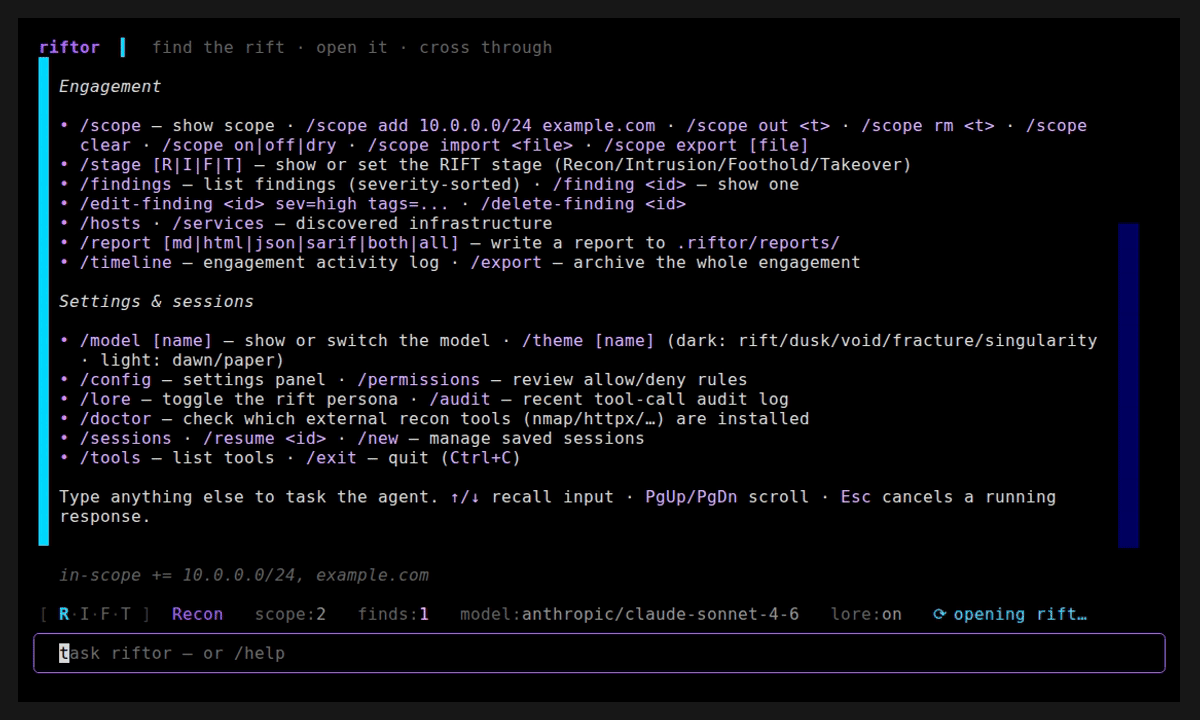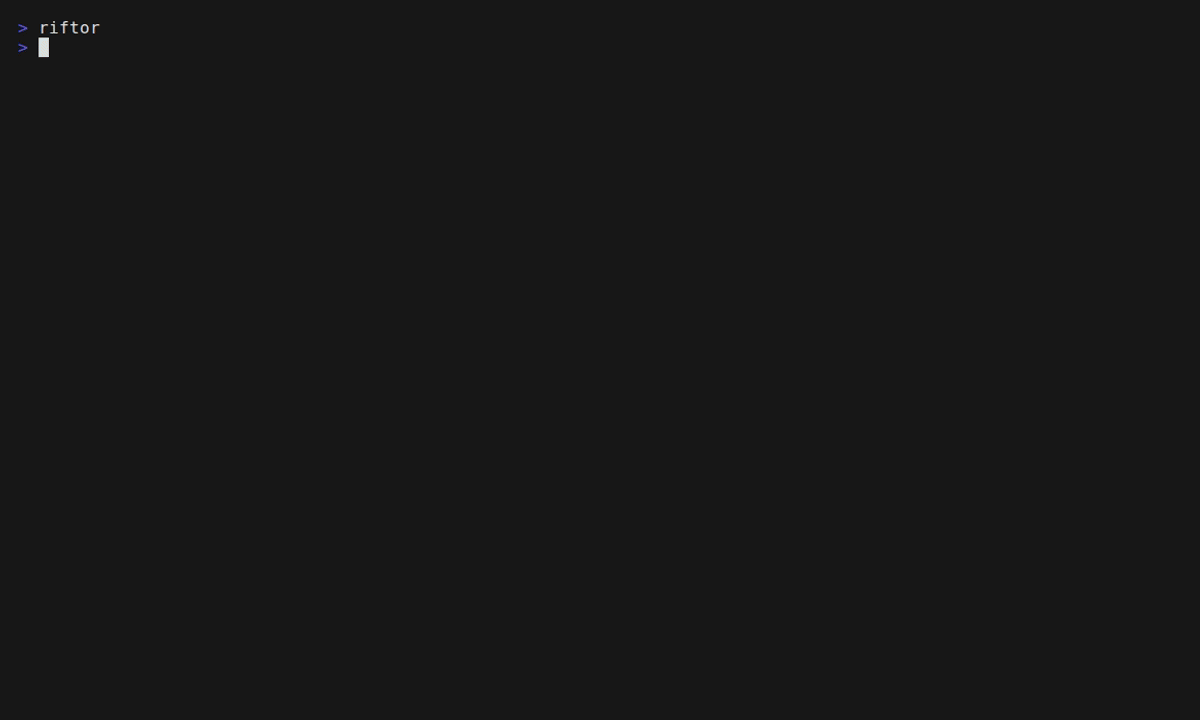
Основное — v4.0.0
Открытый ИИ-агент для авторизованного поиска уязвимостей и тестирования на проникновение в вашем терминале. Задайте область, поручите задачу агенту, одобрите опасные операции и выходите с результатами, оценёнными по шкале CVSS, и отчётами в форматах md/html/json/SARIF. Более 350 методологических навыков, параллельные воркеры, необязательный браузер + MCP-инструменты, импорт области охвата тестирования, графы атак и жёсткое ограничение области — вы всегда остаётесь в контроле. pip install riftor · https://riftor.dev
riftor размещает ИИ-копилота у вас в терминале для задач информационной безопасности. Общайтесь с ним как с коллегой — попросите просканировать подсеть, изучить подозрительную службу или составить отчёт о находках — и он запустит инструменты, соблюдет вашу область и будет формировать отчёт по ходу работы. Прогресс отслеживается с помощью чек-листа методологии OWASP/PTES (а не фиксированной цепочки уничтожения). Работает на любой крупной LLM через litellm и обёрнут в полноэкранный интерфейс Textual.
Включено: потоковый агент с механизмом повторных попыток/откатов + подсчёт токенов/затрат, персистентные гранулярные разрешения (правила разрешения/запрета, предпросмотр diff перед записью/редактированием), ограничитель области (принудительное исполнение / пробный режим / импорт-экспорт), чек-лист методологии OWASP/PTES с автоматическим отмечанием при запуске соответствующих инструментов, хранилище находок по каждому проекту (редактирование/тегирование/удаление дубликатов/CVSS) с отчётами в форматах md/html/json/sarif и аварийно-устойчивые сессии. Также поддерживает память между сессиями (уроки, переносимые между проектами), отслеживание гипотез (открытые направления, чтобы никогда не перетестировать опровергнутое), проход самоанализа находок перед отчётностью и антипетлевой автоматический выключатель, останавливающий зацикливание на повторяющемся вызове. Воркеры распараллеливают независимую разведку через
dispatch_worker. Плюс история ввода + палитра команд, однозвенный режим без интерфейса, Docker и pytest + типизация в CI. См.todo.mdдля дорожной карты иdocs/для конфигурации.
Установка
pip install riftor                 # or: uv tool install riftor / pipx install riftor
pip install 'riftor[browser]'      # + Playwright, for the browser_* tools (SPA recon)
Требуется Python 3.11+ и модель — настройте одну из переменных: ANTHROPIC_API_KEY, OPENAI_API_KEY, OPENROUTER_API_KEY (или запустите локальный Ollama сервер).
Дополнение [browser] является необязательным (оно добавляет несколько сотен МБ бинарных файлов Chromium); без него браузерные инструменты просто выводят подсказку по установке, а всё остальное работает.
export ANTHROPIC_API_KEY=sk-ant-...   # or OPENAI_API_KEY, etc.
riftor                                 # launch the TUI
riftor --config                        # show the config file path
riftor --version
riftor --model openai/gpt-4o           # override the model for this run
riftor --worker-model anthropic/claude-haiku-4-5-20251001  # cheaper worker model
riftor --workdir ./engagement          # set the engagement directory
riftor --scope-file scope.txt          # preload scope targets
riftor -p "enumerate 10.0.0.5"         # headless one-shot (also reads stdin)
riftor --doctor                        # check which recon tools are installed
При первом запуске riftor записывает файл конфигурации и выбирает модель по умолчанию из переменных окружения (приоритет — облачные); если ключ не задан, но запущен сервер Ollama, происходит переход на него.
Из исходников
git clone https://github.com/Estudely/riftor && cd riftor
uv sync && uv run riftor
Docker
docker build -t riftor .
docker run -it --rm -e ANTHROPIC_API_KEY -v "$PWD:/work" riftor
Образ минимален (без nmap/httpx и т.д.). Для полного набора инструментов разведки соберите вариант с bundled-инструментами (docker build --build-arg INSTALL_TOOLS=1 -t riftor:full .), запустите riftor на хосте с инструментами или расширьте образ. Отсутствие инструментов не является критической ошибкой — агент видит неудачную команду и адаптируется; выполните /doctor (или riftor --doctor), чтобы сразу увидеть, какие инструменты доступны в PATH.
Конфигурация
~/.config/riftor/config.toml:
[riftor]
model = "anthropic/claude-sonnet-4-6"  # any litellm model id
# api_key = "sk-..."                   # prefer the provider's env var
temperature = 0.3
max_tokens = 2048
theme = "rift"

# Workers (parallel subagents on a cheaper model):
# worker_model = "anthropic/claude-haiku-4-5-20251001"  # empty => reuse main model
# worker_max_parallel = 5
# worker_timeout_s = 300

# Local option (Ollama):
# model = "ollama_chat/llama3.1"
# api_base = "http://localhost:11434"
Рабочий процесс
1. Set scope        /scope add 10.0.0.0/24 example.com
2. Task the agent   "enumerate the web host and look for low-hanging fruit"
                    → it runs recon tools via bash (you approve), records
                      services/findings, and ticks the methodology checklist
3. Review           /findings · /methodology
4. Report           /report            → .riftor/reports/report-*.md and .html
Цели за пределами области заблокированы (с явным переопределением для каждого вызова). Состояние хранится в .riftor/ для каждого рабочего каталога; сессии автоматически сохраняются и возобновляются.
Чек-лист методологии
riftor отслеживает прогресс тестирования в стиле OWASP/PTES для каждого проекта — разведка, аутентификация, авторизация, инъекции и многое другое. Агент использует list_methodology / check_methodology; при запуске соответствующих инструментов элементы автоматически отмечаются (например, nmap → Сканирование портов). Просмотр прогресса — /methodology, ручная проверка элементов — /methodology check <элемент>. В строке состояния отображается done/total.
Воркеры
Лидер-агент может распараллеливать независимые задачи через dispatch_worker (один воркер на строку задачи). Встроенные роли: recon (разведка), scout (разведка), tester (тестировщик), analyst (аналитик), exploiter (эксплуататор). Воркеры разделяют соблюдение области и базу данных проекта; настройте параллелизм с помощью worker_max_parallel, модель — через worker_model,
и ограничение по wall-clock времени с помощью worker_timeout_s. Перечислите роли командой /workers.
Поместите спецификации кастомных воркеров в ~/.config/riftor/workers/<name>.md (YAML front matter + системный промпт). См. docs/configuration.md.
Команды
| Команда | Действие |
|---|---|
/help |
показать команды |
/clear |
очистить диалог (Ctrl+L) |
/retry · /continue [N] · /compact |
повторить последний ход · продлить шаги · освободить контекст |
/copy · /show <id> · /cost |
скопировать последний вывод · развернуть результат · итого токенов/стоимость |
/model [name] · /theme [name] |
переключить модель / тему |
/scope [add\|out\|rm <t>\|clear\|on\|off\|dry\|import <f>\|export [f]] |
управлять scope |
/methodology · /methodology check <item> |
прогресс чеклиста OWASP/PTES |
/workers |
перечислить встроенных и кастомных воркеров |
/findings · /finding <id> |
список (отсортирован по серьёзности) / показать один |
/edit-finding <id> sev=high tags=… · /delete-finding <id> |
классифицировать находки |
/review |
самокритика находок на предмет ложноположительных сигналов перед отчётом |
/hypotheses |
перечислить отслеживаемые гипотезы (открытые — те, за которыми гонит агент) |
/lesson <text> · /lessons |
задать долговременный межсессионный урок · перечислить их |
/hosts · /services |
обнаруженная инфраструктура |
/report [md\|html\|json\|sarif\|both\|all] |
записать отчёт в .riftor/reports/ |
/timeline · /export |
журнал активности сессии · архивировать сессию |
/permissions · /audit |
проверить правила allow/deny · журнал недавних вызовов инструментов |
/doctor |
проверить, какие внешние инструменты реконна (nmap/httpx/…) установлены |
/sessions · /resume <id> · /new |
управлять сохранёнными сессиями |
/config · /tools · /exit |
настройки · инструменты · выход |
↑/↓ — вызов предыдущих промптов · PgUp/PgDn — прокрутка · Ctrl+P — палитра команд ·
Esc отменяет выполняющийся ответ. Опасные инструменты (bash/write/edit) запрашивают
подтверждение (с предпросском diff); rm -rf/dd и подобное запрещено по
умолчанию; каждый вызов инструмента записывается в аудит-лог. См.
docs/configuration.md для всех настроек.
⚠️
--i-know-what-i-am-doing-give-me-full-access(режим YOLO) отключает все защиты — без запросов на подтверждение, без принудительного соблюдения scope, без ограничения на количество шагов. Используйте только на целевой системе, которой вы полностью управляете и на которую имеете явное разрешение.
Миграция с v3
v4.0.0 убирает отслеживание стадий RIFT, персонажи lore/genz и наименования Baaj/Chakla. Ключи конфигурации переименуются при загрузке (файл не перезаписывается автоматически):
| Ключ v3 | Ключ v4 |
|---|---|
chakla_model |
worker_model |
chakla_max_workers |
worker_max_parallel |
chakla_timeout_s |
worker_timeout_s |
Удалены (игнорируются при загрузке): lore, genz, label_main, label_worker.
| v3 | v4 |
|---|---|
/stage, инструмент set_stage |
/methodology, list_methodology / check_methodology |
инструмент dispatch_chakla |
dispatch_worker |
флаг CLI --chakla-model |
--worker-model (алиас по-прежнему принимается) |
Полный список изменений, ломающих совместимость: docs/RELEASE_NOTES_v4.0.0.md.
Используйте ответственно
riftor предназначен исключительно для авторизованного тестирования безопасности. Вы несёте ответственность за наличие явного письменного разрешения на проверку любой системы.