Strix
Автономные AI-агенты для пентестинга, которые динамически запускают код, находят уязвимости и подтверждают их работающими proof-of-concept эксплойтами, интегрируясь в CI/CD пайплайны.
Полностью автономная система AI-агентов, способная выполнять комплексные задачи пентестинга в изолированных Docker-окружениях.
Автономная система пентестинга на базе GPT, автоматизирующая разведку, анализ уязвимостей, эксплуатацию и пост-эксплуатационные действия.
Открытый мультиагентный оркестратор для наступательной безопасности, координирующий несколько AI-агентов через восьмиэтапную цепочку операций для автономной разведки, …
Автономный фреймворк для пентестинга, использующий рой AI-агентов со стигмерджик-координацией для оркестрации разведки, эксплуатации и подготовки отчётов.
curl -sSL https://strix.ai/install | bash

Strix
Открытый инструмент для тестирования безопасности с использованием ИИ. Автономные ИИ-хакеры, которые находят и исправляют уязвимости в вашем приложении.





[!TIP] Новинка! Strix бесшовно интегрируется с GitHub Actions и CI/CD-конвейерами. Автоматически сканируйте уязвимости при каждом пулл-реквесте и блокируйте небезопасный код до попадания в продакшн — начните без предварительной настройки.
Обзор Strix
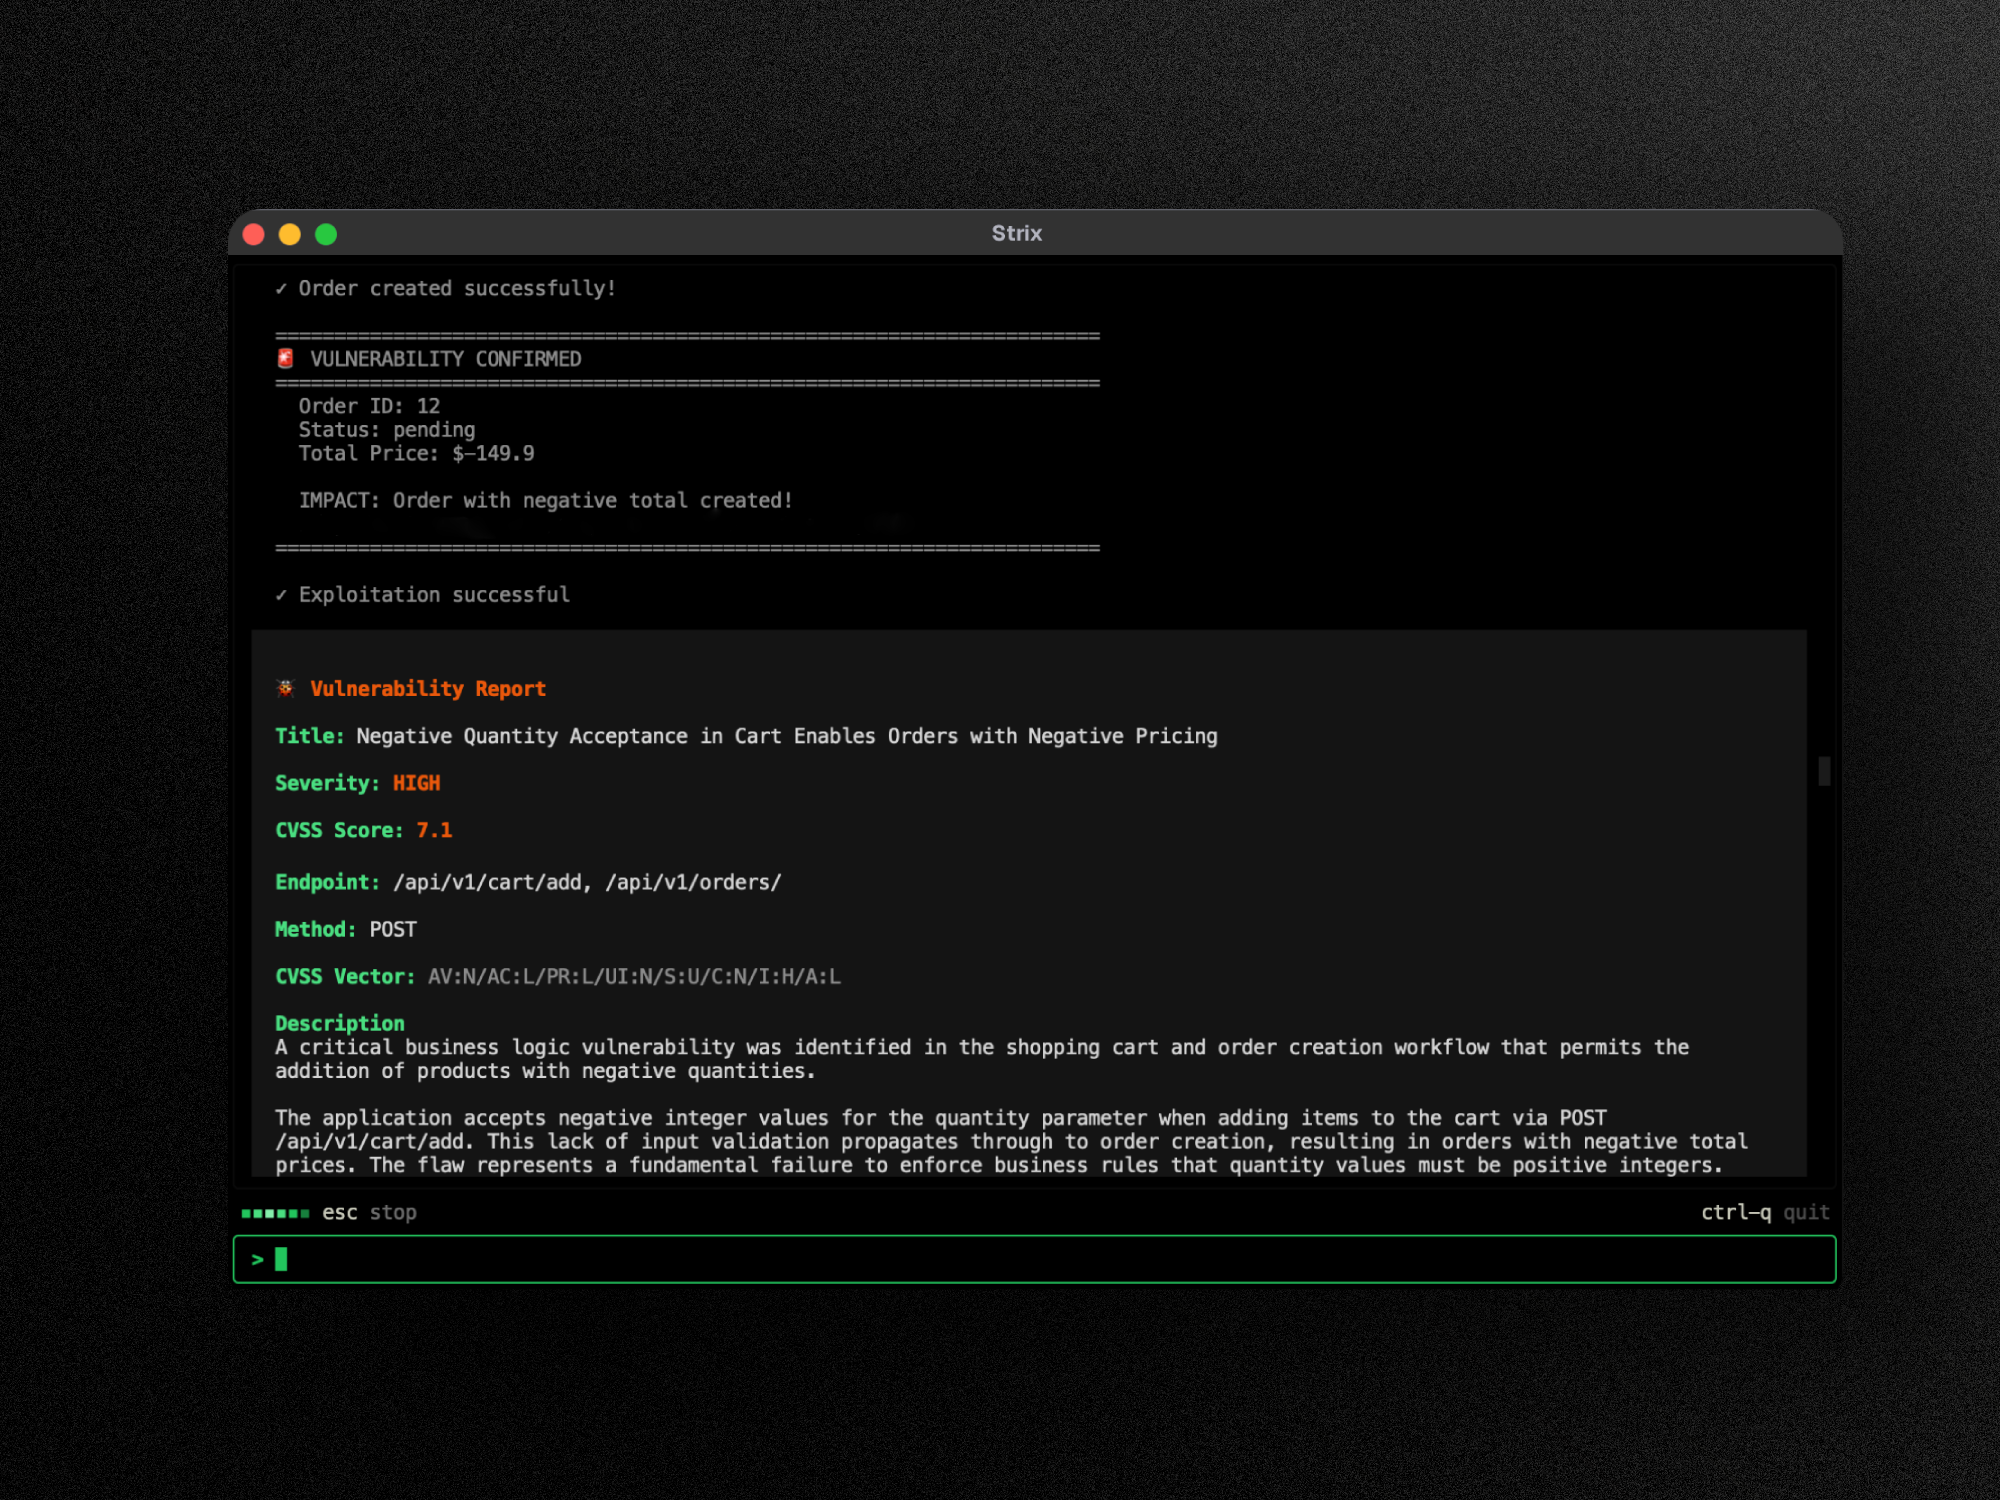
Strix — это автономные ИИ-агенты для пентестинга, которые действуют как настоящие хакеры: динамически запускают ваш код, находят уязвимости и подтверждают их реальными доказательствами эксплуатации. Создан для разработчиков и команд безопасности, которым нужна быстрая и точная проверка безопасности без накладных расходов на ручной пентестинг или ложных срабатываний статических анализаторов.
Ключевые возможности:
- Полный набор инструментов для пентестинга — разведка, эксплуатация и валидация из коробки
- Оркестрация мультиагентов — команды ИИ-пентестеров, которые взаимодействуют и масштабируются
- Реальная валидация эксплойтов — работающие PoC, а не ложные срабатывания, как у устаревших сканеров уязвимостей
- CLI для разработчиков — практические результаты с рекомендациями по исправлению
- Автоисправление и отчётность — генерация патчей и готовых к аудиту отчётов о пентестинге
Варианты использования
- Тестирование безопасности приложений — обнаружение и валидация критических уязвимостей в ваших приложениях
- Быстрый пентестинг — проведение пентестов за часы, а не недели, с отчётами для соответствия требованиям
- Автоматизация баг-баунти — автоматизация исследований в рамках баг-баунти и генерация PoC для ускоренной отчётности
- Интеграция с CI/CD — запуск тестов в CI/CD для блокировки уязвимостей до попадания в продакшн
🚀 Быстрый старт
Требования: - Docker (запущен) - Ключ API LLM от любого поддерживаемого провайдера (OpenAI, Anthropic, Google и др.)
Установка и первое сканирование
# Install Strix
curl -sSL https://strix.ai/install | bash

# Configure your AI provider
export STRIX_LLM="openai/gpt-5.4"
export LLM_API_KEY="your-api-key"

# Run your first security assessment
strix --target ./app-directory
[!NOTE] При первом запуске автоматически загружается Docker-образ песочницы. Результаты сохраняются в
strix_runs/<название-запуска>
☁️ Платформа Strix
Попробуйте полнофункциональную платформу для пентестинга Strix на app.strix.ai — зарегистрируйтесь бесплатно, подключите свои репозитории и домены и запустите пентест за несколько минут.
- Валидированные результаты с PoC — каждая уязвимость включает работающий эксплойт и шаги воспроизведения
- Автоисправление в один клик — ИИ-генерируемые патчи безопасности в виде готовых к слиянию пулл-реквестов
- Непрерывный пентестинг — постоянное сканирование уязвимостей, которое успевает за вашими деплоями
- Интеграции DevSecOps — GitHub, GitLab, Bitbucket, Slack, Jira, Linear и CI/CD-конвейеры
- Непрерывное обучение — ИИ, который опирается на прошлые результаты, адаптируется к вашему кодовой базе и со временем сокращает количество ложных срабатываний
🤖 Использование Strix из вашего агента кодирования
Strix готов к работе с агентами. Дайте Claude Code, Cursor, Codex или любому совместимому с SKILL.md агенту возможность запускать пентесты, исправлять уязвимости и настраивать сканирование в CI:
npx skills add usestrix/strix
Это устанавливает девять навыков: penetration-testing-with-strix (запуск сканирований в фоновом режиме и чтение результатов), managed-pentesting-with-strix (управление управляемой платформой app.strix.ai через REST — без локального Docker или ключа LLM), fix-security-vulnerabilities-with-strix (исправление + повторное сканирование для проверки), ci-security-scanning-with-strix (сканирование PR в CI), а также рабочие процессы для конкретных целей: application-security-testing, web-app-penetration-testing, api-security-testing, owasp-top-10-testing и find-security-vulnerabilities-in-code. Агенты могут запускать Strix двумя способами с использованием одного и того же движка — локально через open-source CLI или в управляемом облаке, если нет локальной инфраструктуры. Читайте AGENTS.md для краткого справочника, docs.strix.ai/llms.txt для документации CLI и docs.app.strix.ai для API.
✨ Возможности
Инструменты агентного пентестинга
Агенты Strix оснащены комплексным набором инструментов для наступательной безопасности — теми же инструментами, которые используют профессиональные пентестеры и этичные хакеры:
- HTTP-прокси для перехвата — Полное манипулирование и анализ запросов/ответов с помощью Caido
- Эксплуатация браузера — Автоматизированное тестирование XSS, CSRF, кликджекинга и обхода аутентификации
- Шелл и выполнение команд — Интерактивный терминал для разработки эксплойтов и пост-эксплуатации
- Среда выполнения пользовательских эксплойтов — Песочница Python для написания и проверки PoC-эксплойтов
- Разведка и OSINT — Автоматическое картографирование поверхности атаки, перечисление поддоменов и снятие отпечатков
- Статический и динамический анализ кода — Возможности SAST + DAST для комплексного тестирования безопасности приложений
- База знаний уязвимостей — Структурированные находки с оценкой CVSS и классификацией OWASP
Комплексный сканер уязвимостей
Strix выявляет, проверяет и эксплуатирует широкий спектр уязвимостей безопасности из OWASP Top 10 и не только:
- Нарушение контроля доступа — IDOR, повышение привилегий, обход аутентификации
- Инъекционные атаки — SQL-инъекции, NoSQL-инъекции, инъекции команд ОС, SSTI
- Уязвимости на стороне сервера — SSRF, XXE, небезопасная десериализация, RCE
- Атаки на стороне клиента — XSS (сохранённые/отражённые/DOM), загрязнение прототипа, CSRF
- Логические уязвимости — Состояния гонки, манипуляция платежами, обход рабочих процессов
- Аутентификация и сессии — Атаки на JWT, фиксация сессии, векторы подбора учётных данных
- Инфраструктура и облако — Неправильные конфигурации, открытые сервисы, проблемы безопасности облака
- Безопасность API — Нарушенная аутентификация, массовое присвоение, обход ограничения частоты запросов
Граф агентов (многоагентное пентестирование)
Продвинутая оркестровка нескольких агентов для комплексного автоматизированного пентестирования:
- Распределённое пентестирование — Специализированные ИИ-агенты для разведки, эксплуатации и пост-эксплуатации
- Масштабируемое тестирование безопасности — Параллельное выполнение на нескольких целях для быстрого и полного покрытия
- Динамическая координация — Агенты делятся открытиями, объединяют уязвимости и взаимодействуют как команда красных
🖥️ Локальный веб-просмотрщик
Каждое сканирование записывает результаты на диск по мере выполнения. Откройте их в локальной панели управления одной командой:
# Open the most recent run
strix view

# ...or open a specific run by name
strix view my-run-name

# Expose the viewer on all IPv4 interfaces at a fixed port
strix view --host 0.0.0.0 --port 8080 --no-open
strix view запускает лёгкий локальный сервер (привязанный к 127.0.0.1 на случайном порту) и открывает в браузере приватную ссылку с токеном. Ничего не покидает вашу машину: панель управления считывает файлы запуска прямо с диска, без необходимости в облачном аккаунте или загрузке. Интерфейс поставляется в готовом виде с Strix, поэтому не требуется дополнительная установка или сборка JS.
Используйте --host 0.0.0.0, чтобы сделать просмотрщик доступным с других машин. Замените 0.0.0.0 в напечатанном URL на доступный IP или имя хоста сервера. Токен в этом URL предоставляет доступ к данным сканирования, истории и управлению выбранного запуска, поэтому делитесь им только с доверенными пользователями и ограничивайте порт с помощью брандмауэра. Запросы без сессии, полученной из токена, не могут читать данные запуска.
Что содержится в панели управления
- Обзор: статус запуска, цель и распределение найденных уязвимостей по критичности.
- Уязвимости: каждая проверенная находка с её критичностью, деталями и шагами воспроизведения.
- Граф агентов: динамическая карта команды агентов, показывающая, какой агент чем занимается.
- Управление: отправляйте инструкции активному сканированию из браузера, чтобы перенаправить агентов во время выполнения.
- История: просматривайте прошлые запуски на этой машине и переключайтесь между ними.
- Отчёты: генерируйте отчёт для распространения и отправляйте его себе или своей команде по электронной почте.
Примеры использования
Базовое использование
# Scan a local codebase
strix --target ./app-directory

# Security review of a GitHub repository
strix --target https://github.com/org/repo

# Black-box web application assessment
strix --target https://your-app.com
Тестирование API (OpenAPI / Swagger / Postman)
Направьте Strix на контракт API, и он протестирует каждый объявленный эндпоинт вместо того, чтобы обнаруживать их путём сканирования. Сопоставьте спецификацию с действующим базовым URL, чтобы агент знал, куда отправлять трафик:
# OpenAPI / Swagger file (.json / .yaml)
strix --target ./openapi.yaml --target https://api.your-app.com

# Postman collection export
strix --target ./collection.postman_collection.json --target https://api.your-app.com

# Postman collection pulled live by id (no manual export)
export POSTMAN_API_KEY="PMAK-..."
strix --target postman://<collection-uuid>

# ...with a Postman environment to resolve {{baseUrl}} / token variables
strix --target "postman://<collection-uuid>?env=<environment-uuid>"
Продвинутые сценарии тестирования
# Grey-box authenticated testing
strix --target https://your-app.com --instruction "Perform authenticated testing using credentials: user:pass"

# Multi-target testing (source code + deployed app)
strix -t https://github.com/org/app -t https://your-app.com

# Targets from a file, one target per non-empty, non-comment line
strix --target-list ./targets.txt

# White-box source-aware scan (local repository)
strix --target ./app-directory --scan-mode standard

# Focused testing with custom instructions
strix --target api.your-app.com --instruction "Focus on business logic flaws and IDOR vulnerabilities"

# Provide detailed instructions through file (e.g., rules of engagement, scope, exclusions)
strix --target api.your-app.com --instruction-file ./instruction.md

# Force PR diff-scope against a specific base branch
strix -n --target ./ --scan-mode quick --scope-mode diff --diff-base origin/main
Режим без интерфейса
Запускайте Strix программно без интерактивного интерфейса с помощью флага -n/--non-interactive — идеально для серверов и автоматизированных задач. CLI выводит уязвимости в реальном времени и финальный отчёт перед завершением. Завершается с ненулевым кодом при обнаружении уязвимостей.
strix -n --target https://your-app.com
CI/CD (GitHub Actions)
Strix можно добавить в ваш пайплайн для запуска проверки безопасности в пулл-реквестах с помощью лёгкого workflow GitHub Actions:
name: strix-penetration-test

on:
  pull_request:

jobs:
  security-scan:
    runs-on: ubuntu-latest
    steps:
      - uses: actions/checkout@v6
        with:
          fetch-depth: 0

      - name: Install Strix
        run: curl -sSL https://strix.ai/install | bash

      - name: Run Strix
        env:
          STRIX_LLM: ${{ secrets.STRIX_LLM }}
          LLM_API_KEY: ${{ secrets.LLM_API_KEY }}

        run: strix -n -t ./ --scan-mode quick
[!TIP] В CI-запусках для запросов на слияние Strix автоматически ограничивает быстрые проверки изменёнными файлами. Если область изменений не может быть определена, убедитесь, что при клонировании используется полная история (
fetch-depth: 0) или явно передайте параметр--diff-base.
Конфигурация
export STRIX_LLM="openai/gpt-5.4"
export LLM_API_KEY="your-api-key"

# Optional
export LLM_API_BASE="your-api-base-url"  # if using a local model, e.g. Ollama, LMStudio
export PERPLEXITY_API_KEY="your-api-key"  # for search capabilities
export STRIX_REASONING_EFFORT="high"  # control thinking effort (default: high, quick scan: medium)
[!NOTE] Strix автоматически сохраняет вашу конфигурацию в
~/.strix/cli-config.json, поэтому вам не нужно вводить её заново при каждом запуске.
Вход с подпиской ChatGPT
Вместо API-ключа с повременной оплатой вы можете использовать Strix с подпиской ChatGPT Plus/Pro:
strix auth login chatgpt      # sign in with your ChatGPT account

export STRIX_LLM="chatgpt/gpt-5.4"   # chatgpt/<model> runs on the subscription
strix --target ./app-directory

strix auth status             # show the active sign-in
strix auth logout             # forget the sign-in
Подключение собственных серверов MCP
Strix может подключаться к серверам Model Context Protocol (MCP), которые вы укажете, и предоставлять их инструменты агенту во время выполнения. Создайте файл ~/.strix/mcp-servers.json со списком серверов в формате JSON. Каждая запись может быть либо локальным сервером stdio, который Strix запускает как подпроцесс, либо удалённым сервером http:
[
  {
    "name": "local_fs",
    "transport": "stdio",
    "command": "npx",
    "args": ["-y", "@modelcontextprotocol/server-filesystem", "/path/to/project"]
  },
  {
    "name": "github",
    "transport": "http",
    "url": "https://api.githubcopilot.com/mcp/",
    "auth": { "kind": "bearer", "token": "your-token" },
    "allowed_tools": ["list_issues"]
  }
]
Инструменты каждого сервера группируются по параметру name (например, local_fs_read_file). Чтобы предоставить все инструменты, которые предлагает сервер, опустите параметр allowed_tools, или задайте его как список, чтобы ограничить инструменты, доступные агенту. Файл не является обязательным, а сервер, который не удаётся подключить, пропускается без прерывания выполнения. Вы можете указать Strix на другой файл с помощью переменной STRIX_MCP_CONFIG.
Рекомендуемые модели для лучших результатов:
- OpenAI GPT-5.4 -
openai/gpt-5.4 - Anthropic Claude Sonnet 4.6 -
anthropic/claude-sonnet-4-6 - Google Gemini 3 Pro Preview -
vertex_ai/gemini-3-pro-preview
Полный список поддерживаемых провайдеров, включая Vertex AI, Bedrock, Azure и локальные модели, см. в документации по LLM-провайдерам.
Корпоративное тестирование на проникновение
Получите тот же опыт работы со Strix с корпоративными возможностями: SSO (SAML/OIDC), кастомизированные отчёты о тестировании на проникновение, соответствующие требованиям соответствия (SOC 2, ISO 27001, PCI DSS), выделенная поддержка и SLA, варианты развёртывания по выбору (VPC/самостоятельный хостинг), поддержка моделей BYOK, а также адаптированные агенты для тестирования на проникновение с использованием ИИ, оптимизированные под вашу среду. Узнать больше.
Документация
Полная документация доступна на сайте docs.strix.ai — включая подробные руководства по использованию, интеграции с CI/CD, навыкам и расширенной конфигурации.
Участие в разработке
Мы приветствуем вклад в виде кода, документации и новых навыков — ознакомьтесь с нашим руководством по участию, чтобы начать, или откройте запрос на слияние/issue.
Присоединяйтесь к нашему сообществу
Есть вопросы? Нашли баг? Хотите внести свой вклад? Присоединяйтесь к нашему Discord!
Поддержите проект
Нравится Strix? Поставьте нам ⭐ на GitHub!
Благодарности
Strix основан на потрясающей работе проектов с открытым исходным кодом, таких как LiteLLM, Caido, Nuclei, Playwright и Bubble Tea. Огромная благодарность их разработчикам!
[!WARNING] Только для авторизованного использования. Strix активно тестирует цели, которые вы ему указываете, поэтому запускайте его только для систем, которыми вы владеете или на тестирование которых у вас есть явное письменное разрешение, и не выходите за пределы согласованного объёма работ. Несанкционированное тестирование является незаконным в большинстве юрисдикций. Только вы несёте ответственность за получение разрешения и соблюдение законодательства. Strix предоставляется «как есть» без гарантий и без ответственности за неправомерное использование.