APTRS
Система автоматизированной подготовки отчётов по результатам пентеста — кастомные шаблоны, учёт проектов, панель для клиентов.
Платформа управления уязвимостями с открытым исходным кодом — нормализует и агрегирует результаты работы более 80 инструментов …
Полнофункциональный сканер уязвимостей (vulnerability scanner). Сканирование сетей, серверов, приложений. База данных CVE, NVT, OVAL. Генерация отчётов …
Платформа для реагирования на инциденты (security incident response). Коллаборативное расследование, автоматизация через Cortex, интеграция с MISP, …
Движок автоматического анализаobservable (IP, домены, URL, хеши). Интегрируется с TheHive для автоматического обогащения IOC. Поддерживает 100+ …
# Docker (quick start)
git clone https://github.com/APTRS/APTRS
cd APTRS
cp env.docker .env
nano .env
docker-compose up

# Manual prerequisites
sudo apt install python3-venv python3-dev libpq-dev weasyprint postgresql redis-server nginx nodejs npm

# Manual install
sudo adduser aptrs
sudo usermod -aG sudo aptrs
sudo usermod -a -G www-data aptrs
sudo su - aptrs
curl -sSL https://install.python-poetry.org | python3 -
export PATH="/home/aptrs/.local/bin:$PATH"
cd /home/aptrs
git clone https://github.com/APTRS/APTRS
cd APTRS
poetry install
cd APTRS
cp env.example .env

# Manual database setup
poetry shell
python3 manage.py makemigrations accounts
python3 manage.py makemigrations configapi
python3 manage.py makemigrations customers
python3 manage.py makemigrations project
python3 manage.py makemigrations vulnerability
python3 manage.py makemigrations
python3 manage.py migrate
python3 manage.py first_setup
exit
APTRS
APTRS (Automated Penetration Testing Reporting System) — это инструмент автоматического создания отчётов на основе Python и Django, предназначенный для тестировщиков на проникновение и организаций, занимающихся безопасностью. Этот инструмент упрощает процесс генерации отчётов, позволяя пользователям создавать отчёты в форматах PDF и Excel напрямую, устраняя необходимость в ручных методах. Кроме того, APTRS предлагает систематический способ отслеживания и управления уязвимостями в различных проектах. Держите свои проекты по тестированию на проникновение организованными и эффективными с помощью APTRS.





Документация
[!Note] Пожалуйста, убедитесь, что вы ознакомились с Руководством по установке и развёртыванию в документации.


- Попробуйте APTRS вживую — https://live.aptrs.com
[!NOTE] Учетные данные по умолчанию: sourav.kalal@aptrs.com и I-am-Weak-Password-Please-Change-Me
Быстрая установка
[!Warning] Пожалуйста, убедитесь, что вы ознакомились с документацией по настройке безопасности для переменных окружения (
ENV) и другими методами установки.
git clone https://github.com/APTRS/APTRS
cd APTRS
cp env.docker .env
nano .env
docker-compose up
Возможности
- Управление уязвимостями
- Настраиваемые шаблоны отчётов в форматах Docx или HTML/CSS
- Управление всеми проектами в одном месте
- Поддержка базы данных уязвимостей
- Панель управления для заказчиков: позволяет клиентам входить в систему, проверять проекты и скачивать отчёты
- Лёгкое создание отчётов в форматах PDF, DOCX и Excel
- Лёгкая настройка шаблонов отчётов PDF и DOCX
- Динамическое добавление доказательств (
POC), описаний и рекомендаций - Управление клиентами и компаниями
- Управление статусом проектов, графиками и повторными тестами
Поддержите APTRS
APTRS — это проект с открытым исходным кодом, на поддержание которого уходит значительное время и усилия. Если вы используете APTRS в своей работе или считаете его полезным, пожалуйста, подумайте о поддержке его разработки.
🚀 Почему поддерживать?
|
Пожертвования в Bitcoin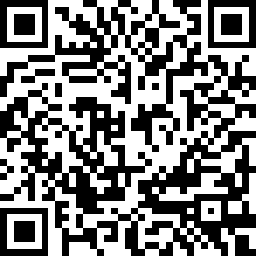
bc1qusxngf2w5gl2g8hw82ggct59227k4963f9fwhm
|

Ваша поддержка имеет большое значение для развития этого проекта! 💖
Спонсоры
Этот проект поддерживается:

Безопасность
Если вы обнаружите уязвимости в безопасности в этом проекте с открытым исходным кодом, пожалуйста, ответственно раскройте их, следуя нашей Политике безопасности. Мы ценим и высоко оцениваем ваши усилия по улучшению безопасности этого проекта.
GitAds Sponsored
Участники ✨
 Сурав Калал 🚧 |
 Джей Скраггс 💻 |
 Александр Занни 💻 |
 Хитеш Патра 💻 |