Faraday
Платформа управления уязвимостями с открытым исходным кодом — нормализует и агрегирует результаты работы более 80 инструментов безопасности.
Полнофункциональный сканер уязвимостей (vulnerability scanner). Сканирование сетей, серверов, приложений. База данных CVE, NVT, OVAL. Генерация отчётов …
Система автоматизированной подготовки отчётов по результатам пентеста — кастомные шаблоны, учёт проектов, панель для клиентов.
Превращает операционную систему в реляционную базу данных: любой аспект состояния машины (процессы, сетевые соединения, установленные пакеты, …
Платформа для безопасности в реальном времени (XDR + SIEM). Мониторинг файловых изменений, обнаружение вторжений, аудит конфигураций, …
# Docker Compose (recommended)
git clone https://github.com/infobyte/faraday.git
cd faraday
docker compose up -d
docker compose logs faraday-server | grep -i password

# PyPI / Source prerequisites — Ubuntu / Debian
sudo apt-get install -y python3-dev build-essential libpq-dev libssl-dev libsasl2-dev libldap2-dev libmagic1 postgresql redis-server

# PyPI / Source prerequisites — RHEL / CentOS / Fedora
sudo dnf install -y python3-devel gcc postgresql-devel openssl-devel openldap-devel cyrus-sasl-devel file-libs postgresql redis

# PyPI install
python3 -m venv faraday-venv
source faraday-venv/bin/activate
pip install faradaysec
pip install beautifulsoup4 selenium

# Source install
git clone https://github.com/infobyte/faraday.git
cd faraday
python3 -m venv venv
source venv/bin/activate
pip install .

# Post-install database and services (PyPI / Source only)
sudo systemctl start postgresql
sudo systemctl start redis-server
faraday-manage initdb

# Start Faraday (PyPI / Source only)
faraday-server
faraday-worker
# Or use the combined starter:
faraday-start-all

Менеджер уязвимостей с открытым исходным кодом
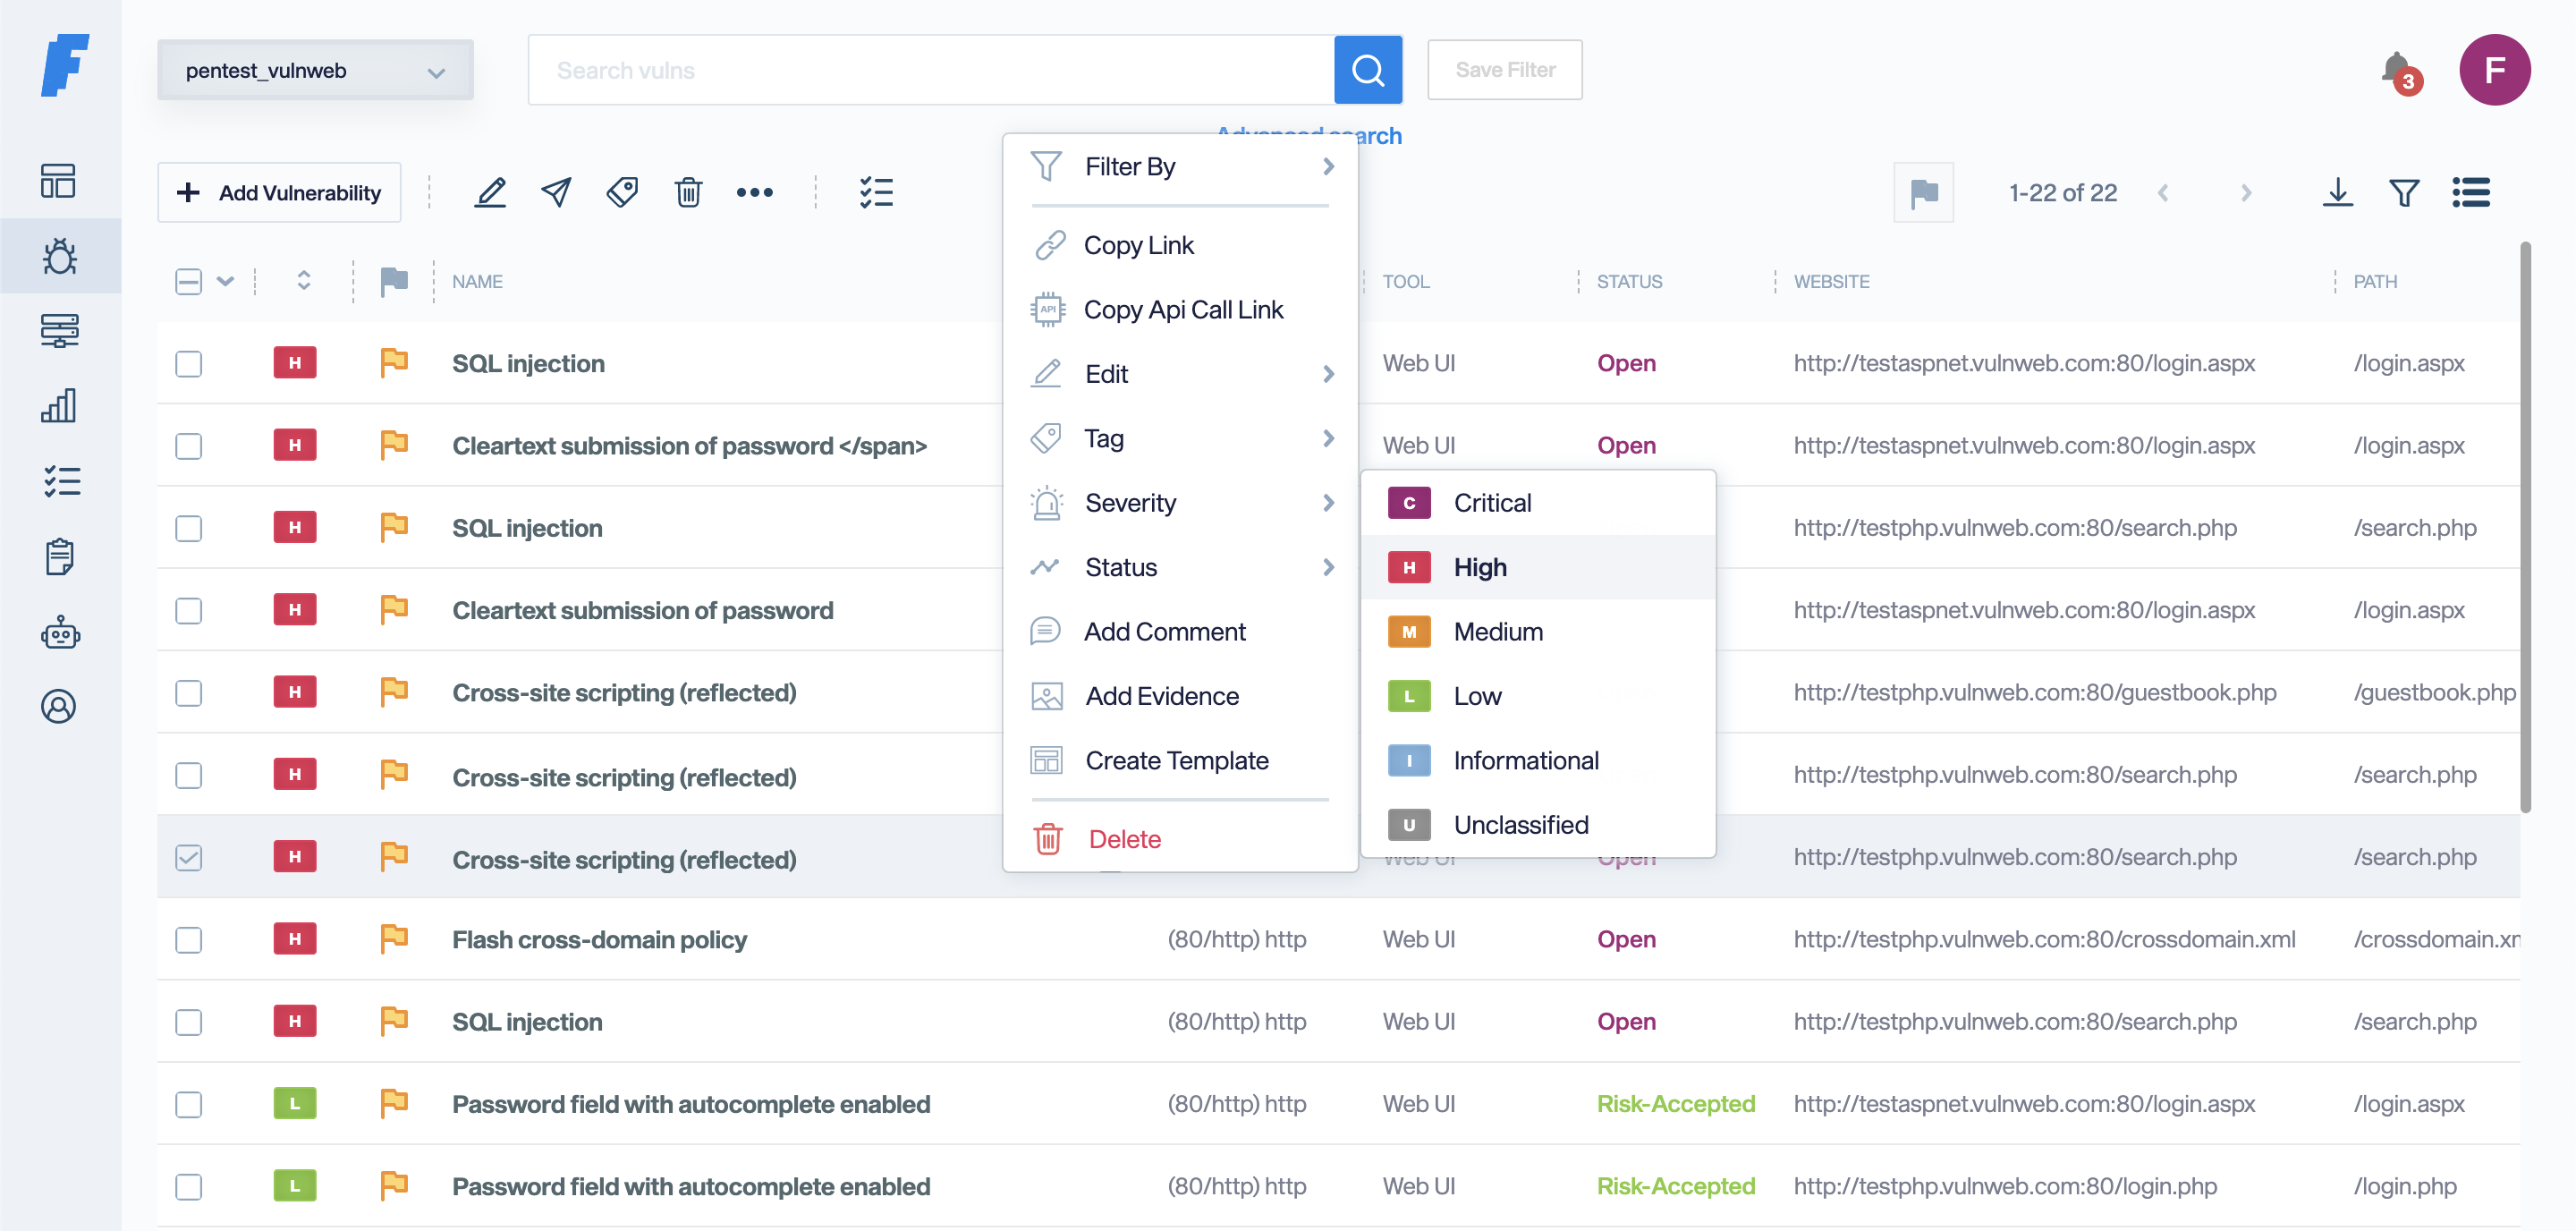
В сфере безопасности есть две сложные задачи: разработка умных способов получения новой информации и отслеживание обнаруженных уязвимостей для улучшения процессов устранения. С Faraday вы можете сосредоточиться на поиске уязвимостей, а мы поможем вам со всем остальным. Просто используйте его в терминале, и ваша работа будет организована на ходу. Faraday создан, чтобы вы могли использовать доступные инструменты сообщества по-настоящему в многопользовательском режиме.
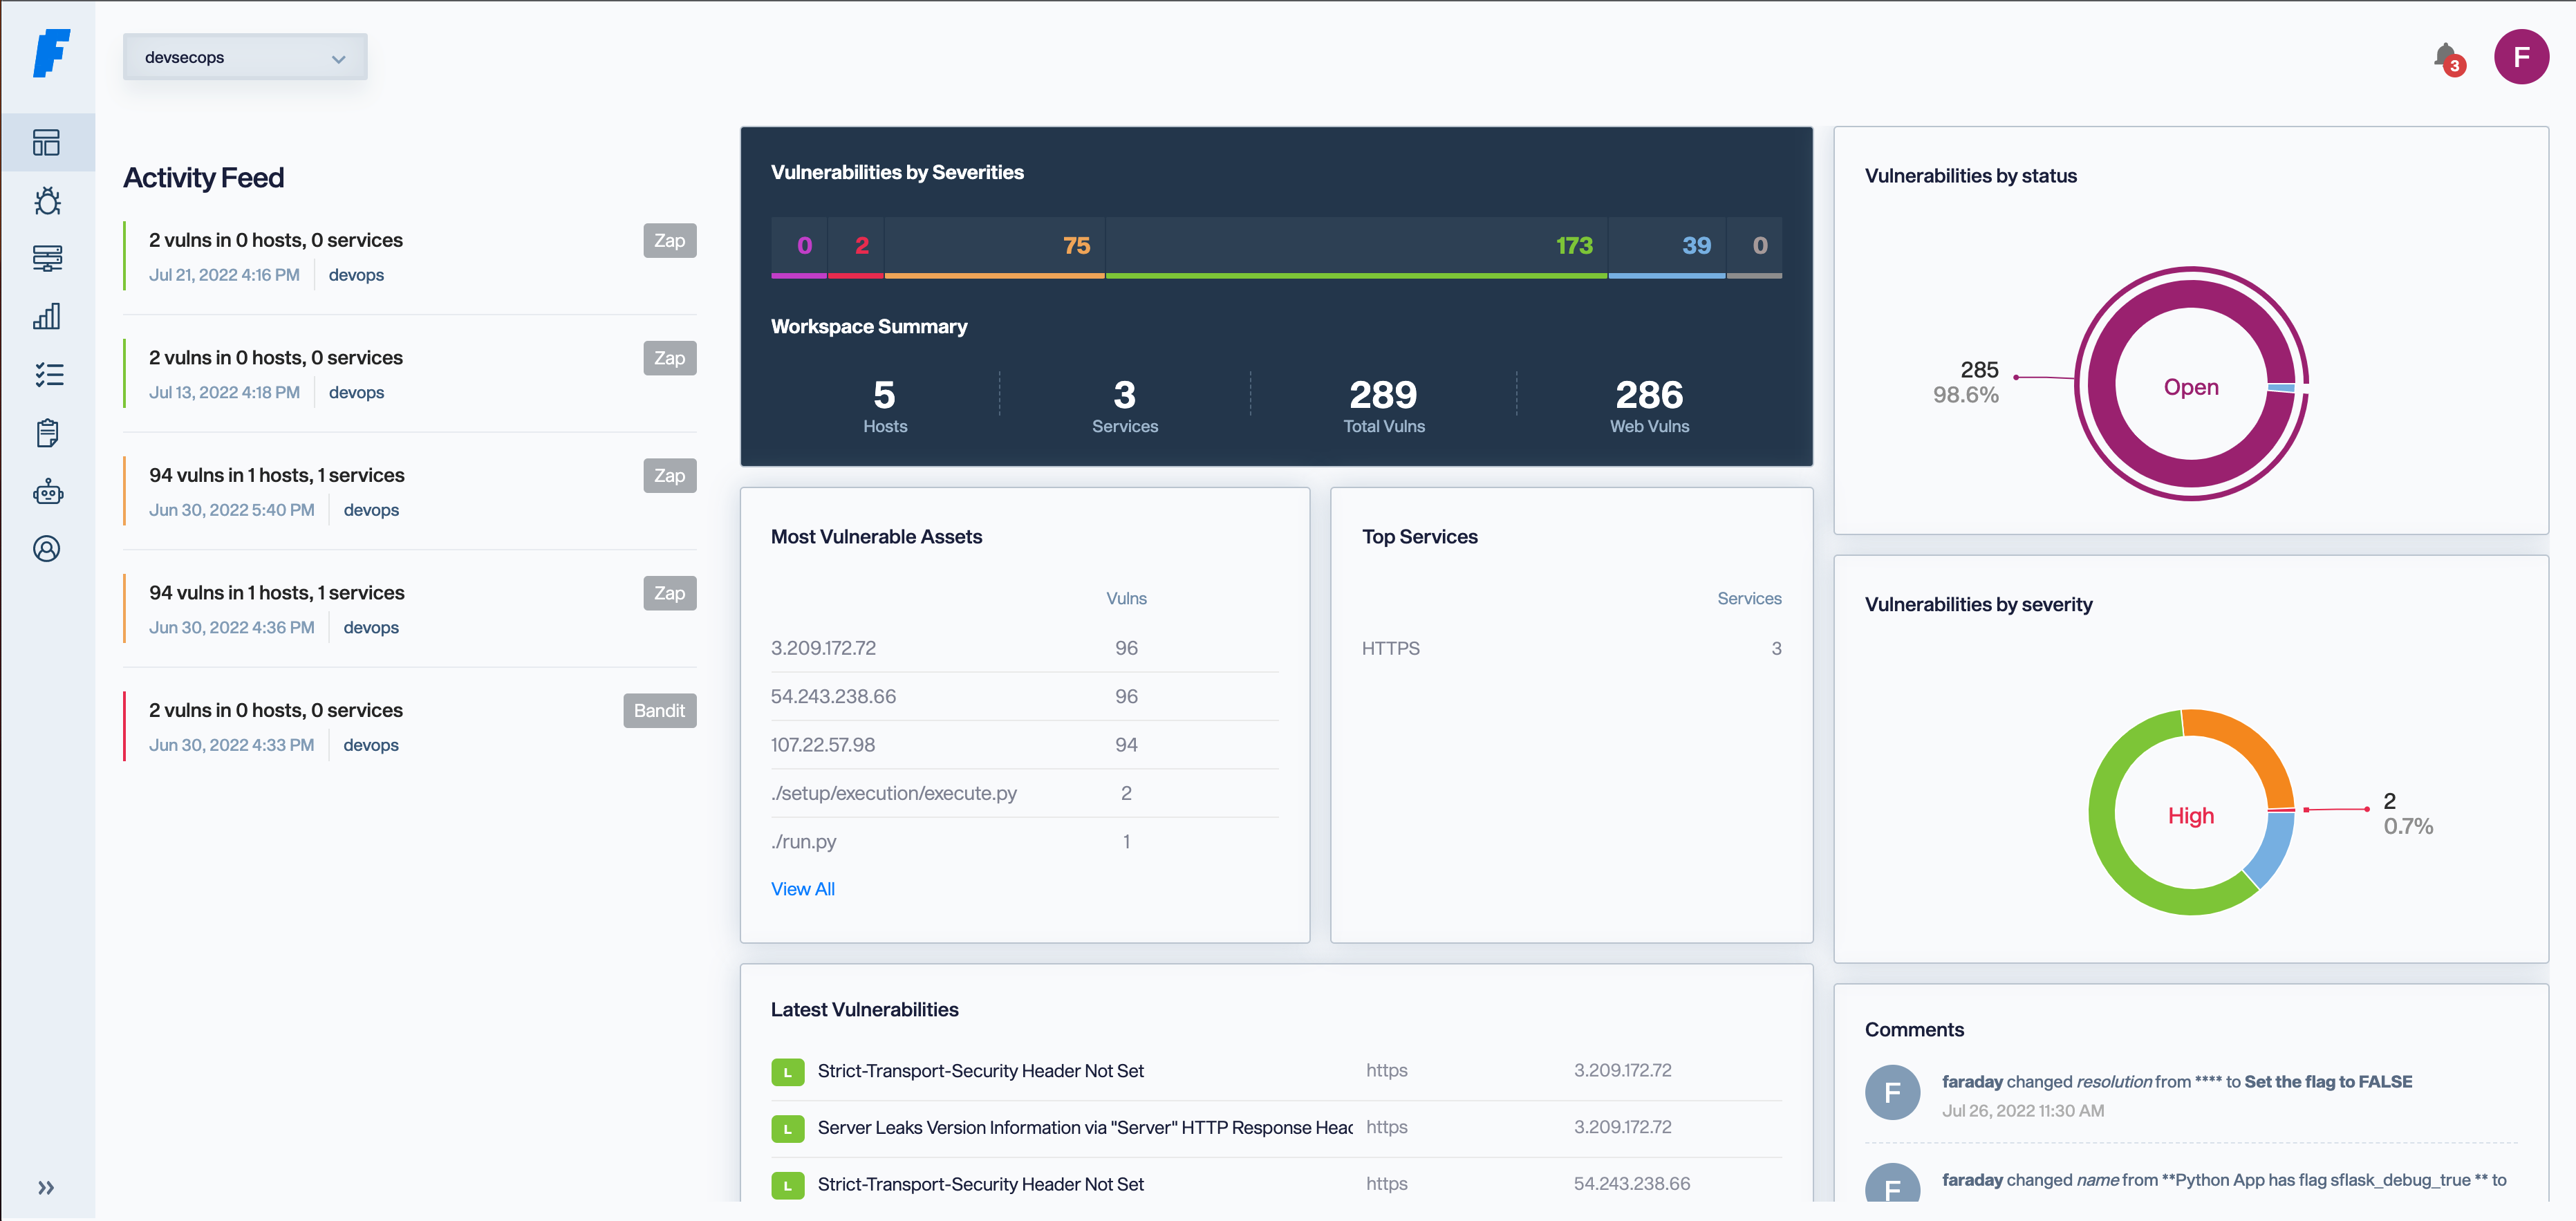
Faraday агрегирует и нормализует загружаемые вами данные, позволяя анализировать их с помощью различных визуализаций, полезных как для менеджеров, так и для аналитиков.
Чтобы узнать о последних функциях, ознакомьтесь с заметками о выпуске!
Установка
Docker-compose
Самый простой способ запустить Faraday — использовать наш docker-compose.
$ wget https://raw.githubusercontent.com/infobyte/faraday/master/docker-compose.yaml
$ docker-compose up
Если вы хотите настроить конфигурацию, вы можете найти пример здесь: Ссылка
Docker
Сначала вам нужно запустить Postgres.
 $ docker run \
     -v $HOME/.faraday:/home/faraday/.faraday \
     -p 5985:5985 \
     -e PGSQL_USER='postgres_user' \
     -e PGSQL_HOST='postgres_ip' \
     -e PGSQL_PASSWD='postgres_password' \
     -e PGSQL_DBNAME='postgres_db_name' \
     faradaysec/faraday:latest
  ```

### PyPi
```shell
$ pip3 install faradaysec
$ faraday-manage initdb
$ faraday-server
Binary Пакеты (Debian/RPM)
Установочные файлы можно найти на нашей странице выпусков.
$ sudo apt install faraday-server_amd64.deb
# Add your user to the faraday group
$ faraday-manage initdb
$ sudo systemctl start faraday-server
Добавьте своего пользователя в группу faraday и затем запустите.
Исходный код
Если вы хотите запустить напрямую из этого репозитория, это рекомендуемый способ:
$ pip3 install virtualenv
$ virtualenv faraday_venv
$ source faraday_venv/bin/activate
$ git clone git@github.com:infobyte/faraday.git
$ pip3 install .
$ faraday-manage initdb
$ faraday-server
Ознакомьтесь с нашей документацией для подробной информации о том, как установить Faraday на всех поддерживаемых платформах.
Больше информации об установке можно найти в нашем руководстве по установке.
Теперь в вашем браузере вы можете перейти по адресу http://localhost:5985 и войти с именем пользователя "faraday" и паролем, выданным в процессе установки.
Начало работы
Узнайте о целостном подходе Faraday и переосмыслите управление уязвимостями.
Интеграция Faraday в ваш CI/CD
Настройка Bandit и OWASP ZAP в вашем конвейере - GitHub [PDF] - Jenkins [PDF] - TravisCI [PDF]
Настройка Bandit, OWASP ZAP и SonarQube в вашем конвейере - GitLab [PDF]
Faraday CLI
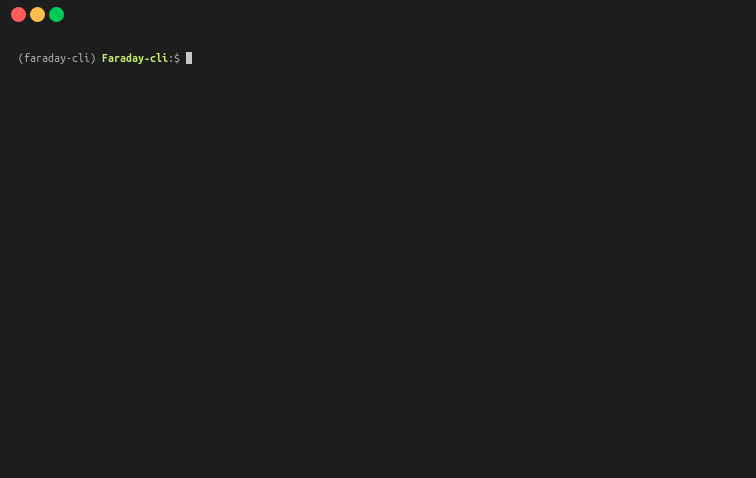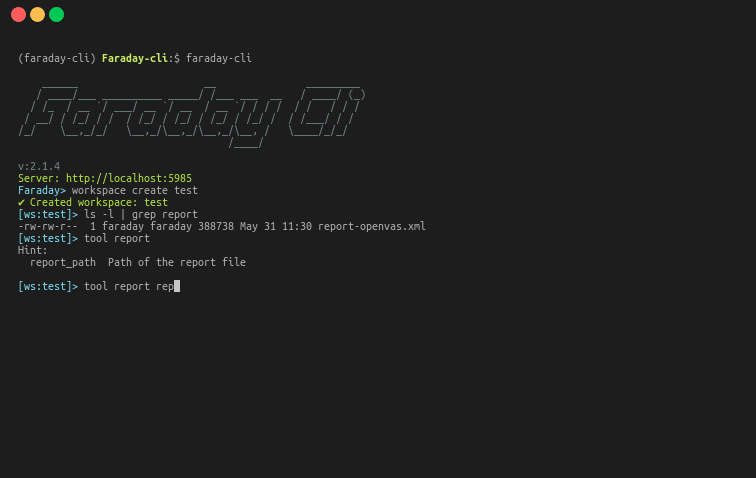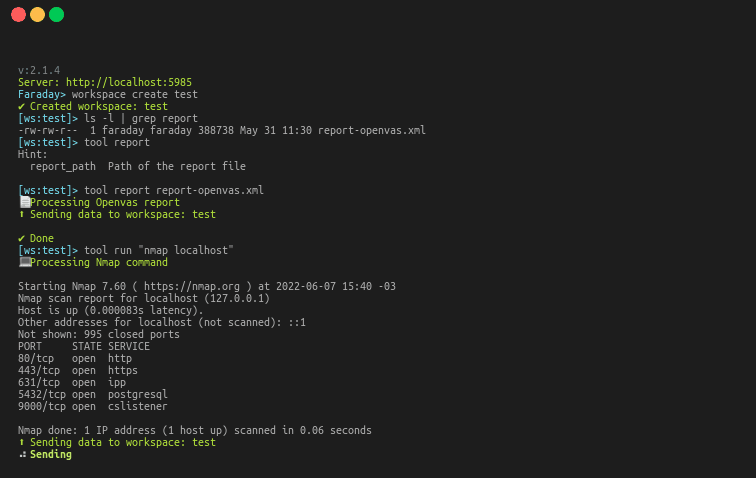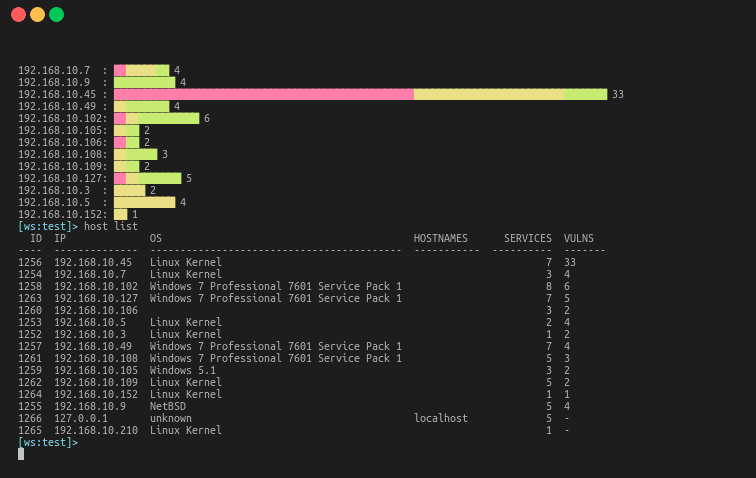
Faraday-cli — это наш клиент командной строки, предоставляющий лёгкий доступ к консольным инструментам и позволяющий работать с Faraday прямо из терминала!
Это отличный способ автоматизировать сканирование, интегрировать его в конвейер CI/CD или просто получать метрики из рабочей области.
$ pip3 install faraday-cli
Ознакомьтесь с репозиторием faraday-cli.
Ознакомьтесь с документацией здесь.
Агенты Faraday
Диспетчер агентов Faraday — это инструмент, который даёт Faraday возможность запускать сканеры или инструменты удалённо с платформы и получать результаты.
Плагины
Подключите свои любимые инструменты через наши плагины. Сейчас поддерживается более 80+ инструментов, среди которых вы найдёте:
Не хватает вашего любимого инструмента? Создайте Pull Request!
Существует два типа плагинов:
Консольные плагины, которые интерпретируют вывод инструментов, которые вы запускаете.
$ faraday-cli tool run \"nmap www.exampledomain.com\"
💻 Processing Nmap command
Starting Nmap 7.80 ( https://nmap.org ) at 2021-02-22 14:13 -03
Nmap scan report for www.exampledomain.com (10.196.205.130)
Host is up (0.17s latency).
rDNS record for 10.196.205.130: 10.196.205.130.bc.example.com
Not shown: 996 filtered ports
PORT     STATE  SERVICE
80/tcp   open   http
443/tcp  open   https
2222/tcp open   EtherNetIP-1
3306/tcp closed mysql
Nmap done: 1 IP address (1 host up) scanned in 11.12 seconds
⬆ Sending data to workspace: test
✔ Done
Плагины отчётов, которые позволяют импортировать ранее созданные артефакты, такие как XML или JSON.
faraday-cli tool report burp.xml
Создание пользовательских плагинов очень просто, узнайте больше о плагинах.
API
Вы можете получить прямой доступ к нашему API. Ознакомьтесь с документацией здесь.
Ссылки
* Домашняя страница: faradaysec.com
- Документация: Документация Faraday
- Загрузка: Скачать .deb/.rpm со страницы релиза
- Отслеживание проблем и обратная связь: Трекер проблем на GitHub
- Часто задаваемые вопросы: FAQ FaradaySEC
- Twitter: @faradaysec
- Попробуйте одну из наших демонстраций