CloudSec-Sentinel
DevSecOps-аудитор конфигураций Docker, Kubernetes и Nginx с AI-агентом для генерации патчей безопасности.
Универсальный сканер уязвимостей для контейнеров, файловых систем, Git-репозиториев и IaC (Terraform, K8s, Dockerfile) от Aqua Security. …
Инструмент проверки конфигурации безопасности AWS/Azure/GCP на соответствие CIS Benchmarks, GDPR, HIPAA, PCI-DSS, NIST. 500+ проверок: открытые …
Сканер уязвимостей для образов контейнеров и файловых систем — использует SBOM и базы данных CVE.
Рантайм-детектор угроз для контейнеров, Kubernetes и облачной инфраструктуры — проект CNCF. Отслеживает системные вызовы в реальном …
# Запуск веб-панели:
python3 -m http.server 8080
# Откройте http://localhost:8080 в браузере
# Для интеграции с Claude Code разместите .mcp.json в корне проекта
🛡️ CloudSec-Sentinel
Автоматизированный контроль соответствия облачной и локальной инфраструктуры, линтер безопасности и движок исправления.
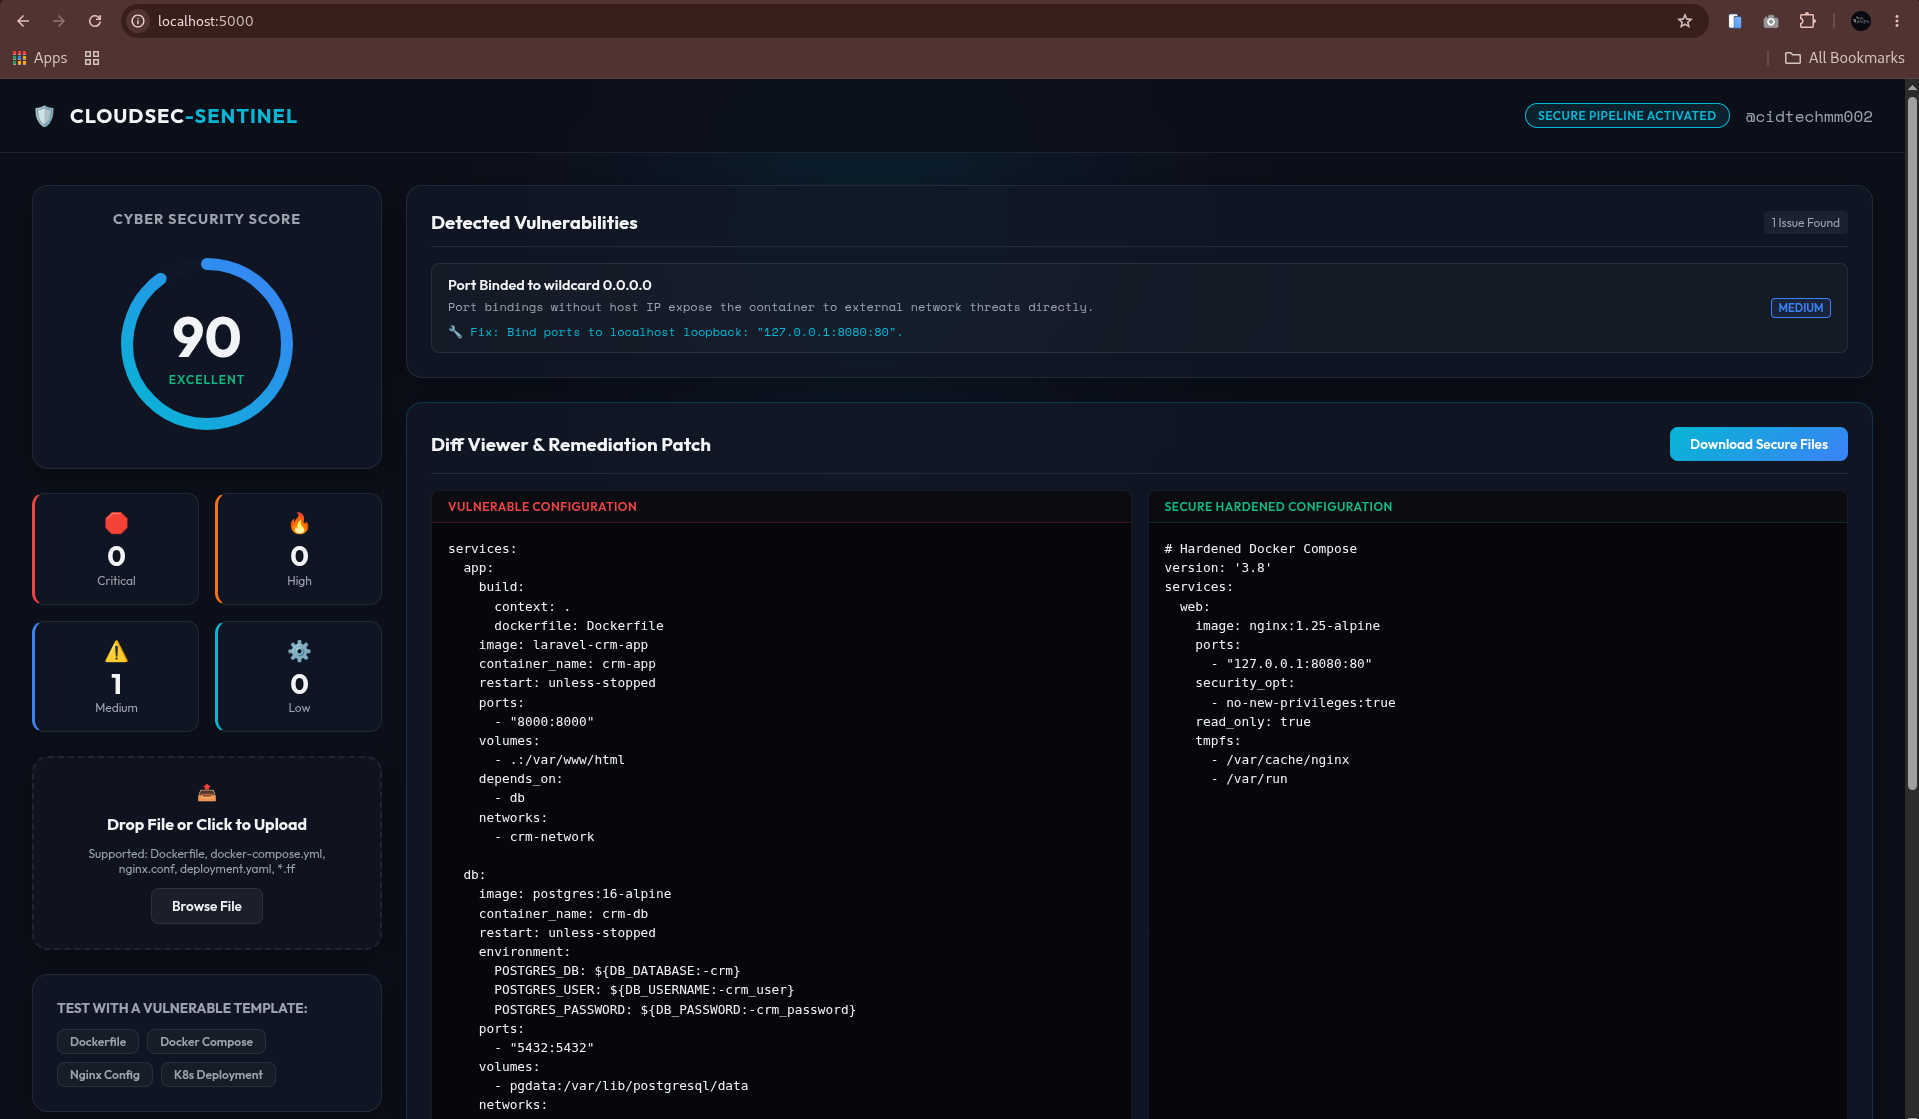
CloudSec-Sentinel — это инструмент аудита DevSecOps, предназначенный для сканирования файлов конфигурации (Docker, Docker Compose, Kubernetes и Nginx) на предмет уязвимостей безопасности, дрифта соответствия и жестко заданных угроз. Он генерирует точные оценки соответствия, журналы уязвимостей и автоматизированные bash-скрипты/скрипты исправления конфигурации.
🌟 Ключевые возможности
- Мультивекторный аудит: Сканирует конфигурации
Dockerfile,docker-compose.yml,nginx.confи Kubernetesdeployment.yaml. - Соответствие CIS Benchmarks и OWASP Top 10: Оценивает ваш код конфигурации на соответствие основным отраслевым стандартам.
- Интерактивная карточка оценки безопасности: Отображает динамический круговый индикатор оценки, представляющий уровень безопасности вашего репозитория.
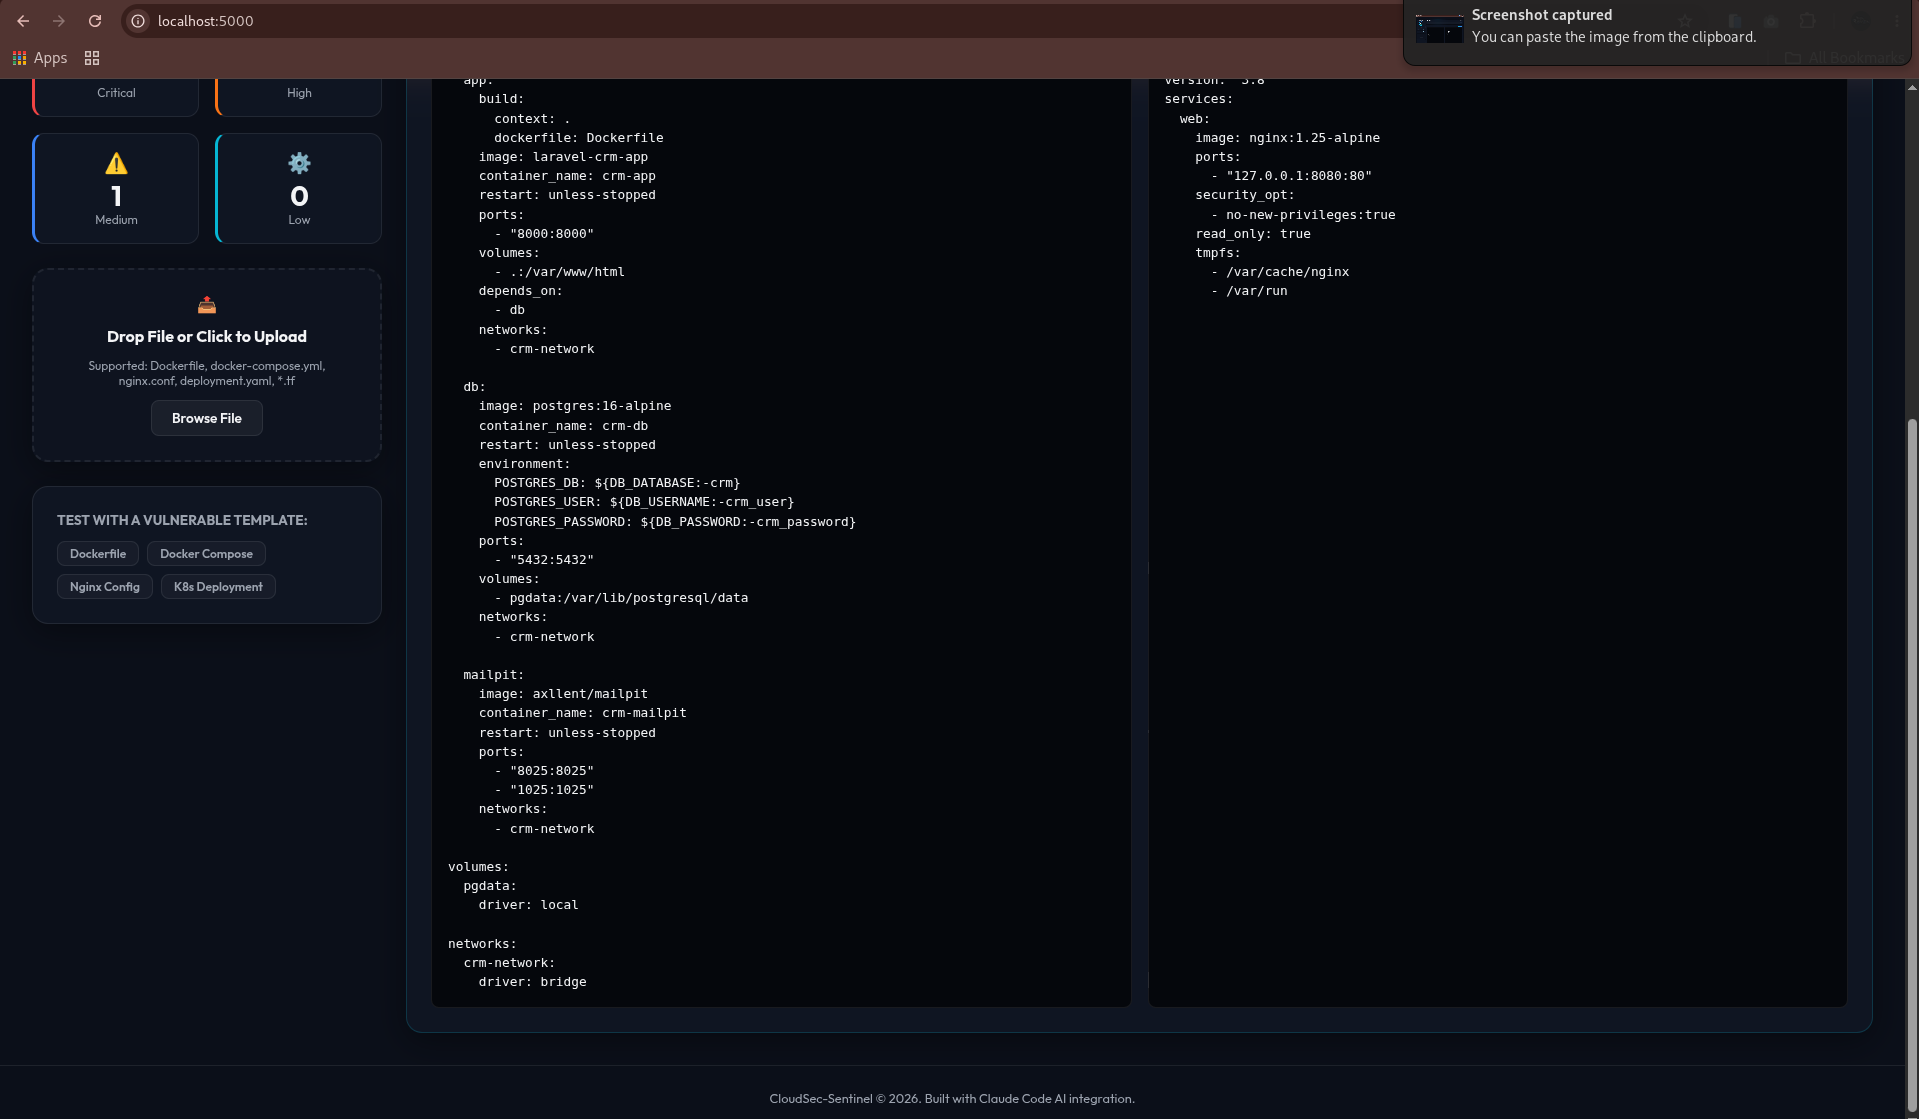
- Автопилот исправления (Code Diff): Показывает побочное сравнение уязвимой и за gehärteten версий с загрузкой патча в один клик.
- Под-агент охоты за угрозами на базе AI: Работает на конфигурациях Claude Code, содержащих пользовательские правила соответствия и движки автоматической генерации патчей.
🛠️ Технологический стек и интеграции
- Frontend: Vanilla HTML5, CSS3 (дизайн-система Glassmorphism), Vanilla JS.
- AI Engine (интеграция с Claude Code):
- Model Context Protocol (MCP): Подключен через Filesystem MCP (для сканирования рабочих пространств) и Brave Search MCP (для поиска в базах CVE).
- Пользовательский навык безопасности:
cloudsec-auditor(правила, соответствующие CIS benchmarks и стандартам безопасности Docker/K8s). - Агент исправления:
cloudsec-patcher(под-агент, генерирующий за gehärteten правки конфигурации и идемпотентные скрипты патчинга).
🚀 Начало работы
1. Запуск веб-дашборда
Вы можете разместить дашборд, используя любой простой локальный статический файловый сервер. Например:
# Using python
python3 -m http.server 8080
Затем откройте http://localhost:8080 в вашем веб-браузере.
2. Настройка агента безопасности Claude Code
Для включения под-агента аудита и патчинга CloudSec-Sentinel поместите следующие конфигурации в директорию вашего рабочего пространства:
- Убедитесь, что
.mcp.jsonнаходится в корне вашего проекта. - Поместите
.claude/skills/cloudsec-auditor/SKILL.mdдля загрузки правил соответствия. - Поместите
.claude/agents/cloudsec-patcher.mdдля загрузки конфигурации агента исправления.
Затем вы можете запускать аудиты непосредственно внутри Claude Code:
claude -p "Audit my current directory using cloudsec-auditor skill and save report"
📝 Лицензия
Лицензия MIT.