Redamon
Комплексный автономный фреймворк red-team, объединяющий разведку, AI-эксплуатацию и постэксплуатацию через LangGraph ReAct-оркестратор, с графом поверхности атаки на Neo4j, параллельными агентами-специалистами и автоматическим устранением уязвимостей через pull request.
Автономные AI-агенты для пентестинга, которые динамически запускают код, находят уязвимости и подтверждают их работающими proof-of-concept эксплойтами, …
Полностью автономная система AI-агентов, способная выполнять комплексные задачи пентестинга в изолированных Docker-окружениях.
Автономная система пентестинга на базе GPT, автоматизирующая разведку, анализ уязвимостей, эксплуатацию и пост-эксплуатационные действия.
Открытый мультиагентный оркестратор для наступательной безопасности, координирующий несколько AI-агентов через восьмиэтапную цепочку операций для автономной разведки, …
git clone https://github.com/samugit83/redamon.git
cd redamon
./redamon.sh install

Раскрой скрытое, прежде чем мир это сделает
Автономная ИИ-платформа, объединяющая разведку, эксплуатацию и пост-эксплуатацию в единый конвейер, а затем идущая дальше: сортирует каждую находку, реализует исправления кода и открывает pull request'ы в вашем репозитории. От первого пакета до объединённого патча, с участием человека на каждом критическом этапе.













Redamon
Redamon — это инструмент для мониторининга и управления Redis-кластерами. Он предоставляет удобный веб-интерфейс для просмотра состояния узлов, ключей, метрик и выполнения административных операций.
Возможности
- Мониторинг кластера: просмотр статуса всех узлов, репликации, распределения слотов.
- Управление ключами: просмотр, редактирование, удаление ключей, поиск по шаблону.
- Метрики: сбор и отображение метрик производительности (CPU, память, сеть, операции в секунду).
- Администрирование: выполнение команд
redis-cli, управление конфигурацией, переключение мастер/репли. - Безопасность: поддержка аутентификации и SSL/TLS.
Установка
Требования
- Python 3.8+
- Redis 5.0+ (для полной функциональности)
- Node.js 14+ (для сборки фронтенда)
Установка из исходников
-
Клонируйте репозиторий:
``` [WARN] No admin user found. Let's create one.
Admin name: Your Name Admin email: admin@example.com Admin password: * Confirm password: *
2. Установите зависимости Python:

   ```bash
./redamon.sh reset-password   # reset an EXISTING user's password
./redamon.sh create-admin     # create the first admin, or reset an admin by re-entering its email
-
Соберите фронтенд:
<<>>
-
Запустите сервер:
```bash cd tooling/deploy/single-host cp .env.example .env # set HOST_IP, DOMAIN, SSH_KEY_PATH, OPERATOR_ALLOW_CIDRS, # LETSENCRYPT_EMAIL, ADMIN_* ... ./deploy.sh init # first build takes 30-60 min, then log in at https:///
По умолчанию сервер будет доступен по адресу `http://localhost:8080`.

## Конфигурация

Конфигурационный файл находится в `config.yaml`. Основные параметры:

- `host` — адрес прослушивания (по умолчанию `0.0.0.0`).
- `port` — порт (по умчанию `8080`).
- ``redis` — параметры подключения к Redis (адрес, пароль, база данных).
- `auth` — настройки аутентификации пользователей.

Пример конфигурации:

```bash
./redamon.sh up dev           # auto-detects GVM mode from install
Использование
Веб-интерфейс
Откройте браузер и перейдите по адресу сервера. Вы увидите дашборд с общим состоянием кластера. Навигация по разделам:
- Обзор — сводная информация о класттере.
- Узлы — список узлов, их состояние, слоты, реплики.
- Ключи — просмотр ключей по базам данных, поиск, редактирование.
- Метрики — графики метрик за выбранный период.
- Консоль — интерактивная конска для выполнения команд
redis-cli.
API
Redamon предоставляет REST API для интеграции с другими системами. Документация API доступна по адресу /api/docs.
Вклад в разработку
Если вы хотите внести свой вклад, пожалуйста, создайте форк репозитория и отправьте pull request. Все изменения должны быть покрыты тестами.
Лицензия
Redamon распространяется под лицензию MIT. Подробнее смотрите в файле LICENSE.
Благодарности
Проект использует следующие библиотеки и инструменты:
Спасибо всем контрибьюторам!
ЮРИДИЧЕСКИЙ ОТКАЗ ОТ ОТВЕТСТВЕННОСТИ: Этот инструмент предназначен для авторизованного тестирования безопасности, образовательных целей и только для исследований. Никогда не используйте эту систему для сканирования, проверки или атаки на любые системы, которыми вы не владеете или на тестирование которых у вас нет явного письменного разрешения. Несанкционированный доступ незаконен и наказуем по закону. Используя этот инструмент, вы принимаете полную ответственность за свои действия. Прочитать полный отказ от ответственности

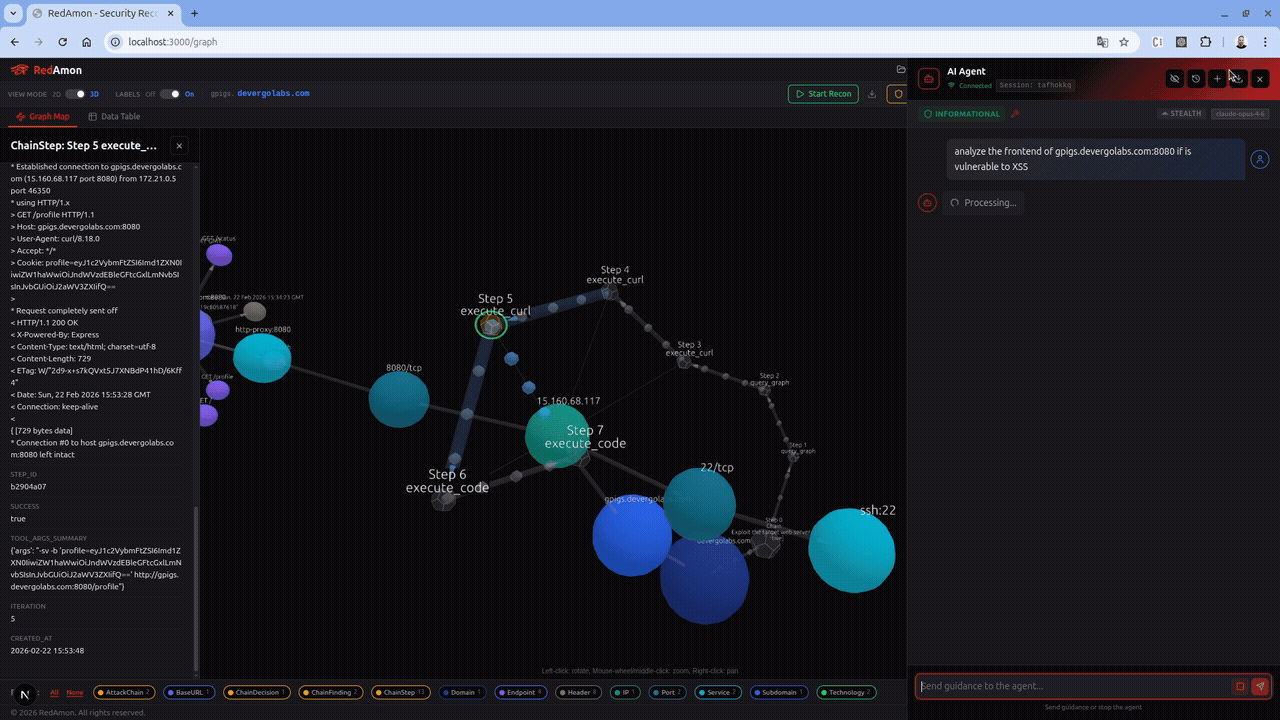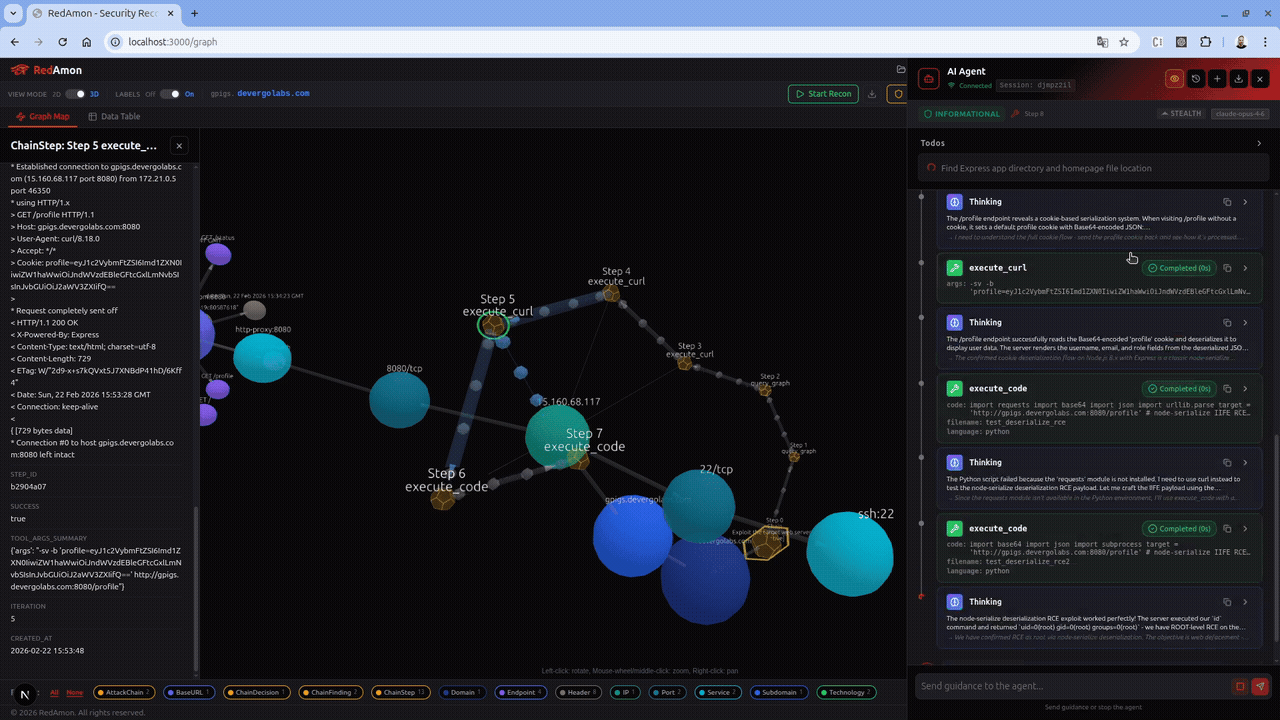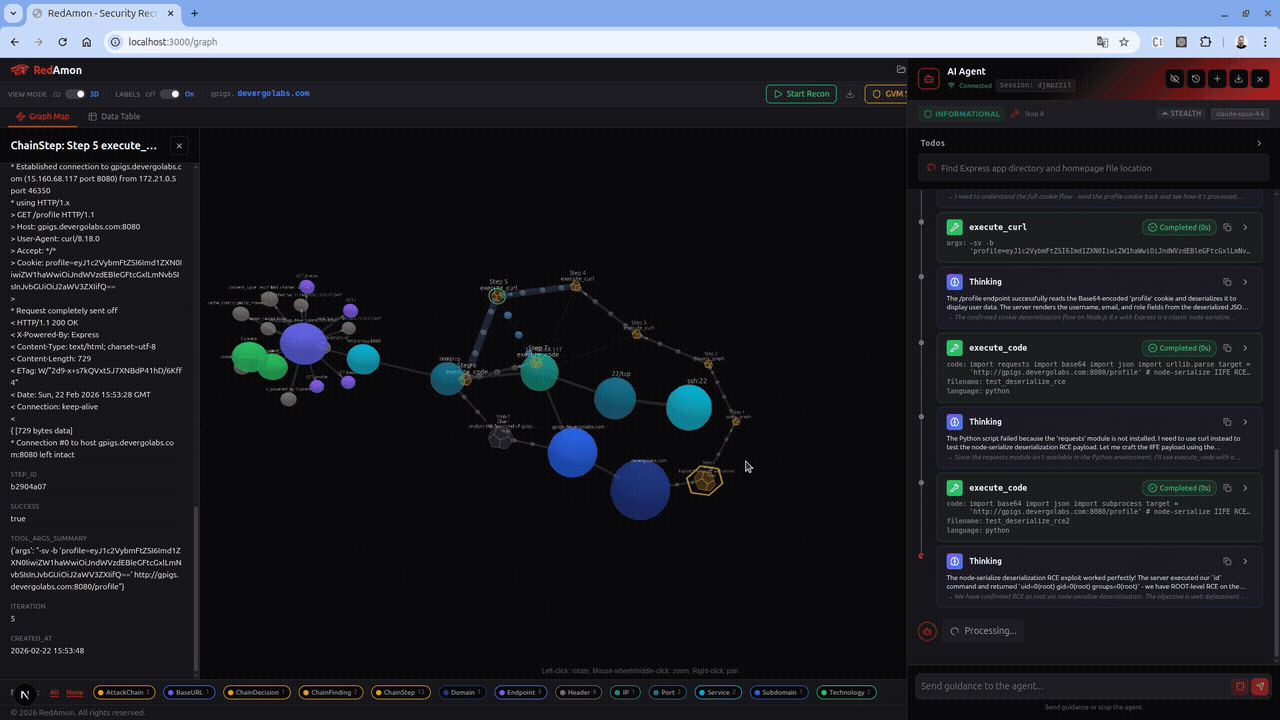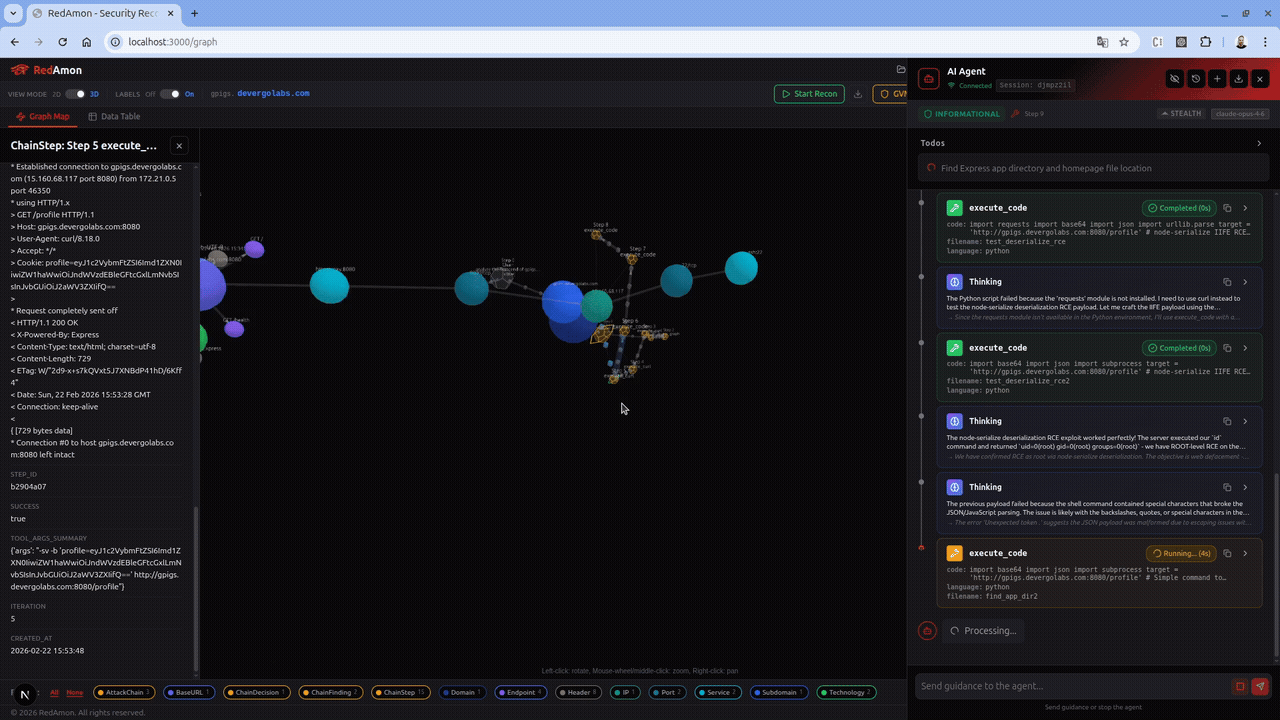
Три ИИ-агента тестируют параллельно: один проверяет политики учётных данных через Hydra, другой проверяет путь эксплуатации CVE через повышение привилегий, третий картографирует XSS-уязвимости во фронтенде.
Динамический конвейер параллельной разведки с несколькими инструментами
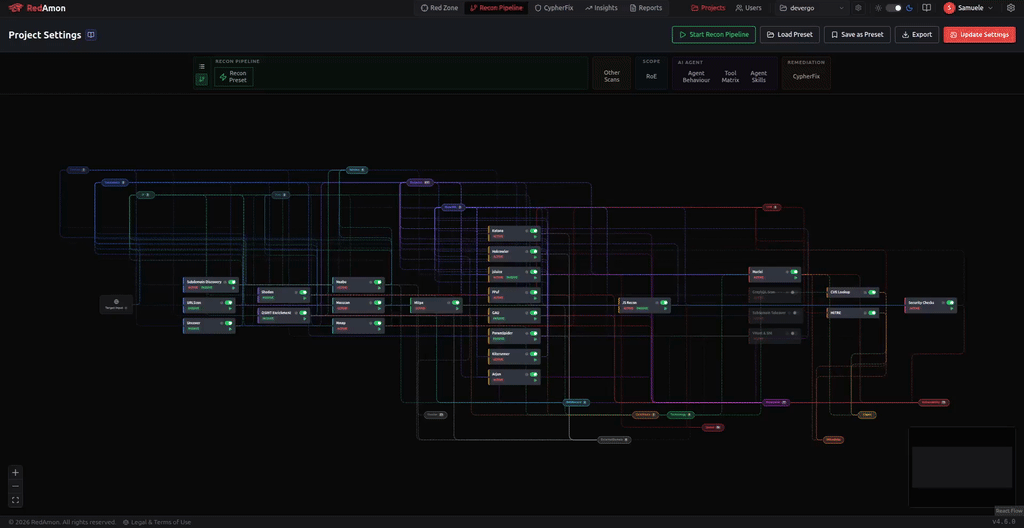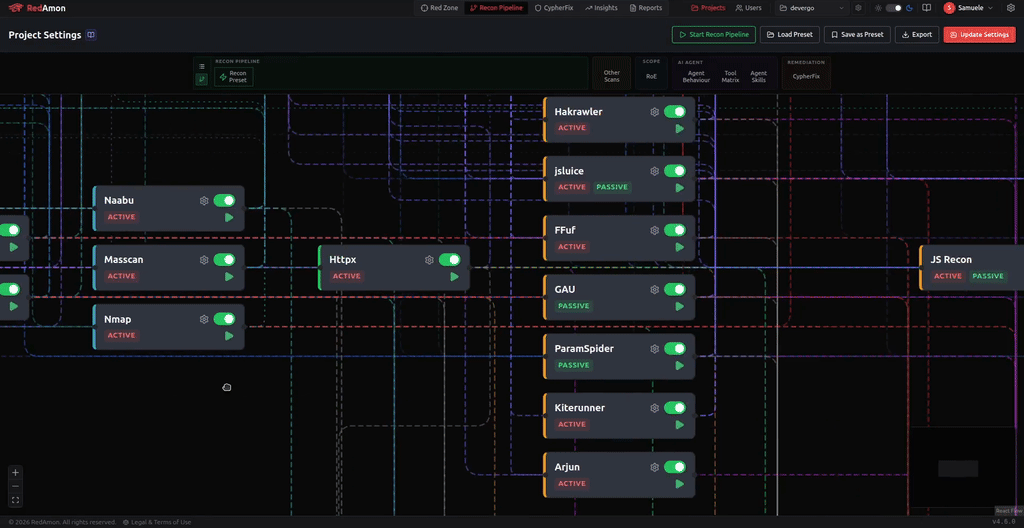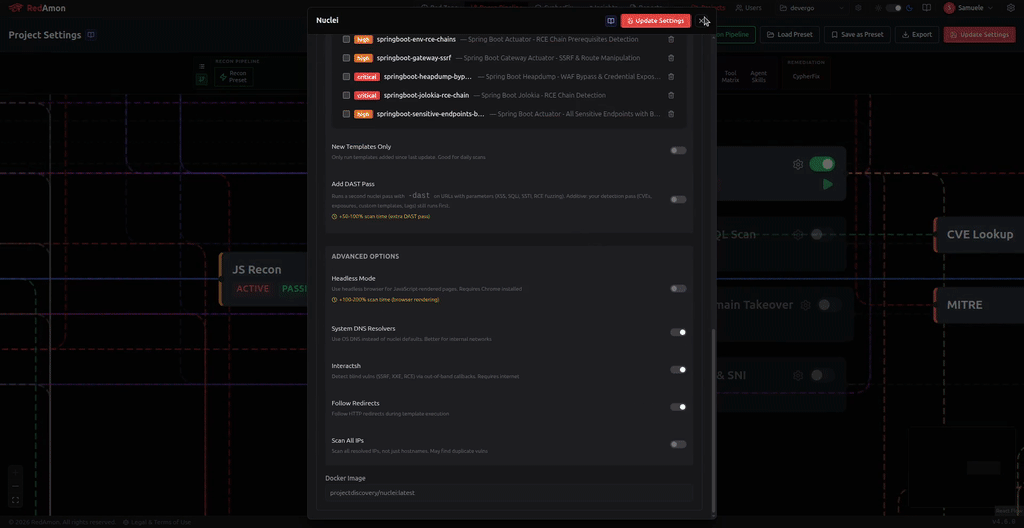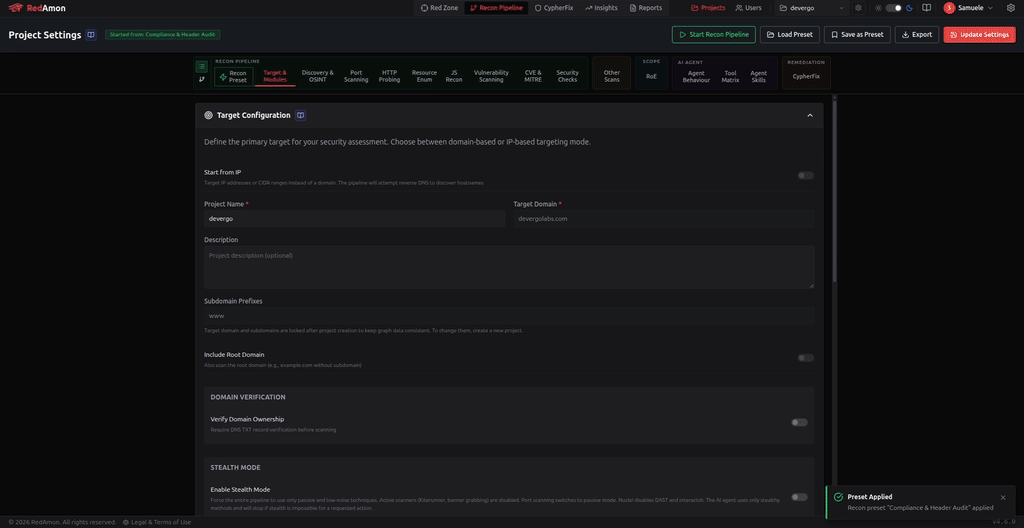
RedAmon запускает несколько инструментов разведки параллельно, каждый из которых в реальном времени передаёт результаты в общий граф знаний. Инструменты разворачиваются, адаптируют свою область действия на основе живых открытий и координируются без ручного вмешательства. Вся поверхность атаки — поддомены, порты, конечные точки, параметры — материализуется за минуты, а не часы.
Разведка как живой граф знаний
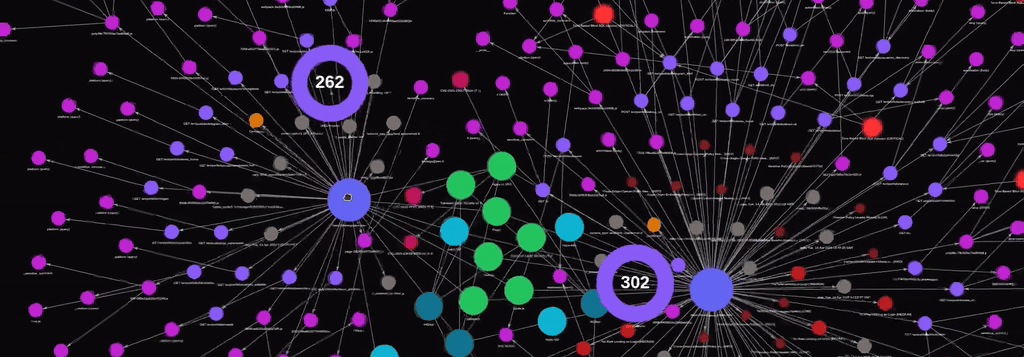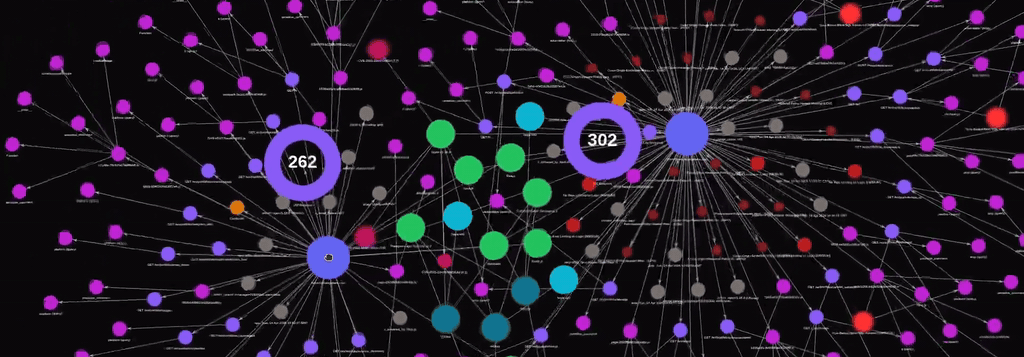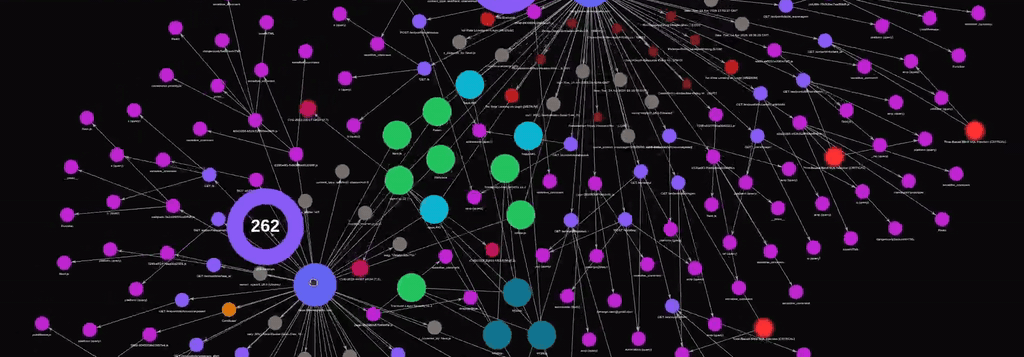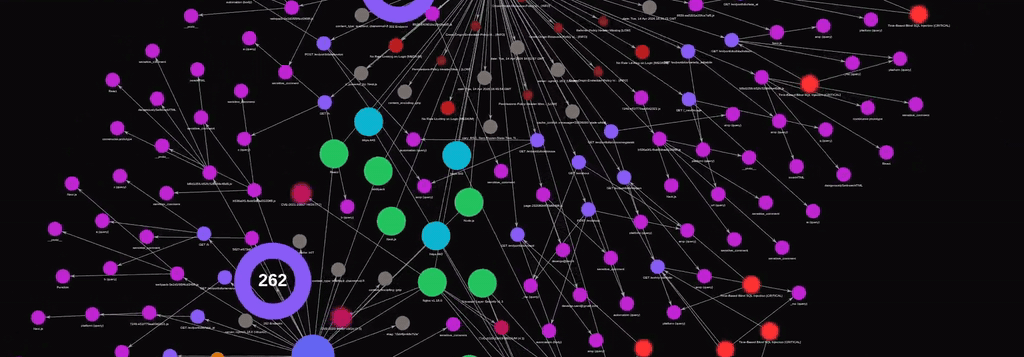
Сканеры промышленного уровня объединены в цепочку так, что выход каждого инструмента питает следующий, затем объединяются в единый граф знаний Neo4j. Находки дедуплицируются, связи явные, и агент получает структурированную, полностью связанную поверхность атаки, готовую к запросам на естественном языке.
Наступление встречается с защитой. Один конвейер, полная видимость.
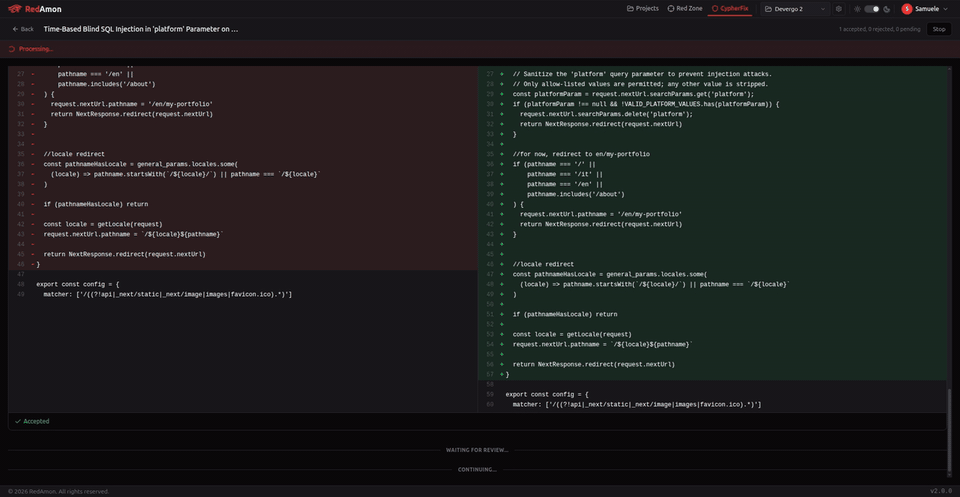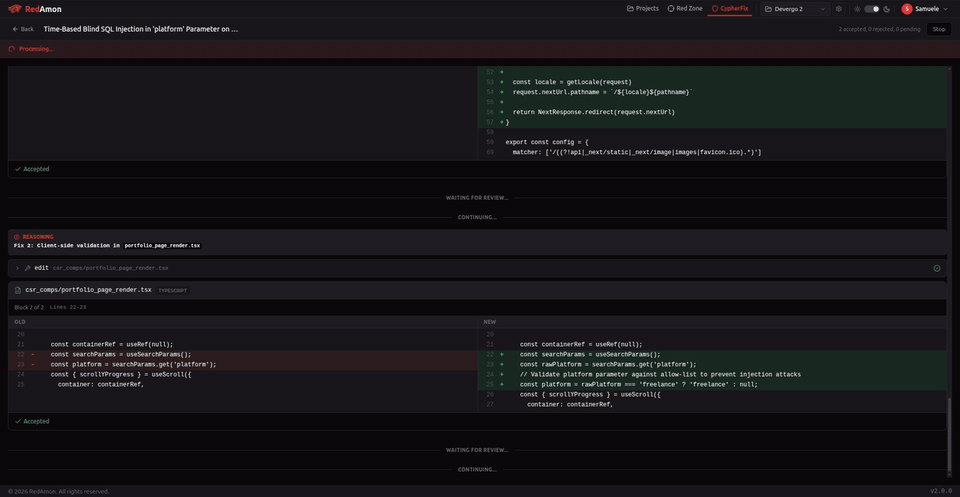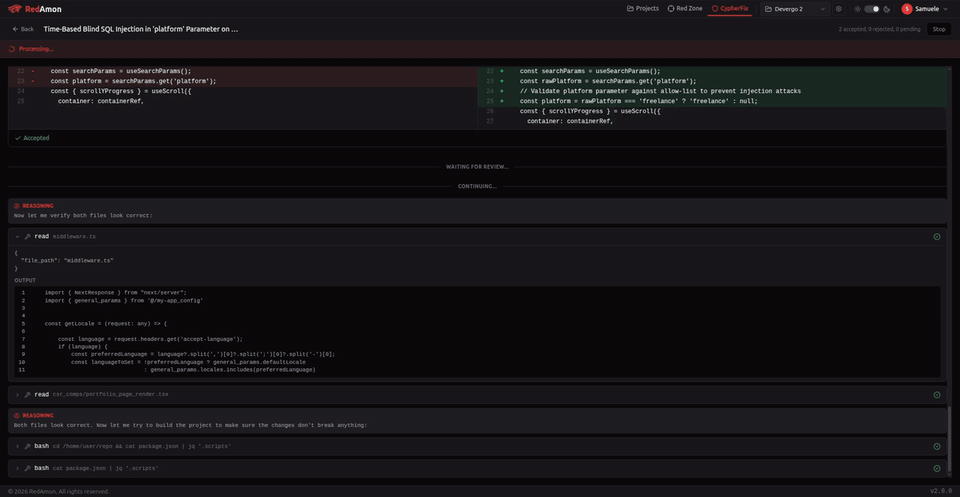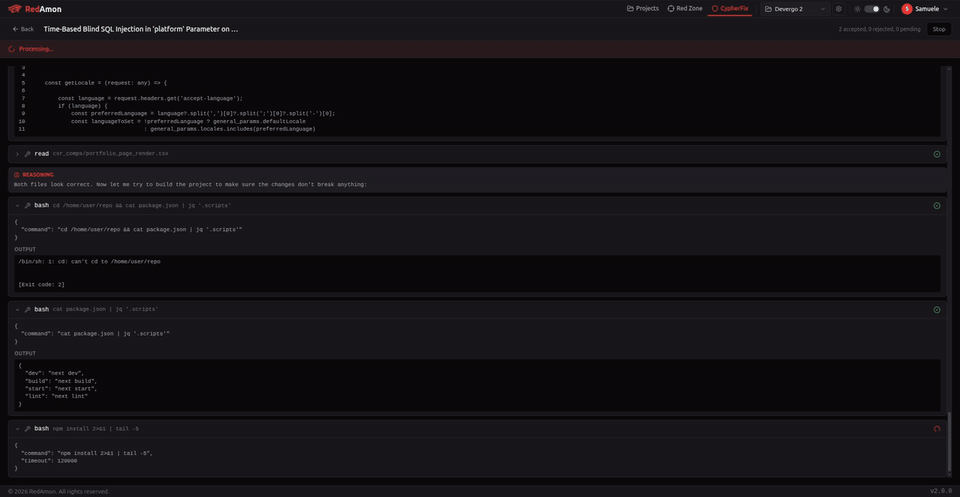
Разведка ➜ Эксплуатация ➜ Пост-эксплуатация ➜ ИИ-триаж ➜ Агент CodeFix ➜ GitHub PR
RedAmon не останавливается на обнаружении уязвимостей, он их исправляет. Конвейер начинается с 6-фазного движка разведки, который картографирует всю поверхность атаки вашей цели, затем передаёт управление автономному ИИ-агенту, который проверяет эксплуатируемость CVE, тестирует политики учётных данных и картографирует пути горизонтального перемещения. Каждая находка записывается в граф знаний Neo4j. Когда фаза наступления завершается, в дело вступает CypherFix: ИИ-агент триажа коррелирует сотни находок, дедуплицирует их и ранжирует по эксплуатируемости. Затем агент CodeFix клонирует ваш репозиторий, перемещается по кодовой базе с помощью 11 инструментов, работающих с кодом, реализует целевые исправления и открывает pull request на GitHub, готовый к ревью и слиянию.
Дорожная карта и вклад сообщества
Мы поддерживаем публичную доску проектов с предстоящими функциями, открытыми для вклада сообщества. Выберите задачу и отправьте PR!
Хотите внести вклад? См. CONTRIBUTING.md, чтобы узнать, как начать.
Мейнтейнеры
 Samuele Giampieri: Создатель, мейнтейнер и архитектор ИИ-платформы Архитектор ИИ-платформ и ведущий full-stack разработчик с более чем 15-летним опытом фриланса и более чем 30 проектами, выпущенными в продакшн, включая корпоративные ИИ-агентные системы. Сертифицирован AWS (DevOps Engineer, ML Specialty) и IBM (AI Engineer). Проектирует сквозные ML-решения, охватывающие глубокое обучение, NLP, компьютерное зрение и системы ИИ-агентов с LangChain/LangGraph. LinkedIn · GitHub · Devergo Labs  От того же создателя: Pathbreak — агентная облачная безопасность Увидь путь атаки. Затем разорви его. Pathbreak — это агентная платформа облачной безопасности, которая обнаруживает и подтверждает реальные пути атак, которые злоумышленник мог бы использовать в вашем облаке. Она выявляет цепочки на уровне управления, которые большинство инструментов пропускают. Pathbreak — агентная облачная безопасность pathbreak.io |
 Ритеш Гохил: мейнтейнер и ведущий исследователь безопасности Инженер по кибербезопасности в Workday с более чем 7-летним опытом в тестировании на проникновение веб-приложений, API, мобильных приложений, сетей и облака. Опубликовал 11 CVE в MITRE, имеет благодарности от Google (4×) и Apple (6×) за обнаруженные уязвимости. Обеспечил безопасность более 200 веб- и мобильных приложений, внёс вклад в Exploit Database, Google Hacking Database и сообщество AWS. Имеет сертификаты AWS Security Specialty, eWPTXv2, eCPPTv2, CRTP и CEH, а также опыт в red teaming, облачной безопасности, исследовании CVE и анализе архитектуры безопасности. LinkedIn · GitHub |
Быстрый старт
Предварительные требования
- Docker и Docker Compose v2+
- macOS: Docker Desktop с увеличенным объёмом памяти до как минимум 4 ГБ (8 ГБ при использовании
--gvm) в Настройках → Ресурсы. Клонируйте репозиторий в~/, чтобы путь находился внутри списка общих папок по умолчанию. - Windows: Docker Desktop с бэкендом WSL2, запускайте из файловой системы WSL2 (
~/), а не из/mnt/c/.
- macOS: Docker Desktop с увеличенным объёмом памяти до как минимум 4 ГБ (8 ГБ при использовании
На этом всё. Никаких Node.js, Python или инструментов безопасности на вашем хосте не требуется.
Минимальные системные требования
| Ресурс | Без OpenVAS | С OpenVAS (полный стек) |
|---|---|---|
| CPU | 2 ядра | 4 ядра |
| RAM | 4 ГБ | 8 ГБ (рекомендуется 16 ГБ) |
| Диск | 80 ГБ свободно | 110 ГБ свободно |
Без OpenVAS запускается 7 контейнеров: webapp, postgres, neo4j, agent, kali-sandbox, recon-orchestrator и docker-broker (прокси-сервер Docker-сокета с фильтрацией, через который проходят контейнеры сканирования, запускаемые оркестратором разведки, чтобы они могли запускать только известные образы инструментов). С OpenVAS добавляются ещё 4 контейнера времени выполнения (gvmd, ospd-openvas, gvm-postgres, gvm-redis) плюс около 8 одноразовых контейнеров инициализации данных для фидов уязвимостей (~170K+ NVT). Первый запуск занимает около 30 минут для синхронизации фидов GVM. Динамические контейнеры разведки и сканирования создаются по требованию во время операций и требуют дополнительных ресурсов.
Размер диска для реального развёртывания. Приведённые выше значения — это абсолютный минимум для сборки и запуска стека (фиксированный размер платформы: ~70 ГБ без OpenVAS, ~95 ГБ с OpenVAS — измерено по фактическому размеру образов на диске после дедупликации общих базовых слоёв Kali). Для постоянно работающего сервера, выполняющего реальные задачи, добавьте ~100 ГБ свободного места для операционных данных — граф атак Neo4j, артефакты/результаты сканирования, Postgres и журналы контейнеров растут с использованием. Это означает 200 ГБ без OpenVAS, 250 ГБ с OpenVAS, что оставляет более 100 ГБ свободными для операций. Полную разбивку см. в руководстве по развёртыванию.
1. Клонирование и установка
git clone https://github.com/samugit83/redamon.git
cd redamon

# Without GVM (lighter, faster startup):
./redamon.sh install

# With GVM / OpenVAS (full stack, ~30 min first run):
./redamon.sh install --gvm
Скрипт собирает все образы и запускает сервисы.
2. Создание учётной записи администратора
В конце установки (и при каждом ./redamon.sh up или ./redamon.sh update, если администратор ещё не создан) в терминале появится запрос:
[WARN] No admin user found. Let's create one.

  Admin name: Your Name
  Admin email: admin@example.com
  Admin password: ********
  Confirm password: ********
- Имя администратора — отображаемое имя в интерфейсе (например,
Admin, ваше имя или что угодно). - Email администратора — используется для входа на
http://localhost:3000/login. - Пароль администратора — минимум 12 символов.
После создания откройте http://localhost:3000 и войдите с указанными email и паролем.
Не появился запрос? При первой тяжёлой загрузке (особенно с
--gvmили на небольшой ВМ) webapp может запускаться долго, поэтому автоматический запрос может быть пропущен. Создайте администратора в любой момент с помощью:
bash
./redamon.sh create-admin
Скрипт дожидается запуска webapp, затем запрашивает те же данные. Повторный запуск безопасен: повторное использование email существующего администратора сбросит его пароль, новый email добавит ещё одного администратора.
Что может делать администратор:
- Переключение между всеми пользователями через выпадающее меню пользователя в шапке (включая пользователей без пароля).
- Создание новых пользователей (с паролем или без) и назначение им ролей admin или standard.
- Установка или изменение пароля любого пользователя.
- Удаление пользователей (кроме самого себя).
- Доступ к странице управления Пользователи из навигации в шапке.
Стандартные пользователи могут только входить в систему (если у них есть пароль, установленный администратором), изменять свой собственный пароль и использовать приложение в рамках своей области. Они не могут переключать пользователей, создавать пользователей или получать доступ к управлению пользователями.
Если вы забыли пароль администратора, сбросьте его из терминала:
./redamon.sh reset-password   # reset an EXISTING user's password
./redamon.sh create-admin     # create the first admin, or reset an admin by re-entering its email
Используйте create-admin, когда администратор еще не существует (он создает или обновляет по электронной почте); reset-password только обновляет уже существующего пользователя.
3. Конфигурация
Откройте http://localhost:3000/settings (значок шестеренки в шапке), чтобы настроить все. Файл .env не нужен.
- Провайдеры LLM — добавьте API-ключи для OpenAI, Anthropic, OpenRouter, AWS Bedrock или любой OpenAI-совместимой конечной точки (Ollama, vLLM, Groq и т.д.). Каждый провайдер можно протестировать перед сохранением. Селектор моделей в настройках проекта динамически получает доступные модели от настроенных провайдеров.
- API-ключи — Tavily, Shodan, SerpAPI, NVD, Vulners, URLScan и ключи для threat intelligence (Censys, FOFA, OTX, Netlas, VirusTotal, ZoomEye, CriminalIP) для расширения возможностей агента (веб-поиск, OSINT, поиск CVE, пассивная разведка угроз). Ключи для многодвижкового поиска Uncover (Quake, Hunter, PublicWWW, HunterHow, Google, Onyphe, Driftnet) расширяют обнаружение целей через 13 поисковых движков — общие ключи (Shodan, Censys, FOFA и т.д.) автоматически переиспользуются. Поддерживается ротация ключей — настройте несколько ключей для каждого инструмента с автоматической циклической ротацией для избежания ограничений скорости.
- Туннелирование — настройте ngrok или chisel для туннелирования reverse shell. Изменения применяются немедленно без перезапуска контейнеров.
Все настройки хранятся в базе данных для каждого пользователя. Подробные инструкции по настройке см. на странице вики AI Model Providers.
4. Откройте веб-приложение
Перейдите по адресу http://localhost:3000 — создайте проект, настройте цель и начните сканирование.
Подробное описание всех функций см. в Вики.
Возникли проблемы? См. руководство Устранение неполадок или страницу Вики: Устранение неполадок.
Команды управления
Все управление жизненным циклом осуществляется одним скриптом:
| Команда | Описание |
|---|---|
./redamon.sh install |
Сборка + запуск облегченной версии (без GVM, без базы знаний, только веб-поиск Tavily) |
./redamon.sh install --kbase |
Сборка + запуск с локальной базой знаний (примерно на 4.4 ГБ больше) |
./redamon.sh install --gvm |
Сборка + запуск с GVM/OpenVAS |
Флаги можно комбинировать:
./redamon.sh install --gvm --kbase
| Команда | Описание |
|---|---|
./redamon.sh update |
Получить последнюю версию, умная пересборка только измененных сервисов (сохраняет ваш выбор GVM/KB при установке) |
./redamon.sh up |
Запуск сервисов (автоматически определяет режим GVM и KB из установки) |
./redamon.sh up dev |
Запуск в режиме разработки с горячей перезагрузкой (автоматически определяет режим GVM и KB) |
./redamon.sh down |
Остановка сервисов (сохраняет данные) |
./redamon.sh status |
Показать запущенные сервисы, версию, режим GVM, состояние KB |
./redamon.sh clean |
Удалить контейнеры и образы, сохранить данные |
./redamon.sh create-admin |
Создать учетную запись администратора (или сбросить ее) — используйте, если при установке не появилось приглашение |
./redamon.sh reset-password |
Сбросить пароль существующего пользователя из терминала |
./redamon.sh supply-chain-sync [ecosystems] |
Заполнить офлайн-базу OSV для функции цепочки поставок (по умолчанию: npm; например, npm PyPI Go) |
./redamon.sh purge |
Удалить все, включая все данные |
Обновление до новой версии
Просто выполните:
./redamon.sh update
Скрипт получает последний код из GitHub, определяет, какие Dockerfile и исходные файлы изменились, пересобирает только затронутые образы и перезапускает обновленные сервисы. Ваши базы данных, результаты сканирования и отчеты сохраняются — тома никогда не удаляются.
Одноразовое примечание, когда релиз добавляет новый фоновый сервис.
updateперезапускает только что полученный скрипт, чтобы новые правила сборки/запуска применялись автоматически — но только для версии скрипта, с которой вы обновляетесь с. При обновлении с версии, которая предшествует этому самовосстановлению (т.е. при первом обновлении на него), выполните./redamon.sh upсразу послеupdate, чтобы любой вновь добавленный основной сервис был запущен:
bash
./redamon.sh update && ./redamon.sh up
upидемпотентен — он запускает только то, что отсутствует, и не трогает работающие контейнеры. После этого одноразового шага обычный./redamon.sh updateобрабатывает всё самостоятельно.Обновление через версию 6.9 (реорганизация репозитория). В 6.9 верхние директории были сгруппированы в
scanners/,services/,testing/,tooling/иdocs/.git pullперемещает только отслеживаемые файлы, поэтому данные, которые git не отслеживает — индекс базы знаний, прошлые результаты сканирования, а также файлы.envи TLS-материалы для развертывания на одном хосте — остались бы на старых путях.update(иup/status) автоматически переносят их и выводят, что было перемещено. Если какой-либо файл был записан контейнером от имени root и не может быть перемещен, завершите процесс с помощью:
bash
sudo ./redamon.sh migrate-layout
Веб-приложение также автоматически проверяет обновления и показывает уведомление в интерфейсе, когда доступна новая версия.
Развертывание на сервере (продакшн)
Быстрый старт выше запускает RedAmon локально на localhost. Чтобы запустить общий, доступный через интернет экземпляр на Linux-сервере (EC2, DigitalOcean, Hetzner или голое железо), используйте развертывание на одном хосте в tooling/deploy/single-host/. Он управляет redamon.sh через SSH с вашего ноутбука и оборачивает стек в интернет-ориентированный уровень безопасности, который RedAmon опускает по умолчанию: nginx + TLS (Let's Encrypt), межсетевой экран хоста, усиление SSH и fail2ban, с единым публичным HTTPS-источником, так что доступна только страница входа, а всё остальное остается привязанным к loopback.
cd tooling/deploy/single-host
cp .env.example .env      # set HOST_IP, DOMAIN, SSH_KEY_PATH, OPERATOR_ALLOW_CIDRS,
                          # LETSENCRYPT_EMAIL, ADMIN_* ...
./deploy.sh init          # first build takes 30-60 min, then log in at https://<domain>/
Полное руководство: Вики: Развертывание на сервере. Полная документация: tooling/deploy/single-host/README.md.
Режим разработки
Для контрибьюторов и активной разработки с быстрым обновлением Next.js:
./redamon.sh up dev # auto-detects GVM mode from install
Образы инструментов автоматически собираются при первом запуске, если их еще нет. Переопределение для разработки заменяет образ продакшн-веб-приложения на контейнер разработки с вашим исходным кодом, смонтированным через том. Каждое сохранение файла вызывает мгновенную горячую перезагрузку в браузере.
Когда пересобирать, а когда перезапускать
| Что изменилось | Необходимое действие |
|---|---|
webapp/src/ (код фронтенда) |
Ничего — Next.js hot-reload обрабатывает это в режиме разработки |
agentic/*.py (код агента на Python) |
docker compose build agent && docker compose up -d agent (исходный код встроен в образ, поэтому один restart не подхватит изменения .py) |
recon_orchestrator/*.py |
docker compose restart recon-orchestrator |
mcp/servers/*.py (MCP-серверы) |
docker compose restart kali-sandbox |
agentic/Dockerfile или agentic/requirements.txt |
docker compose build agent && docker compose up -d agent |
recon_orchestrator/Dockerfile или его requirements.txt |
docker compose build recon-orchestrator && docker compose up -d recon-orchestrator |
mcp/kali-sandbox/Dockerfile |
docker compose build kali-sandbox && docker compose up -d kali-sandbox |
webapp/Dockerfile или webapp/package.json |
docker compose build webapp && docker compose up -d webapp |
recon/Dockerfile |
docker compose --profile tools build recon |
scanners/gvm_scan/Dockerfile |
docker compose --profile tools build vuln-scanner |
scanners/github_secret_hunt/Dockerfile |
docker compose --profile tools build github-secret-hunter |
scanners/trufflehog_scan/Dockerfile (Мультисканер секретов) |
docker compose --profile tools build trufflehog-scanner |
scanners/baddns_scan/Dockerfile или scanners/baddns_scan/entrypoint.sh |
docker compose --profile tools build baddns-scanner |
scanners/wcvs/Dockerfile (движок отравления веб-кэша) |
docker compose --profile tools build wcvs |
scanners/supply_chain_scan/Dockerfile (сканер L1) |
docker compose --profile tools build supply-chain |
scanners/supply_chain_analyzer/ (анализатор DIRTY; entrypoint встроен) |
docker compose --profile tools build supply-chain-analyzer |
docker-compose.yml |
docker compose up -d (пересоздает затронутые контейнеры) |
prisma/schema.prisma |
docker compose exec webapp npx prisma db push |
| Пересборка отдельного сервиса: |
docker compose build <service>                    # Rebuild one image
docker compose up -d --no-deps <service>          # Restart only that service
Часто используемые команды разработчика:
docker compose ps                                 # Check service status
docker compose logs -f <service>                  # Follow logs for a service
docker compose down                               # Stop all (preserves volumes)
docker compose --profile tools down --rmi local   # Remove built images
docker compose --profile tools down --rmi local --volumes --remove-orphans  # Full cleanup
Освобождение места на диске:
docker system df                                  # Show Docker disk usage (add -v for per-image breakdown)
docker image prune -f                             # Remove dangling images (auto-run by `./redamon.sh install` and `update`)
docker builder prune -f                           # Drop unused build cache (auto-run after every successful build; opt out with REDAMON_NO_AUTO_PRUNE=1)
docker builder prune -af                          # Drop ALL build cache, including what the current images reuse -- frees no extra disk and makes the next rebuild cold
docker container prune -f                         # Remove stopped containers
Для полного справочника по разработке — правила горячей перезагрузки, часто используемые команды, важные правила и рекомендации по написанию кода с помощью ИИ — см. Руководство разработчика.
База знаний (веб-поиск с RAG-улучшением)
Инструмент web_search агента включает локальную Базу знаний — RAG-конвейер, который ищет по курируемым наборам данных безопасности (GTFOBins, LOLBAS, OWASP WSTG, NVD CVEs, ExploitDB, шаблоны Nuclei и документация навыков агента) перед тем, как обратиться к веб-поиску Tavily. Когда База знаний возвращает совпадение с высокой уверенностью, Tavily полностью пропускается, что обеспечивает более быстрые результаты и работу офлайн.
Как это работает: Когда База знаний включена, install / up / update создают облегченный индекс Базы знаний (~1200 фрагментов за 10–15 минут на CPU). Во время запроса агент запускает гибридный конвейер поиска (векторный поиск FAISS + полнотекстовый поиск Neo4j), переранжирует результаты с помощью кросс-энкодера и проверяет порог уверенности. Если оценка достаточно высока, результаты поступают из локальной Базы знаний. В противном случае происходит возврат к Tavily или объединение обоих источников.
Поведение по умолчанию: База знаний включается по желанию. ./redamon.sh install создает облегченную установку (легче на ~4,4 ГБ, веб-поиск только через Tavily). Чтобы включить локальную Базу знаний, передайте флаг --kbase:
./redamon.sh install --kbase
При первой установке с --kbase RedAmon определяет ваше оборудование (GPU / CPU / API) и предлагает профиль быстрого старта. Выбор сохраняется, поэтому последующие команды update / up учитывают его без повторной передачи флага.
Ускорение индексации с помощью API-эмбеддингов: По умолчанию эмбеддинги вычисляются локально на CPU/GPU. На машинах только с CPU большие наборы данных (ExploitDB, NVD) могут обрабатываться часами. Вы можете перенести вычисление эмбеддингов на внешний API, создав файл .env из шаблона:
cp .env.example .env
Затем настройте API эмбеддингов в .env:
| Переменная | По умолчанию | Описание |
|---|---|---|
KB_EMBEDDING_USE_API |
false |
Установите true, чтобы использовать API-эмбеддинги вместо локальной модели |
KB_EMBEDDING_API_BASE_URL |
(пусто = OpenAI) | Любая конечная точка, совместимая с OpenAI (Ollama, vLLM, LiteLLM, Together AI, Azure) |
KB_EMBEDDING_API_KEY |
(пусто) | API-ключ для провайдера эмбеддингов |
KB_EMBEDDING_API_MODEL |
text-embedding-3-small |
Название модели (зависит от провайдера) |
NVD_API_KEY |
(пусто) | Бесплатный API-ключ NVD для ускорения индексации CVE в 10 раз |
Пример с Ollama (бесплатно, локально, без затрат на API-ключ):
KB_EMBEDDING_USE_API=true
KB_EMBEDDING_API_BASE_URL=http://host.docker.internal:11434/v1
KB_EMBEDDING_API_KEY=ollama
KB_EMBEDDING_API_MODEL=nomic-embed-text
Важно: Индексация и запросы должны использовать одну и ту же модель. Если вы меняете модель, пересоберите индекс:
make -C services/knowledge_base kb-rebuild-lite MODE=docker
Управление Базой знаний:
./redamon.sh kb build lite          # Build with lite profile (~30-60s with API)
./redamon.sh kb build standard      # Add NVD CVEs
./redamon.sh kb update nvd          # Incremental NVD refresh
./redamon.sh kb stats               # Show index statistics
./redamon.sh kb rebuild lite        # Wipe and rebuild from scratch
Для полной технической документации — конвейер запросов, источники данных, профили индексации, оценка, модель безопасности — см. Техническое описание Базы знаний или Вики: База знаний и веб-поиск.
Содержание
- Полная документация в Вики
- Обзор
- Создан для предприятий, безопасен по дизайну
- Модель безопасности и угроз
- Ключевые возможности
- Системная архитектура
- Компоненты
- Документация
- Устранение неполадок
- RedAmon HackLab
- Витрина сообщества
- Правовая информация
Обзор
RedAmon — это модульная, контейнеризированная платформа для пентеста, которая объединяет автоматизированную разведку, эксплуатацию на основе ИИ и графовую аналитику в единый сквозной конвейер наступательной безопасности. Каждый компонент работает внутри Docker (никакие инструменты не устанавливаются на ваш хост) и взаимодействует через четко определенные API, что позволяет каждому уровню развиваться независимо.
Платформа построена на шести столпах:
| Столп | Что делает |
|---|---|
| Конвейер разведки | Параллелизированный конвейер сканирования с разветвлением и сведением, который отображает всю поверхность атаки вашей цели (начиная с домена или IP-адресов / CIDR-диапазонов) — от обнаружения поддоменов (5 параллельных инструментов) до сканирования портов, определения сервисов Nmap и скриптов уязвимостей NSE, HTTP-зондирования, перечисления ресурсов и обнаружения уязвимостей. Независимые модули работают параллельно через ThreadPoolExecutor, обновления графовой БД происходят в фоновом потоке, а результаты сохраняются в виде богатого графа с возможностью запросов. Дополняется автономным сетевым сканированием GVM, поиском секретов в GitHub и глубоким сканированием секретов с помощью Secret Multiscanner. |
| Оркестратор ИИ-агента | Автономный агент на основе LangGraph, который рассуждает о графе, выбирает инструменты безопасности через MCP, переходит через фазы информационную, эксплуатации и пост-эксплуатации, и может управляться в реальном времени через чат. |
| Граф поверхности атаки | Граф знаний Neo4j с 17 типами узлов и более 20 типами связей, который служит единым источником истины для всех находок и основным источником данных, к которому ИИ-агент обращается перед каждым решением. |
| EvoGraph | Постоянный эволюционирующий граф цепочек атак в Neo4j, который отслеживает каждый шаг, находку, решение и сбой на протяжении всего жизненного цикла атаки, связывая граф разведки и обеспечивая накопление информации между сессиями. |
| CypherFix | Конвейер автоматического исправления уязвимостей: ИИ-агент триажа сопоставляет и приоритизирует находки из графа, затем агент CodeFix клонирует целевой репозиторий, реализует исправления с помощью цикла ReAct с 11 инструментами кода и открывает pull request на GitHub. |
| Движок настроек проекта | Более 500 параметров на проект (доступных через веб-интерфейс), которые управляют поведением каждого инструмента — от количества потоков Naabu до фильтров серьезности Nuclei и шлюзов одобрения агента. |
| ## Создан для предприятий, безопасность в основе |
RedAmon спроектирован для внедрения в реальную службу безопасности, а не только для ноутбука исследователя.
- Безопасность в основе, моделирование угроз по STRIDE. Вся платформа оценивается от начала до конца по методологии STRIDE и укрепляется независимо проверяемыми волнами: разделение привилегий на уровне кода, фильтрующий Docker-брокер перед сокетом хоста, аутентификация с отказом при сбое, защита от SSRF на исходящем трафике, редактирование секретов, журналы аудита с защитой от изменения и неустраняемый ограничитель, блокирующий цели правительственных, военных и межправительственных организаций. См. Позиция по безопасности и Модель угроз.
- Полная изоляция и контейнеризация. Каждый инструмент, сканер и агент работает в собственном контейнере без выполнения на уровне хоста. Задачи сканирования запускаются как эфемерные дочерние контейнеры с собственной файловой системой и сетевым пространством имен, затем уничтожаются по завершении, что сохраняет чистоту хоста и ограничивает радиус поражения любой эксплойт.
- Управляемость и мультитенантность. Многопользовательская и многопроектная аренда с ролями администратора и стандартного пользователя, разграничение на уровне БД по
user_id + project_idдля каждого узла, соблюдение правил взаимодействия, шлюзы утверждения с участием человека и более 500 настроек на проект дают командам контроль, необходимый для корпоративных задач.
Развертывание на сервере одной командой. Помимо локального localhost, RedAmon включает укрепленное развертывание на одном хосте, которое поднимает общий экземпляр, доступный через интернет, и оборачивает стек в nginx + TLS (Let's Encrypt), межсетевой экран хоста, усиление SSH и fail2ban, предоставляя единую публичную HTTPS-точку входа:
cd tooling/deploy/single-host
cp .env.example .env      # set DOMAIN, HOST_IP, SSH_KEY_PATH, ADMIN_* ...
./deploy.sh init          # builds the full stack and brings it up over SSH
Полное руководство: Wiki: Развертывание на сервере.
Безопасность и модель угроз
RedAmon — это наступательное программное обеспечение, поэтому мы предъявляем к нему те же стандарты, которые оно проверяет у других. Оно спроектировано безопасным по дизайну и было оценено от начала до конца по методологии STRIDE (подмена, вмешательство, отказ от авторства, раскрытие информации, отказ в обслуживании, повышение привилегий), при этом результаты были устранены последовательными, независимо проверяемыми волнами.
Это не маркетинговое заявление. Это основано на опубликованном анализе, основанном на доказательствах, который вы можете прочитать:
- Позиция по безопасности — полный каталог контроля многоуровневой защиты: каждый реализованный уровень, сопоставленный с кодом.
- Модель угроз — активы, границы доверия, потоки данных, точки входа и сетевая поверхность, на которых основан анализ.
Основные реализованные моменты:
- Разделение привилегий на уровне кода. Обращенный к целям рабочий компонент наименее доверенный и не хранит секретов; фильтрующий docker-брокер находится между оркестратором и сокетом Docker на хосте (белый список образов, запрет
--privileged, привязки к корню хоста, опасные capabilities). - Два режима развертывания, одна модель доверия. Локальный (бэкенды привязаны к loopback) и укрепленный публичный интернет-деплой, который добавляет nginx + TLS, шлюз оператора, ограничение скорости входа и единую публичную точку входа.
- Отказ при сбое по умолчанию. Неустановленные токены аутентификации отклоняются, а не обслуживаются, учетные данные базы данных по умолчанию отклоняются и заменяются, WebSocket требует подписанный билет плюс проверку same-origin на стороне сервера, и каждый запрос ограничен своим аутентифицированным владельцем (управление доступом на пользователя с 404 для предотвращения перечисления).
- Глубокий уровень защиты. Защита от SSRF на исходящем трафике, редактирование секретов в журналах, журналы аудита с защитой от изменения, защита от побега из контейнера, ограничения на распаковку и конкурентность, а также закрепление цепочки поставок (sha256 + закрепление коммитов).
- Неустраняемый жесткий ограничитель блокирует правительственные, военные и межправительственные цели независимо от конфигурации.
- Проверенное устранение уязвимостей, выпускаемое поэтапно. Исправления выпускаются последовательными волнами, каждая независимо проверяется с воспроизведением эксплойта до и после патча. См. записи безопасности в Журнале изменений. Обнаружили уязвимость? Ознакомьтесь с нашей Политикой безопасности для приватного раскрытия.
Основные возможности
Конвейер разведки
Полностью автоматизированный, сквозной картограф внешней поверхности атаки, работающий внутри контейнера Kali Linux. Дайте ему один вход (корневой домен, список поддоменов или диапазоны IP/CIDR), и конвейер вернёт полную структурированную картину цели: каждый поддомен, каждый живой хост, каждый открытый порт, каждый HTTP-сервис с его технологическим стеком, каждый просканированный конечный путь и обнаруженный параметр, каждую CVE, к которой цель, вероятно, уязвима, плюс специализированные сканеры для GraphQL API, перехвата поддоменов, скрытых виртуальных хостов за обратными прокси, отравления и обмана веб-кэша, а также уровень Adversarial AI Surface, который помечает AI-среды выполнения / векторные БД / LLM-интерфейсы / прокси / MCP-серверы / чат / завершение / встраивание / RAG-конечные точки и параметры, подверженные промпт-инъекциям, используя сигнатуры заголовков / favicon / заголовков / путей / имён параметров, а затем активно подтверждает их с помощью выделенного модуля AI Surface Recon (безвредные чат-подобные пробы, рукопожатие MCP + сканирование отравления инструментов, чтения векторной БД — без вызовов LLM).
Всё работает на архитектуре fan-out / fan-in: каждая фаза запускает столько инструментов параллельно, сколько позволяет работа, затем сходится перед началом следующей фазы. 40+ отраслевых инструментов интегрированы в один скоординированный рабочий процесс, отравление DNS с подстановочными знаками автоматически отфильтровывается с помощью puredns, а скрытый режим поддерживает весь конвейер только на пассивных источниках, когда активное зондирование запрещено. Результаты поступают в граф знаний Neo4j в фоновом потоке, поэтому сканирование никогда не блокируется на записях в базу данных, а необработанный JSON сохраняется для загрузки. Подробный разбор по каждому инструменту приведён в матрице ниже.

Матрица инструментов конвейера разведки
| Вкладка настроек | Фаза | Инструменты | Тип | Выполнение |
|---|---|---|---|---|
| Обнаружение и OSINT | Обнаружение поддоменов | crt.sh, HackerTarget, Subfinder, Amass, Knockpy | Пассивный* | 5 инструментов параллельно |
| Фильтрация подстановочных знаков | Puredns | Активный | Последовательно | |
| WHOIS + URLScan | python-whois, URLScan.io API | Пассивный | Параллельно | |
| Разрешение DNS | dnspython | Пассивный | 20 параллельных рабочих процессов | |
| Обогащение OSINT | Shodan / InternetDB | Пассивный | Параллельно со сканированием портов | |
| Расширение Uncover | ProjectDiscovery Uncover (13 движков: Shodan, Censys, FOFA, ZoomEye, Netlas, CriminalIP, Quake, Hunter, PublicWWW, HunterHow, Google, Onyphe, Driftnet) | Пассивный | Перед сканированием портов (ГРУППА 2b) | |
| Обогащение Threat Intel | Censys, FOFA, OTX (AlienVault), Netlas, VirusTotal, ZoomEye, CriminalIP | Пассивный | 7 инструментов параллельно (ГРУППА 3b) | |
| Сканирование портов | Сканирование портов | Masscan, Naabu | Активный / Пассивный | Оба параллельно (Naabu поддерживает пассивный режим InternetDB) |
| Обнаружение служб Nmap | Определение версий служб | Nmap (-sV, --script vuln) | Активный | Последовательно для каждой цели |
| HTTP-пробирование | HTTP-пробирование | httpx | Активный | Внутренний параллельный |
| Определение технологий | Wappalyzer | Пассивный | Последовательно (после пробирования) | |
| Снятие баннеров | Пользовательский (Python-сокеты: SSH, FTP, SMTP, MySQL и т.д.) | Активный | Параллельные рабочие процессы | |
| Перечисление ресурсов | Веб-сканирование | Katana, Hakrawler | Активный | Параллельно |
| Обнаружение архивов | GAU (Wayback, CommonCrawl, OTX) | Пассивный | Параллельно со сканерами | |
| Добыча параметров | ParamSpider (Wayback CDX) | Пассивный | Параллельно со сканерами | |
| Анализ JS | jsluice | Активный | Последовательно (после сканирования) | |
| Фаззинг каталогов | FFuf | Активный | Последовательно (после jsluice) | |
| Сканирование браузером | ZAP Ajax Spider | Активный | Последовательно (после FFuf), в отдельных Docker-контейнерах параллельно | |
| Обнаружение параметров | Arjun | Активный / Пассивный | Методы параллельно (GET/POST/JSON/XML) | |
| Обнаружение API | Kiterunner | Активный | Последовательно для каждого словаря | |
| AI-классификатор конечных точек | Классификатор путей и параметров — помечает Endpoint.ai_interface_type (llm-chat, llm-completion, llm-embedding, llm-tool-call, sse-stream, mcp, llm-graphql), is_ai_rag_ingest, Parameter.is_ai_prompt_injectable по каталогизированным AI-сигнатурам |
Пассивный | Последовательно (после сканирования) | |
| JS-разведка | Обнаружение секретов в JS | 100 regex-шаблонов + пользовательские загрузки | Пассивный | Параллельно для каждого файла |
| Проверка ключей | 21 валидатор служб (AWS, GitHub, Stripe и т.д.) | Активный | С ограничением скорости (1/сек/сервис) | |
| Обнаружение source map | Комментарии, заголовки, зондирование путей | Активный | Для каждого JS-файла | |
| Путаница зависимостей | Проверка реестра npm | Пассивный | Для каждого пакета с областью видимости | |
| Извлечение конечных точек | REST, GraphQL, WebSocket, шаблоны маршрутизации | Пассивный | Для каждого JS-файла | |
| Определение фреймворков | 12 встроенных + пользовательские сигнатуры | Пассивный | Для каждого JS-файла | |
| Обнаружение DOM-приёмников | 17 шаблонов XSS/прототипного загрязнения | Пассивный | Для каждого JS-файла | |
| Разведка цепочки поставок | Обнаружение вредоносных пакетов | Черный ящик: сбор набора npm-пакетов, которые обслуживает цель (добыча node_modules из source map + import/require + технологии Wappalyzer), синтез в CycloneDX SBOM и вердикт по офлайн-базе OSV. Записывает узлы Package + MalPackageFinding, привязанные к BaseURL через DEPENDS_ON. Без новых запросов (анализирует выходные данные JS-разведки) |
Пассивный (офлайн) | После JS-разведки (ГРУППА 5.5) |
| AI Surface Recon | Определение AI/LLM/MCP/Vector-DB | Активное подтверждение поверхностей, отмеченных классификатором — чат-подобные пробы (диалект/потоковая передача/задержка), рукопожатие MCP + tools/list + сканирование отравления инструментов Cisco YARA, обнаружение OpenAPI/списка моделей, движок проб Julius YAML-pack, подтверждающие чтения векторной БД (qdrant/chroma/weaviate/milvus). Записывает Endpoint.ai_* / ai_mcp_*, Parameter.is_ai_prompt_injectable, подтверждённые Technology(ai-*) и узлы Vulnerability для отравления MCP-инструментов |
Активный (безвредный, без вызовов LLM) | Хосты параллельно, рабочие нагрузки последовательно (ГРУППА 5c / Фаза 4.5) |
| AI Gauntlet | Широкое LLM-сканирование | garak — 40 семейств проб (промпт-инъекции, DAN-джейлбрейки, обход кодирования, повторное воспроизведение утечки данных, извлечение системного промпта, токсичность, генерация вредоносного ПО / эксплойтов, галлюцинации пакетов) | Активный (наступательный) | Наступательное продолжение разведки; один выстрел на пробу, ASR на семейство, оценка локальным судьёй |
| Многоходовые джейлбрейки | PyRIT — ограниченные разговорные атаки (crescendo, skeleton-key, TAP, many-shot) | Активный (наступательный) | Многоходовая эскалация, локальная модель атакующего / судьи | |
| Сканирование качества и безопасности | Giskard — детекторы, адаптированные к приложению (промпт-инъекции, раскрытие информации, галлюцинации, вредоносность, стереотипы, подхалимство, форматирование вывода) | Активный (наступательный) | Тестовый набор генерируется из назначения приложения, локальный судья | |
| Red-Team Eval | promptfoo — публичные наборы атак (Pliny, BeaverTails, HarmBench) + стратегии кодирования (base64, rot13, leetspeak, morse, pig latin) | Активный (наступательный) | Оценка набора данных, ASR на плагин, локальный судья | |
| Сканирование уязвимостей | Сканирование уязвимостей | Nuclei (9,000+ шаблонов + DAST + загрузка пользовательских шаблонов) | Активный | Параллельно со сканированием GraphQL + перехватом поддоменов + VHost & SNI + отравлением веб-кэша (ГРУППА 6 Фаза A) |
| Безопасность GraphQL | Тестирование безопасности GraphQL | Обнаружение конечных точек, тест интроспекции, извлечение схемы, обнаружение чувствительных полей, graphql-cop (12 проверок неправильной конфигурации: alias/batch/directive DoS, GraphiQL, режим трассировки, GET/POST CSRF, предложения полей) | Активный / Пассивный | Параллельно с Nuclei + перехватом поддоменов + VHost & SNI + отравлением веб-кэша (ГРУППА 6 Фаза A) |
| Перехват поддоменов | Обнаружение перехвата поддоменов | Subjack (отпечатки DNS-first Apache-2.0) + шаблоны перехвата Nuclei (http/takeovers/ + dns/) + BadDNS (изолированный sidecar AGPL-3.0: CNAME, NS, MX, TXT, SPF, DMARC, wildcard, NSEC, references, zonetransfer). Дедупликация между инструментами, 12+ автоматически эксплуатируемых провайдеров, вердикты с оценкой уверенности confirmed / likely / manual_review |
Активный / Пассивный | Параллельно с Nuclei + сканированием GraphQL + VHost & SNI + отравлением веб-кэша (ГРУППА 6 Фаза A) |
| Перечисление VHost & SNI | Обнаружение скрытых виртуальных хостов | Только curl, двухуровневое зондирование: L7 переопределение Host-заголовка + L4 подмена TLS SNI через --resolve, обнаружение аномалий на основе сравнения с базовым уровнем, 4-уровневая лестница серьёзности (high для несоответствия маршрутизации L7/L4, medium для совпадений внутренних ключевых слов, low/info для дельт статуса/размера), словарь по умолчанию из 2,471 записи + пользовательский + кандидаты из графа, цикл обратной связи обнаружения в httpx |
Активный | Параллельно с Nuclei + сканированием GraphQL + перехватом поддоменов + отравлением веб-кэша (ГРУППА 6 Фаза A) |
| Отравление веб-кэша | Отравление и обман веб-кэша | Обнаружение на двух движках: WCVS (Hackmanit, Docker-in-Docker) широкий обзор по 10+ классам техник (отравление неключевыми заголовками, скрытие параметров, нормализация пути/ключей кэша, инъекция ключей кэша, обман веб-кэша), затем нативное 5-фазное подтверждение RedAmon (оракул кэша с запасным вариантом silent-cache frozen-Date, изолированный cache-buster, пакеты, управляемые отпечатками для Next.js/Nuxt/Remix, проверка персистентности baseline→poison→clean, дифференциальное обнаружение отражённых и неотражённых). Уровни с оценкой уверенности Confirmed/Strong/Tentative, минимальный порог уверенности; безвредные канарейки .invalid + изолированные корзины кэша, чтобы реальный кэш никогда не был отравлен. Отключено по умолчанию |
Активный | Параллельно с Nuclei + сканированием GraphQL + перехватом поддоменов + VHost & SNI (ГРУППА 6 Фаза A) |
| Проверки безопасности | Проверки безопасности | Обход WAF, прямой доступ по IP, истечение TLS, отсутствующие заголовки, cache-control | Активный | Параллельные рабочие процессы |
| CVE и MITRE | Обогащение CVE | NVD API, Vulners API | Пассивный | Последовательно |
| Обогащение MITRE | Маппинг CWE / CAPEC | Пассивный | Последовательно | |
| *Amass может работать в активном режиме при соответствующей настройке. Knockpy выполняет активное DNS-зондирование. |
Частичная разведка
Запустите любой отдельный инструмент из конвейера независимо, без повторного выполнения всего сканирования. До 12 частичных разведок могут выполняться параллельно для каждого проекта, с независимыми журналами, элементами управления остановкой и статусными значками, видимыми как на панели инструментов графа, так и в заголовке настроек проекта. В каждом разделе инструмента есть кнопка воспроизведения, которая открывает модальное окно, где вы можете просмотреть существующие данные графа, добавить пользовательские цели (поддомены, IP-адреса, порты или URL-адреса) и запустить инструмент изолированно. Результаты объединяются обратно в граф Neo4j с использованием операций MERGE — дубликаты обновляются, а не создаются заново. Инструмент запускается со всеми настройками проекта (таймауты, списки слов, ключи API, прокси), применяемыми автоматически. Все инструменты конвейера поддерживают частистичную разведку.
Вики: Рабочий процесс конвейера разведки — Частичная разведка
ИИ в конвейере
Дополнительные точки принятия решений с расширенным LLM, встроенные в конвейер разведки, где статические поиски исторически дают сбои — Nuclei сокращает свой список тегов до обнаруженного технологического стека, классификатор WAF обнаруживает Cloudflare/AWS WAF/Imperva с удаленными заголовками, и многие другие в FFuf, фильтрации ложных срабатываний Nuclei и устранении неоднозначности захвата поддоменов. Каждый хук — это каскадный откат после статического пути с детерминированным безопасным откатом, поэтому сбой LLM не может прервать сканирование. Один главный переключатель на вкладке «Цель» управляет всеми ими.
AI Gauntlet: тестирование наступательного ИИ/LLM
Там, где конвейер разведки находит поверхность ИИ, AI Gauntlet атакует ее. Выберите обнаруженные конечные точки LLM (или введите пользовательский URL), выберите инструмент, подтвердите правила взаимодействия и запустите: недолговечный контейнер прогоняет цель через четыре отраслевых инструмента red-team — garak (широкий одноразовый сканер, 40 семейств проб), PyRIT (ограниченные многоходовые джейлбрейки), Giskard (сканирование безопасности с помощью LLM) и promptfoo (оценка набора данных red-team) — измеряя показатель успешности атак для каждой атаки и записывая подтвержденные уязвимости обратно в граф как находки Vulnerability с сопоставлением OWASP-LLM / MITRE-ATLAS и стенограммами доказательств.
Это детерминированно (сиды, фиксированные границы, фиксированные версии инструментов) и работает с нулевым внешним исходящим трафиком: каждый вызов судьи/оценщика/встраивания принудительно направляется на локальную модель Ollama, поэтому ни полезная нагрузка, ни стенограмма никогда не покидают вашу машину. Отключено по умолчанию и ограничено правилами взаимодействия, с живым поэтапным прогрессом, а результаты отображаются в таблице AI Gauntlet Vulnerabilities в Красной зоне и в отчете о пентесте.
Вики: AI Gauntlet | Техническая документация: AI_GAUNTLET_TECH_DOC.md
Сканер уязвимостей GVM
GVM/OpenVAS выполняет глубокую оценку уязвимостей на сетевом уровне с более чем 170 000 NVT, проверяя сервисы на уровне протокола на предмет непправильной конфигурации, устаревшего программного обеспечения, учетных данных по умолчанию и известных CVE. Дополняет результаты Nuclei на ве-уровне. Семь предварительно настроенных профилей сканирования: от быстрого обнаружения хостов (~2 минуты) до исчерпывающего глубокого сканирования (~8 часов). Результаты сохраняются как узлы Vulnerability в Neo4j вместе с графом разведки.
Вики: Сканирование уязвимостей GVM | Техническая документация: README.GVM.md
Оркестратор ИИ-агентов
Автономный агент на основе LangGraph, реализующий шаблон ReAct. Он проходит три фазы: Информационная (сбор разведданных, запросы к графу, Shodan, Google dorking), Эксплуатация (Metasploit, проверка учетных данных Hydra, симуляция социальной инженерии) и Пост-эксплуатация (перечисление, боковое перемещение). Агент выполняет 14 инструментов безопасности через MCP-серверы внутри песочницы Kali, поддерживает параллельное выполнение инструментов через Wave Runner и обеспечивает взаимодействие в реальном времени с чатом, руководством, остановкой/возобновлением и рабочими процессами одобрения. Режим Deep Think обеспечивает структурированный стратегический анализ перед действием.
Wiki: AI Agent Guide | Техническая документация: README.AGENTIC_SYSTEM.md
Арсенал инструментов агента
| Категория | Инструмент | Описание | Фазы | MCP-сервер |
|---|---|---|---|---|
| Разведка | query_graph | Запросы к графу Neo4j — основной источник истины для данных разведки | Все | -- |
| web_search | Поиск в интернете через Tavily для получения CVE-деталей, эксплойтов PoC, рекомендаций | Все | -- | |
| cve_intel | ProjectDiscovery vulnx — структурированная CVE-разведка, агрегирующая NVD + CISA KEV + EPSS + HackerOne + GitHub PoC + наличие шаблонов Nuclei. 69 полей, фильтруемых через lucene. Опциональный ключ PDCP (на пользователя, анонимный режим = 10 запросов/мин) |
Все | network_recon :8000 | |
| tradecraft_lookup | Курируемый пользователем каталог доверенных URL-адресов по безопасности (HackTricks, PayloadsAllTheThings, репозитории CVE PoC, блоги вендоров) — 6 автоматически определяемых типов ресурсов, выбор раздела на основе карты сайта, кэш sqlite+disk | Эксплуатация, Пост-эксплуатация | -- | |
| shodan | OSINT-разведка через Shodan — данные об узлах, обратный DNS, поиск устройств | Инфо, Эксплуатация | -- | |
| google_dork | Google-доркинг через SerpAPI — открытые файлы, админ-панели, листинги каталогов | Инфо | -- | |
| Разведка и OSINT | execute_subfinder | Пассивная перечисление поддоменов через OSINT (CT-логи, наборы DNS). Без трафика к цели | Инфо, Эксплуатация | network_recon :8000 |
| execute_gau | Пассивное обнаружение URL из Wayback Machine, Common Crawl, AlienVault OTX, URLScan. Без трафика к цели | Инфо, Эксплуатация | network_recon :8000 | |
| execute_amass | OWASP Amass — перечисление поддоменов и картографирование сети (пассивно + активно, разведка ASN) | Инфо, Эксплуатация | network_recon :8000 | |
| Сканирование | execute_naabu | Быстрое сканирование портов и проверка | Инфо, Эксплуатация | network_recon :8000 |
| execute_nmap | Глубокое определение сервисов (-sV), fingerprint ОС, скрипты NSE | Все | nmap :8004 | |
| execute_nuclei | Проверка и эксплуатация CVE с помощью 9000+ шаблонов + пользовательские загрузки | Инфо, Эксплуатация | nuclei :8002 | |
| execute_httpx | HTTP-пробивание и fingerprinting — коды статуса, заголовки, серверные заголовки, определение технологий | Инфо, Эксплуатация | network_recon :8000 | |
| execute_wpscan | Сканер уязвимостей WordPress — обнаруживает уязвимые плагины, темы, пользователей, неправильные конфигурации | Инфо, Эксплуатация | network_recon :8000 | |
| Веб и HTTP | execute_curl | HTTP-запросы — доступность, заголовки, коды статуса, баннеры | Все | network_recon :8000 |
| execute_katana | Веб-краулинг и обнаружение конечных точек с парсингом JS и перечислением известных файлов | Инфо, Эксплуатация | network_recon :8000 | |
| execute_jsluice | Статический анализ JavaScript для скрытых API-эндпоинтов, путей URL и секретов | Инфо, Эксплуатация | network_recon :8000 | |
| execute_arjun | Обнаружение HTTP-параметров перебором ~25 000 распространённых имён параметров | Инфо, Эксплуатация | network_recon :8000 | |
| execute_ffuf | Веб-фаззинг для скрытых каталогов, файлов, виртуальных хостов и параметров | Инфо, Эксплуатация | network_recon :8000 | |
| execute_playwright | Автоматизация браузера Headless Chromium — извлечение контента, отображаемого через JS, и интерактивные скрипты для SPA, тестирование форм, проверка XSS | Все | playwright :8005 | |
| Эксплуатация | metasploit_console | Постоянная msfconsole — выполнение эксплойтов, управление сессиями, пост-эксплуатация | Эксплуатация, Пост-эксплуатация | metasploit :8003 |
| msf_restart | Полный сброс Metasploit — убивает все сессии, очищает состояние модулей | Эксплуатация, Пост-эксплуатация | metasploit :8003 | |
| execute_hydra | THC Hydra brute force — 50+ протоколов (SSH, FTP, RDP, SMB, HTTP, MySQL и т.д.) | Эксплуатация, Пост-эксплуатация | network_recon :8000 | |
| Выполнение кода | kali_shell | Полный shell Kali Linux — nikto, whatweb, testssl, commix, sstimap, tplmap, ysoserial, phpggc, dnsrecon, dnsx, subzy, enum4linux-ng, netexec, kerbrute, bloodhound-python, bhgraph, certipy-ad, bloodyAD, jwt_tool, graphql-cop, graphqlmap, betterleaks, semgrep, hashcat, john, cewl, paramspider, Node.js + npm, Python-библиотеки (websockets, zeep, python3-saml, boto3, msal, azure-identity, google-auth, google-cloud-storage), предустановленные пост-эксплуатационные наборы в /opt/tools/{linux,windows}/ (linpeas, LinEnum, pspy64, deepce, winPEAS, PowerUp, PrivescCheck) и более 70 CLI-инструментов | Все | network_recon :8000 |
| execute_code | Запись и запуск файлов кода (Python, bash, Ruby, Perl, C, C++) — без экранирования shell | Эксплуатация, Пост-эксплуатация | network_recon :8000 | |
| Цепочка поставок | execute_osv_scanner | Офлайн-проверка OSV — является ли пакет известным вредоносным (MAL-) или известным уязвимым (CVE/GHSA)? Пассивно, без сети (читает локальную базу OSV). Принимает purl, lockfile или SBOM |
Все | network_recon :8000 |
| execute_guarddog | Поведенческий анализ вредоносности одного пакета (хуки установки, обфускация, эксфильтрация, typosquat). Скачивает tarball, поэтому отправляется в изолированную песочницу анализа — никогда не распаковывается инлайн | Инфо, Эксплуатация | network_recon :8000 | |
| Трафик (TrafficMind) | proxy_search | История в стиле Burp по захваченному корпусу HTTP — только сводки, те же фильтры, что в UI (host, method, status, tool, source, подстрока q URL / bodyq тела, отражённое, only5xx) |
Все | -- (в процессе) |
| proxy_get | Полный запрос или ответ (заголовки + тело) для одной захваченной транзакции | Все | -- (в процессе) | |
| proxy_sitemap | Уникальные наблюдаемые конечные точки (host + path + method) с количеством попаданий и кодами статуса | Все | -- (в процессе) | |
| proxy_params | Уникальные параметры запроса с примерами значений и эвристикой инъекционности (sequential-id / uuid / jwt / base64) | Все | -- (в процессе) | |
| proxy_grep | Регистронезависимый поиск подстроки в захваченных телах ответов, с фрагментом вокруг первого совпадения | Все | -- (в процессе) | |
| proxy_diff | Структурное различие двух ответов (статус, длина, набор заголовков, unified-diff тела) для обнаружения boolean-blind SQLi / IDOR / обхода аутентификации | Все | -- (в процессе) | |
| proxy_to_curl | Преобразование захваченного запроса в воспроизводимую команду curl (только чтение, ничего не отправляет) |
Все | -- (в процессе) | |
| proxy_query | Конструктор ограниченных аналитических запросов по разрешённым столбцам / агрегациям (только JSON-спецификация, без сырого SQL) | Все | -- (в процессе) | |
| proxy_replay | ОПАСНО — повторная отправка захваченного запроса с изменёнными полями (method / path / query / params / headers / cookie / body); host, scheme, port привязаны к оригиналу. Смена контекста аутентификации для IDOR / BOLA / privesc. Повторно захватывается как транзакция isReplay |
Эксплуатация, Пост-эксплуатация | network_recon :8000 | |
| proxy_fuzz | ОПАСНО — в стиле Burp-Intruder: повторное воспроизведение одного захваченного запроса с перебором набора полезных нагрузок (макс. 50) по параметру запроса, возвращает сводку статус / длина для каждой нагрузки | Эксплуатация, Пост-эксплуатация | network_recon :8000 | |
| Рабочая ФС | fs_read | Чтение файла рабочей области с номерами строк, автоматическое определение бинарности, сохранение снимка для fs_diff vs_last_read |
Все | -- (в процессе) |
| fs_read_many | Пакетное чтение нескольких файлов, ограничено max_total_bytes (по умолчанию 200 КБ) |
Все | -- (в процессе) | |
| fs_stat | Только метаданные — размер, mtime, режим, тип, опциональный SHA-256 | Все | -- (в процессе) | |
| fs_write | Атомарное создание / перезапись / добавление, автоматическое создание родительских каталогов | Все | -- (в процессе) | |
| fs_edit | Замена точной строки с проверкой уникальности, запись записи отмены | Все | -- (в процессе) | |
| fs_multi_edit | Несколько упорядоченных правок в одном вызове, транзакция «всё или ничего» | Все | -- (в процессе) | |
| fs_undo_edit | Откат последней fs_edit / fs_multi_edit, стек отмены на файл ограничен 20 |
Все | -- (в процессе) | |
| fs_delete | Удаление файла или каталога (для каталогов требуется флаг рекурсии) | Все | -- (в процессе) | |
| fs_move | Перемещение или переименование пути, автоматическое создание родительских каталогов назначения | Все | -- (в процессе) | |
| fs_copy | Копирование файла или дерева каталогов, права нормализуются, чтобы пользователь хоста мог редактировать | Все | -- (в процессе) | |
| fs_mkdir | Создание каталога, идемпотентно | Все | -- (в процессе) | |
| fs_chmod | Изменение битов прав (восьмеричные 0o755 или символические +x) |
Все | -- (в процессе) | |
| fs_symlink_create | Создание симлинка, отказывается от конечных точек, которые выходят за пределы рабочей области | Все | -- (в процессе) | |
| fs_grep | Ripgrep по рабочей области с регулярным выражением, таймаут 30 с, ограничение 1000 совпадений, работает с журналами выполняемых заданий | Все | -- (в процессе) | |
| fs_glob | Поиск по glob-шаблону, сортировка по новизне, ограничение 500 результатов | Все | -- (в процессе) | |
| fs_find | Поиск по метаданным (фильтры по имени + mtime + размеру + типу), таймаут обхода 30 с, максимум 5000 результатов | Все | -- (в процессе) | |
| fs_list | Список одного каталога с типом / размером / mtime, ограничение 200 записей | Все | -- (в процессе) | |
| fs_tree | ASCII-дерево с ограничением глубины, пропускает .git, node_modules, __pycache__ |
Все | -- (в процессе) | |
| fs_symbols | Структурный обзор Tree-sitter AST (имена функций / классов / методов + диапазоны строк), 15 языков (py, js, ts, tsx, jsx, java, go, rs, rb, php, c, cpp, cs, kt, swift, scala) | Все | -- (в процессе) | |
| fs_symlink_read | Разрешение симлинка на его сырую цель без перехода по нему | Все | -- (в процессе) | |
| fs_hash | SHA-256 или MD5 хэш файла, потоковая передача чанками по 64 КБ | Все | -- (в процессе) | |
| fs_diff | Unified diff между двумя файлами или между файлом и его последним снимком fs_read (обнаруживает конкурентные записи в fireteam) |
Все | -- (в процессе) | |
| fs_extract | Безопасное извлечение архивов tar / zip / gz, отклоняет пути zip-slip и tar-slip | Все | -- (в процессе) | |
| fs_archive | Упаковка путей рабочей области в tar.gz или zip для загрузки оператором в один клик | Все | -- (в процессе) | |
| Фоновые задания | job_spawn | Открепление вызова инструмента как фоновой задачи asyncio, вывод дублируется в jobs/<id>.log в реальном времени, проверки фазы / RoE при запуске |
Все | -- (в процессе) |
| job_status | Неблокирующий запрос статуса — текущий статус, размер лога, последние 40 строк вывода, переживает перезапуск агента через <id>.meta.json |
Все | -- (в процессе) | |
| job_wait | Блокировка до N секунд для завершения задания, возвращает ту же структуру, что и job_status |
Все | -- (в процессе) | |
| job_cancel | Отмена выполняющегося задания, статус меняется на cancelled, no-op для завершённых заданий |
Все | -- (в процессе) | |
| job_list | Список фоновых заданий для проекта, фильтр по active=true / false / опустить для всех |
Все | -- (в процессе) | |
Все инструменты MCP работают внутри sandbox-контейнера Kali Linux. Инструменты Workspace FS и Background Jobs работают в процессе внутри контейнера агента и действуют исключительно в рабочем пространстве конкретного проекта по пути /workspace/<projectId>/ — проверка пути отклоняет любые попытки обхода (инъекция идентификатора проекта, обход симлинков, zip-slip, tar-slip). Полную справку см. на странице вики «Agent Workspace». Инструменты, помеченные как опасные, требуют ручного подтверждения перед выполнением. Режим скрытности ограничивает активные инструменты только пассивными операциями или операциями с одной целью. Примечание: WPScan распространяется по лицензии WPScan Public Source License (не MIT). Бесплатно для пентест-оценок и личного использования; коммерческое использование может потребовать отдельной лицензии с wpscan.com. |
MCP Tool Plugins (расширение арсенала инструментов агента)
Помимо 5 встроенных MCP-серверов, перечисленных выше, вы можете подключить любой сервер Model-Context-Protocol к агенту в качестве плагина инструмента (Shodan, GitHub, Censys, Hugging Face, mitmproxy, ваши собственные внутренние MCP) без редактирования кода, пересборки контейнеров или запуска миграций. Откройте Global Settings → MCP Tool Plugins.
Два пути: выберите один из 39 предзаполненных пресетов Quick-Add (OSINT, threat-intel, облако, сканеры веб-приложений, отчётность, реверс-инжиниринг; категории указаны на каждой карточке) или нажмите Add MCP для ручной настройки. Поддерживаются три транспорта: stdio, sse, streamable_http. Оранжевая кнопка Discover and add new tools запускает живую проверку list_tools() для черновика, возвращает результат в течение 30 секунд и автоматически импортирует каждый обнаруженный инструмент с его именем, описанием и args_format, полученным из JSON-схемы (типы, перечисления, значения по умолчанию, мин/макс, описания свойств). Сохранение → инструменты автоматически появляются в матрице инструментов каждого проекта и в системном промпте агента примерно через 1 секунду. Без перезапуска агента и без prisma db push.
Полное руководство оператора (каждое поле формы, все 39 пресетов, процесс аутентификации, рабочий процесс живого обнаружения, правила проверки, устранение неполадок и модель хранения/безопасности): страница вики «MCP Tool Plugins».
Рабочее пространство агента: файловая система для каждого проекта, фоновые задания, автоматическая выгрузка
Смотрите демо: RedAmon Agent Workspace: AI запускает 4 параллельных пентеста и пишет собственный отчёт (YouTube)
Каждый проект получает постоянную директорию /workspace/<projectId>/, которую одновременно видят агент, kali-sandbox и вы (через панель файловой системы в Красной зоне). Четыре специальные папки создаются автоматически и защищены от переименования/удаления: notes/ для черновой работы агента и черновиков отчётов, tool-outputs/ для автоматически выгружаемых больших результатов, jobs/ для журналов фоновых заданий и uploads/ для файлов, которые вы добавляете для чтения агентом. Агент получает информацию о структуре на каждом шаге размышления через WORKSPACE_LAYOUT_BLOCK, а когда вы помещаете файлы в uploads/, блок отображает их под директивой CHECK THESE NOW, чтобы агент прочитал их перед продолжением любой другой работы.
Агент получает 24 инструмента для работы с файловой системой (fs_read, fs_write, fs_edit, fs_multi_edit, fs_undo_edit, fs_grep, fs_glob, fs_find, fs_diff, fs_symbols, fs_archive, fs_extract и другие) плюс 5 инструментов для фоновых заданий (job_spawn, job_status, job_wait, job_cancel, job_list). Длительные сканирования, такие как nuclei или hydra, выполняются как асинхронные задачи asyncio и передают вывод в jobs/<id>.log, поэтому агент может выполнять fs_grep для поиска совпадений на лету, не блокируя следующий шаг рассуждения. Результаты размером более 20 КБ автоматически выгружаются в tool-outputs/<utc-iso>-<tool>.txt, и LLM получает фрагмент начала/конца плюс путь к файлу, так что дамп DOM размером 5 МБ от Playwright никогда не выходит за пределы контекстного окна. Панель отображает всё это с навигацией по хлебным крошкам, загрузкой перетаскиванием, встроенным предпросмотром, свойствами SHA-256, загрузкой tar.gz для каждой папки и вкладкой Jobs с живыми значками статуса и отменой.
Проверка пути отклоняет любые попытки обхода (инъекция идентификатора проекта, обход симлинков, zip-slip, tar-slip, обход защищённых папок через нормализацию) и применяется на сервере. Задания переживают перезапуск агента благодаря метаданным на диске: потерянные запущенные задания переключаются в состояние interrupted при загрузке, поэтому интерфейс никогда не показывает бесконечно крутящуюся строку.
Полное руководство оператора (все функции ящика, все 29 инструментов рабочей области, карта политики автоматической выгрузки, четыре защищенные папки, паттерны координации отряда через
fs_diff vs_last_readи модель безопасности проверки путей): страница вики Agent Workspace.
Fireteam: Параллельные специализированные субагенты
Самый мощный режим выполнения агента. Когда цель разбивается на независимые направления исследования (поверхность аутентификации, карта маршрутов, политика заголовков; или 5 кандидатов CVE для параллельной триажной обработки), корневой агент разворачивается в N специализированных субагентов, которые работают параллельно в одном бэкенде, каждый выполняя свой многошаговый цикл ReAct с сфокусированной миссией. Это реализация RedAmon архитектурного паттерна Scatter-Gather ReAct (SG-ReAct): корневой агент решает, когда развернуться, ограниченная огневая команда специалистов работает параллельно, и шаг сбора объединяет их результаты в единое консолидированное представление.
Каждая гарантия безопасности, применимая к корневому агенту, также применяется к каждому члену: жесткие ограничения, мягкие ограничения, фазовое управление, правила взаимодействия и подтверждения опасных инструментов (обрабатываются для каждого члена параллельно; N членов могут одновременно ожидать вашего одобрения на своих панелях без сериализации). Рекурсия запрещена (член не может сам развернуть огневую команду), и каждая волна имеет жесткий предел числа членов, бюджет итераций на каждого члена и тайм-аут по реальному времени. Результат — параллелизм по реальному времени без хаоса координации, предсказуемое завершение и журнал аудита, где каждое действие приписывается специалисту, который его выполнил.
Вики: Fireteam (Parallel Specialists) | Техническое описание: README.AGENTIC_SYSTEM.md
Провайдеры моделей ИИ
Поддерживает 5 провайдеров и более 400 моделей: OpenAI (GPT-5.2, GPT-5, GPT-4.1), Anthropic (Claude Opus 4.6, Sonnet 4.5), OpenRouter (более 300 моделей), AWS Bedrock и любую совместимую с OpenAI конечную точку (Ollama, vLLM, LM Studio, Groq и т.д.). Модели загружаются динамически, без жестко заданных списков.
Настройки провайдера, совместимого с OpenAI, включают управление уровнем рассуждений. Включите его, чтобы отправлять reasoning_effort со значениями low, medium, high или max; оставьте выключенным, чтобы ничего не отправлять и использовать значение по умолчанию модели. Включайте его только для моделей, способных к рассуждению: модель без этой способности отклоняет уровень, и агент прозрачно повторяет попытку без него. Доступные уровни зависят от модели. Канонические провайдеры OpenAI и несвязанные конечные точки, совместимые с OpenAI, сохраняют свое существующее поведение.
Граф поверхности атак
Граф знаний Neo4j с 19 типами узлов и более 20 типами связей, единый источник истины о поверхности атак цели. Агент запрашивает его перед каждым решением через перевод естественного языка в Cypher.
Вики: Граф поверхности атак | Техническое описание: GRAPH.SCHEMA.md
EvoGraph: Эволюция цепочки атак
Постоянный эволюционный граф, отслеживающий все действия ИИ-агента: выполнение инструментов, открытия, ошибки и стратегические решения. Структурированный контекст цепочки заменяет плоские трассы выполнения, повышая эффективность агента на 25% и более. Межсессионная память означает, что агент никогда не начинает с нуля.
Вики: EvoGraph | Техническое описание: README.AGENTIC_SYSTEM.md
Мультисессионные параллельные цепочки атак
Запускайте несколько одновременных сеансов агента против одного проекта. Каждый сеанс создает свою собственную цепочку атак в EvoGraph. Новые сеансы автоматически загружают результаты и уроки ошибок из всех предыдущих сеансов, избегая повторной работы.
TrafficMind: Захват HTTP-трафика
Встроенная в RedAmon история прокси с привязкой к задачам: прокси-сервер man-in-the-middle без учетных данных (на базе mitmproxy) располагается между каждым инструментом атаки и его целью, записывает полный запрос/ответ каждой HTTP-транзакции, помечает её источником (проект / пользователь / запуск / инструмент через подписанный HMAC-контекстный тег) и сохраняет в Postgres через доверенный, только-на-вставку ingest-воркер. Представьте HTTP-историю Burp Suite, но она включается одним переключателем, атрибутирует каждый запрос к его источнику и доступна для запросов как оператору, так и ИИ-агенту.
Запись по умолчанию выключена и ограничена на двух уровнях (глобальный главный переключатель, управляющий прокси, плюс переключатель маршрутизации для каждого проекта). Восемь разведывательных инструментов и восемь HTTP-инструментов агента (execute_curl, execute_httpx, execute_playwright, execute_nuclei, execute_katana, execute_ffuf, execute_arjun, execute_wpscan) маршрутизируются, так что и трафик пайплайна, и собственный трафик обхода/фаззинга/сканирования агента захватывается, доступен для поиска и воспроизведения. Прокси не хранит секретов, защита от SSRF-исходящих с IP-фиксацией от DNS-rebinding предотвращает переход во внутреннюю инфраструктуру, чувствительные заголовки редактируются, а пассивные сигналы (отраженные параметры, отсутствующие security-заголовки, проблемы с cookie-флагами) вычисляются автоматически для каждого ответа. Представление TrafficMind в верхней навигации предоставляет корпус в виде постраничной, фильтруемой таблицы в стиле Burp с детализацией запроса/ответа, экспортом в CSV/JSON и очисткой тела с подсчетом ссылок.
Агент работает с корпусом через десять инструментов proxy_*: восемь инструментов анализа только для чтения (proxy_search, proxy_get, proxy_sitemap, proxy_params, proxy_grep, proxy_diff, proxy_to_curl, proxy_query) и два активных инструмента (proxy_replay, proxy_fuzz), которые повторно отправляют или фаззят захваченный запрос в стиле Intruder. Все десять строго ограничены тенантом; активные инструменты привязаны к хосту-источнику, помечены как опасные, ограничены по фазам и стелс-режиму.
Обратные оболочки
Единое представление активных сессий: meterpreter, обратные/связанные оболочки и слушатели. Встроенный терминал с Command Whisperer, который переводит простой английский язык в команды оболочки.
Терминал RedAmon
Полный интерактивный PTY-доступ к оболочке в песочнице Kali прямо со страницы графа через xterm.js. Доступ ко всем предустановленным инструментам пентеста (Metasploit, Nmap, Nuclei, Hydra, sqlmap) без выхода из браузера. Особенности: тёмная тема терминала, индикатор состояния соединения, автоматическое переподключение с экспоненциальной задержкой, полноэкранный режим и keepalive на стороне браузера.
CypherFix: Автоматическое устранение уязвимостей
Конвейер из двух агентов: Triage Agent выполняет 9 жёстко заданных Cypher-запросов, затем использует LLM для корреляции, дедупликации и приоритизации находок. CodeFix Agent клонирует целевой репозиторий, исследует кодовую базу с помощью 11 инструментов, реализует исправления и открывает GitHub PR, повторяя агентный дизайн Claude Code. Поскольку клонированный репозиторий не доверенный, его команды сборки/тестирования выполняются в изолированном контейнере песочницы без секретов (не в агенте), и GitHub-токен туда никогда не попадает.
Навыки агента
Маршрутизатор намерений на основе LLM классифицирует запросы пользователей по навыкам агента: CVE (MSF), SQL-инъекции, XSS, SSRF, RCE, Path Traversal / LFI / RFI, проверка учетных данных, социальная инженерия, тестирование доступности, а также пользовательские навыки, загружаемые в виде Markdown-файлов. Готовые сообщественные навыки доступны для тестирования API, XSS, SQLi, XXE, BFLA, SSTI, IDOR / BOLA, небезопасной десериализации, массового присваивания, захвата поддоменов и небезопасной загрузки файлов — скачайте .md-файл и загрузите его через Global Settings > Agent Skills, чтобы активировать для своего пользователя. Вы также можете внести свой вклад, открыв pull request.
Навыки чата
Инъекция справочной информации по запросу через команду /skill в чате агента. Навыки чата — это тактические справочные документы: плейбуки по инструментам, руководства по уязвимостям, заметки по конкретным фреймворкам — которые вы внедряете в контекст агента именно тогда, когда они нужны. Введите /skill ssrf, чтобы загрузить экспертные знания по SSRF, или нажмите кнопку выбора навыка для просмотра списка. 46 справочных навыков поставляются с RedAmon, охватывающих уязвимости (JWT, OAuth/OIDC, CSRF, гонки, бизнес-логика, загрязнение прототипов, ReDoS, обход 2FA, LDAP/XPath-инъекции, отравление веб-кэша, CORS, инъекции в заголовок Host, кликджекинг, CRLF и другие), инструменты (sqlmap, nuclei, ffuf, nmap, httpx, naabu, katana, subfinder, semgrep), протоколы (GraphQL, WebSocket, SOAP/WS-Security, SAML), технологии (Firebase, Supabase), фреймворки (Next.js, FastAPI, NestJS), Active Directory (цепочка атак, Kerberoasting/ASREPRoast, AD-CS ESC1-15, BloodHound path-to-DA), облако (AWS, Azure, GCP) и пост-эксплуатацию (побег из Docker, повышение привилегий в Linux / Windows). В отличие от навыков агента (которые управляют классификацией и поэтапными рабочими процессами), навыки чата — это дополнительный контекст, который сохраняется до тех пор, пока вы его не измените или не удалите.
GitHub Secret Hunter
Сканирует репозитории GitHub, gist-файлы и историю коммитов на предмет раскрытых секретов, используя 40+ regex-шаблонов и анализ энтропии Шеннона.
Мультисканер секретов
Ищет живые учетные данные по 14 типам целей с помощью 1060 детекторов: git-репозитории, GitHub (включая удаленные коммиты), GitLab, реестры Docker, Hugging Face, S3, GCS, локальная файловая система, Jenkins, Elasticsearch, Postman, CircleCI и Travis CI. Он идет на шаг дальше, чем обычный regex-сканер, вызывая API сервиса-владельца с найденным учетными данными, поэтому результат показывает, действительно ли секрет все еще жив, мертв или никогда не проверялся. Каждый источник настраивается один раз для проекта и запускается в собственном изолированном контейнере (изолированная сеть, read-only root, non-root, ровно один учетный данные и без доступа к графу), поэтому разные источники сканируются параллельно. Результаты сохраняются как узлы MultiscannerScan → MultiscannerRepository / Image / Model / Bucket / Endpoint → MultiscannerFinding и отображаются в таблице секретов Red Zone, сначала живые находки. Настройте его в настройках проекта, запускайте по каждому источнику из модального окна "Other Scans".
Обнаружение вредоносных пакетов / цепочки поставок
Обнаруживает заведомо вредоносные (MAL-) и заведомо уязвимые (CVE/GHSA) п пакеты полностью офлайн на основе локальной базы данных OSV, на трех уровнях, использующих один движок и одну графовую модель. L1 проверет загруженный SBOM / файл блокировок из модального ок ** "Other Scans"; L2 (Supply-Chain Recon) собирает набор npm-пакетов, которые живая цель фактически обслуживает во время разведки (исходные карты, импорты, технологии), без манифеста; L3 предоставляет AI-агенту инструменты по запросу execute_osv_scanner / execute_guarddog. Недоверенные данные (тарболы, целевой JS) обрабатываются в усиленной, не содержащей секретов, сетевой изолированной DIRTY-песочнице (cap_drop=ALL, только чтение, без установки); только JSON-артефакт, прошедший проверку схемы, попадает в компонент записи, хранящий учетные данные. Результаты сохраняются как узлы Package / MalPackageFinding (MAL- = вредоносный, CVE/GHSA = уязвимый, GuardDog = подозрительный). Заполните офлайн-базу один раз с помощью ./redamon.sh supply-chain-sync npm.
Настройки проекта
Более 500 настраиваемых параметров на 16 вкладках, управляющих поведением каждого инструмента: от модулей сканирования до шлюзов одобрения агента. Управление через веб-интерфейс.
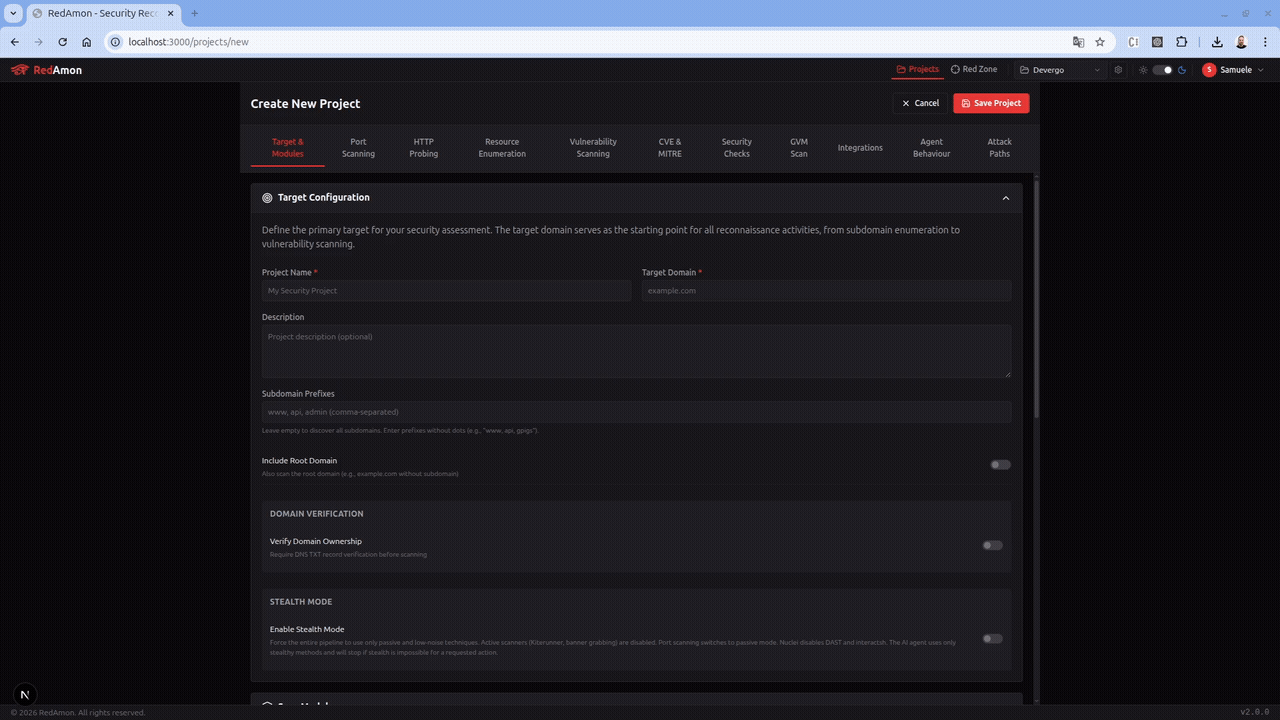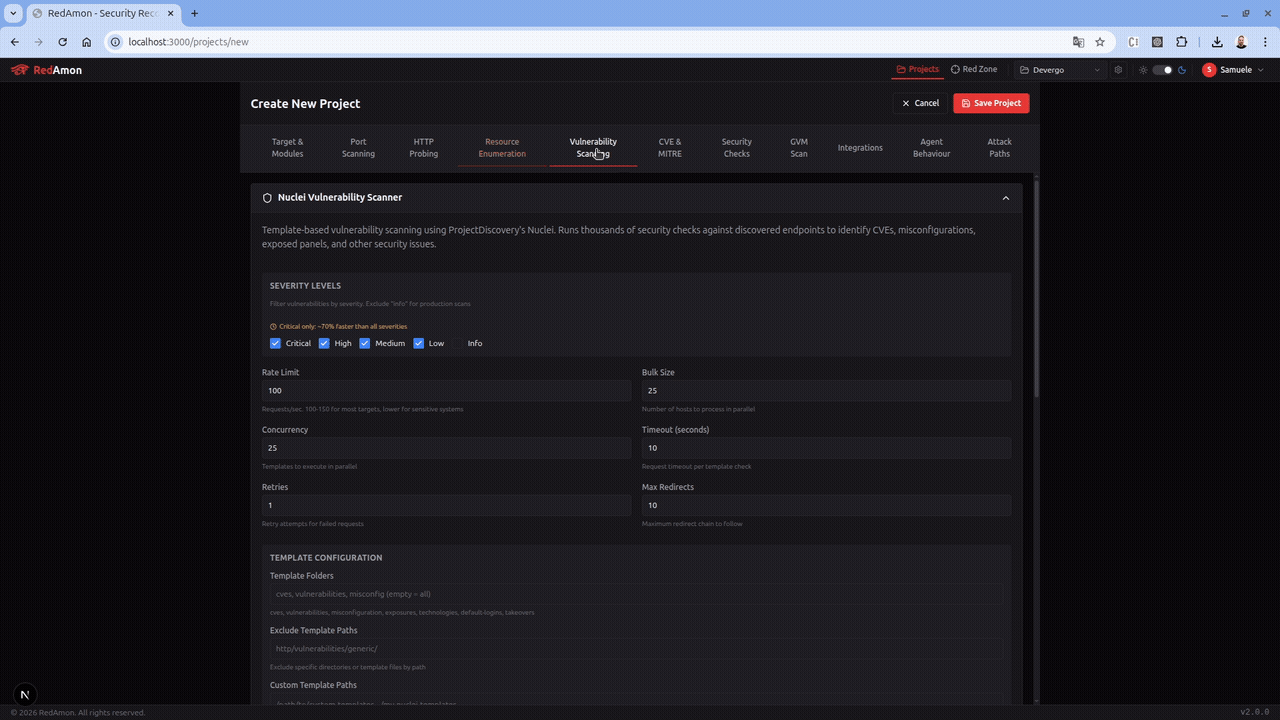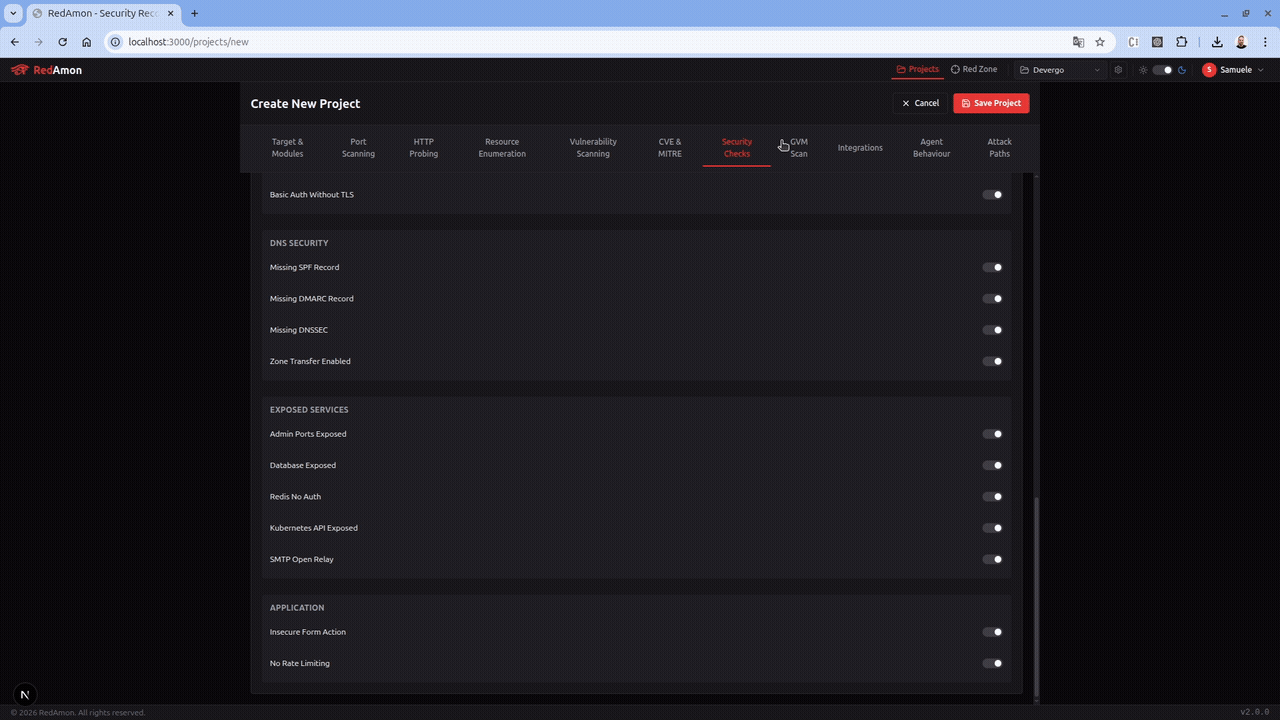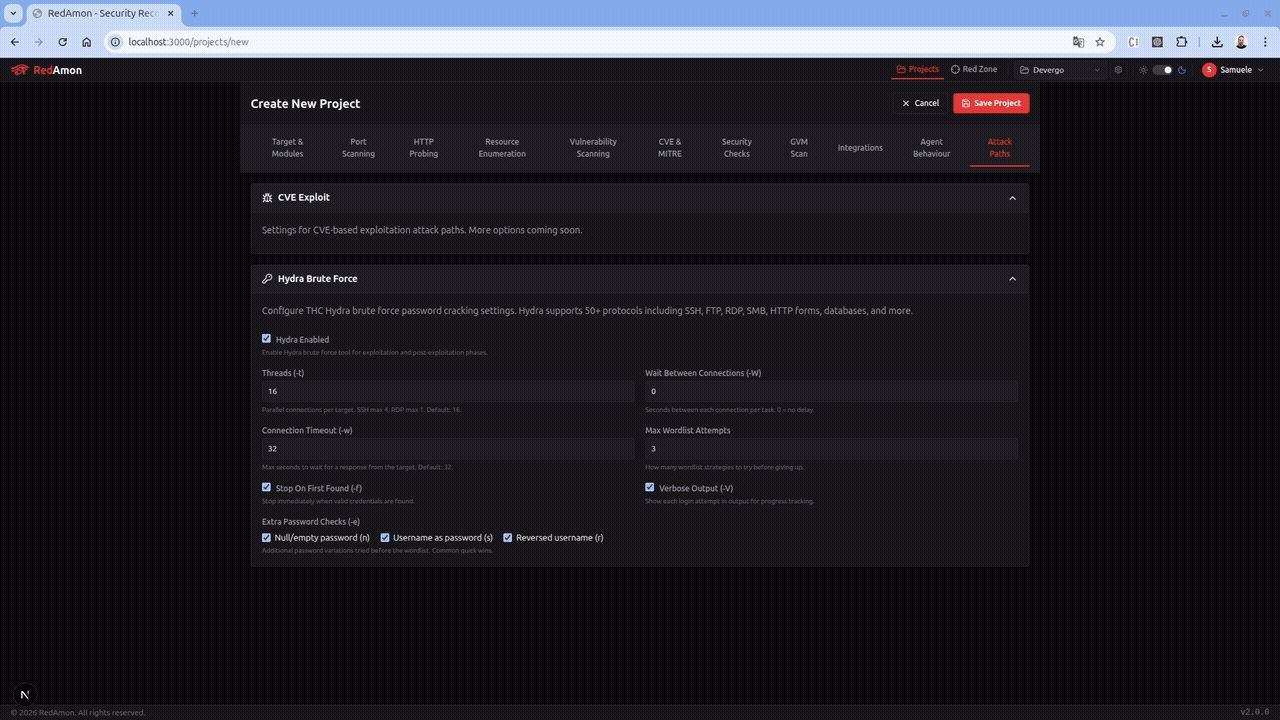
Правила взаимодействия (RoE)
Загрузите документ RoE (PDF, TXT, MD, DOCX) для автоматической настройки параметров проекта и применения ограничений взаимодействия. Применение на уровнях конвейера разведки (исключенные хосты, ограничения скорости, временные окна) и AI-агента (инъекции в промпт, ограничение фазы серьезности, ограничения инструментов).
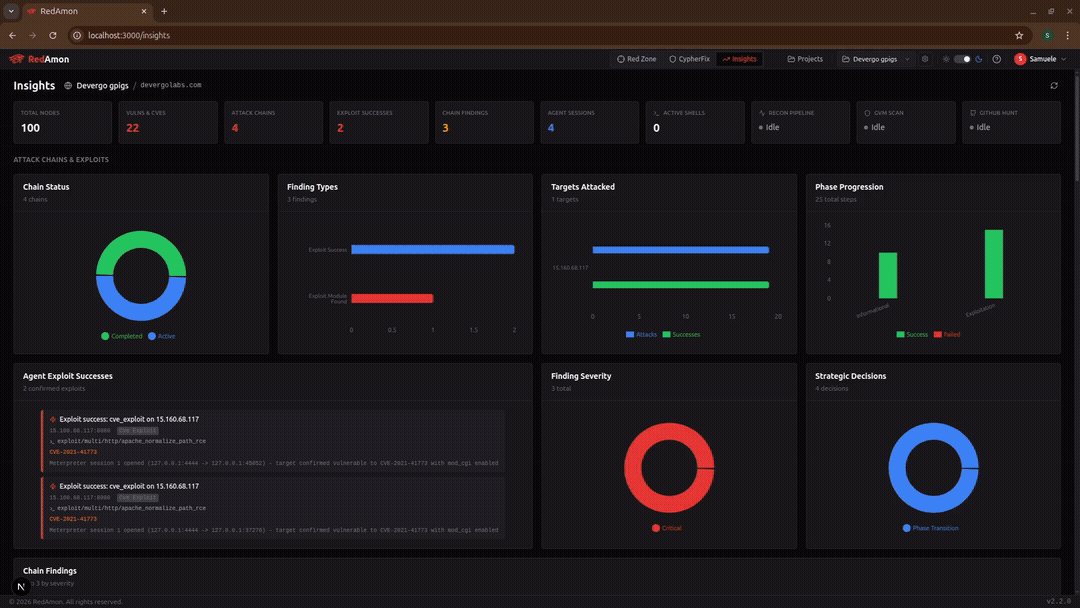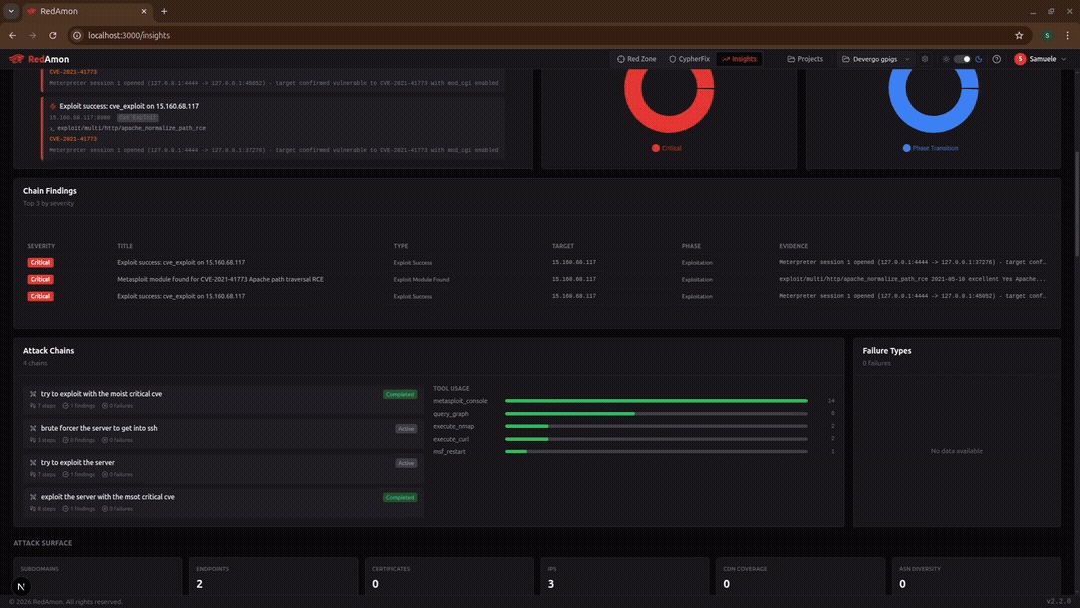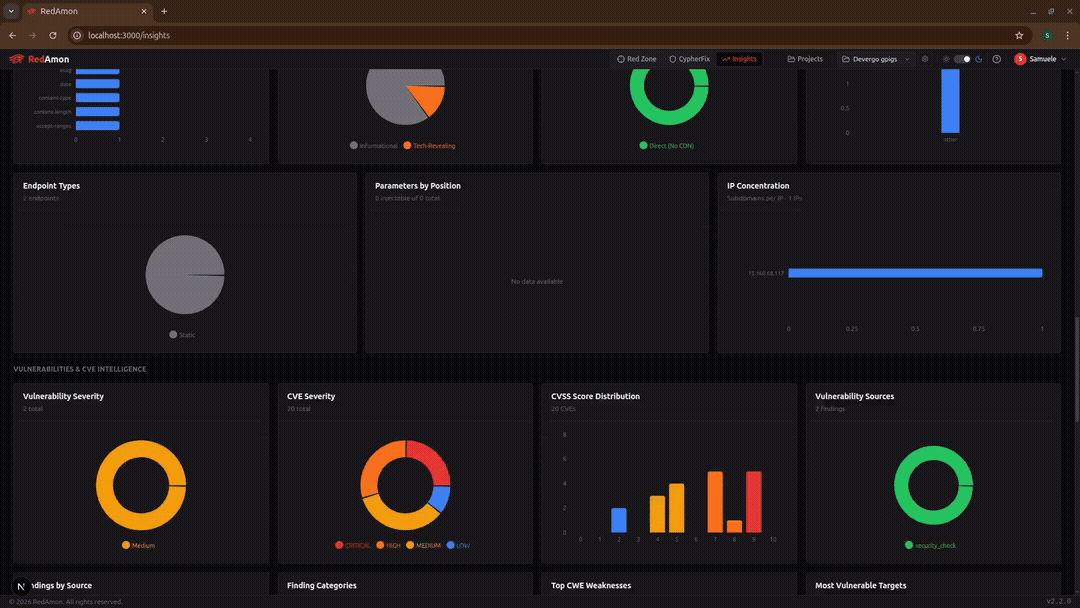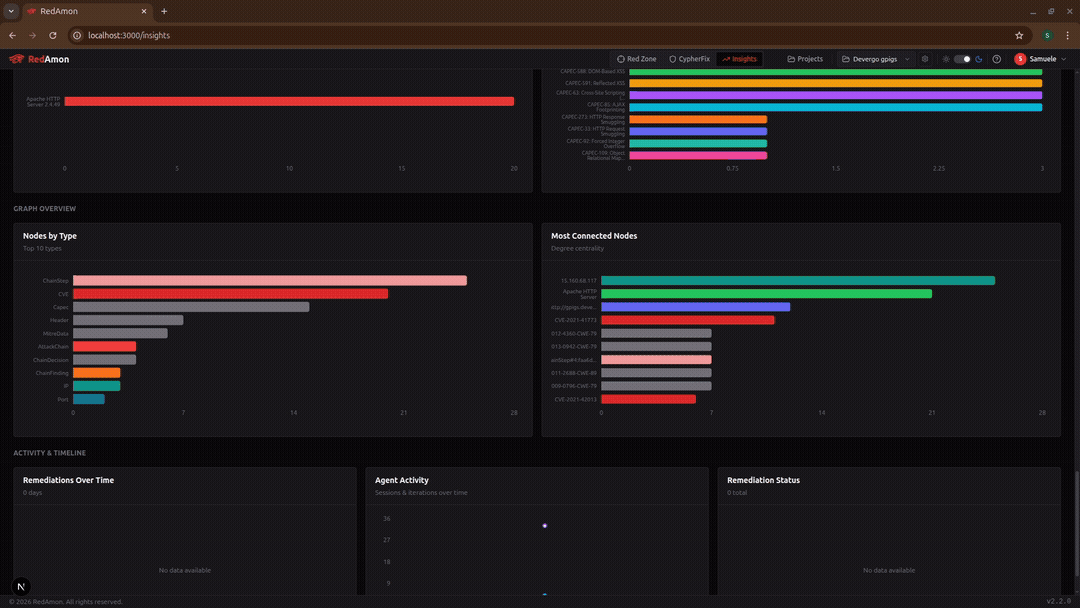
Панель аналитики
Более 30 интерактивных диаграмм в 4 разделах: цепочки атак и эксплойты, поверхность атаки, уязвимости и аналитика CVE, обзор графа. Все данные в реальном времени из Neo4j и PostgreSQL.
Защитное ограничение целей
Защитное ограничение на основе LLM, предотвращающее нацеливание на неавторизованные домены: блокирует правительственные сайты, крупные технологические компании, финансовые учреждения и социальные сети. Действует как при создании проекта, так и при инициализации агента. Домены правительственных, военных, образовательных и международных организаций (.gov, .mil, .edu, .int) постоянно блокируются детерминированным жестким ограничением, которое нельзя отключить.
Подтверждение инструментов
Поинструментальный шлюз с участием человека для опасных операций. При включении агент приостанавливается перед выполнением высокорисковых инструментов (Nmap, Nuclei, Metasploit, Hydra, Kali shell, выполнение кода) и отображает встроенное приглашение Разрешить / Запретить в ленте чата. Поддерживает режимы подтверждения как для одного инструмента, так и для параллельной волны (план). Пользователи могут одобрить, отклонить или изменить аргументы инструмента до начала выполнения. Отключается переключателем Require Tool Confirmation в настройках проекта.
Отчеты о пентесте
Профессиональные HTML-отчеты, готовые для клиентов, из 11 разделов. При настроенной AI-модели 6 разделов получают сгенерированные LLM описания, включая резюме для руководства, анализ рисков и приоритизированную триажную обработку рекомендаций. Посмотреть пример отчета.
Экспорт и импорт данных
Полное резервное копирование и восстановление проекта через веб-интерфейс: настройки, разговоры, графовые данные, результаты разведки/GVM/GitHub hunt в виде переносимого ZIP-архива.
Системная архитектура
flowchart TB
    subgraph User["👤 User Layer"]
        Browser[Web Browser]
        CLI[Terminal/CLI]
    end

    subgraph Frontend["🖥️ Frontend Layer"]
Webapp[Next.js Webapp<br/>:3000]
    end

    subgraph Backend["⚙️ Backend Layer"]
Agent[AI Agent Orchestrator<br/>FastAPI + LangGraph<br/>:8090]
ReconOrch[Recon Orchestrator<br/>FastAPI + Docker SDK<br/>:8010]
    end

    subgraph Tools["🔧 MCP Tools Layer"]
NetworkRecon[Network Recon Server<br/>Curl + Naabu<br/>:8000]
Nuclei[Nuclei Server<br/>:8002]
Metasploit[Metasploit Server<br/>:8003]
Nmap[Nmap Server<br/>:8004]
    end

    subgraph Scanning["🔍 Scanning Layer"]
Recon[Recon Pipeline<br/>Docker Container]
GVM[GVM/OpenVAS Scanner<br/>Network Vuln Assessment]
GHHunt[GitHub Secret Hunter<br/>Credential Scanning]
Multiscanner[Secret Multiscanner<br/>14 Sources · 1060 Detectors]
    end

    subgraph Data["💾 Data Layer"]
Neo4j[(Neo4j Graph DB<br/>:7474/:7687)]
Postgres[(PostgreSQL<br/>Project Settings<br/>:5432)]
    end

    subgraph LLMProviders["🧠 LLM Providers"]
        OpenAI[OpenAI]
        Anthropic[Anthropic]
LocalLLM[Local Models<br/>Ollama · vLLM · LM Studio]
OpenRouter[OpenRouter<br/>300+ Models]
        Bedrock[AWS Bedrock]
    end

    subgraph External["🌐 External APIs"]
GitHubAPI[GitHub API<br/>Repos & Code Search]
SourceAPIs[Secret Sources<br/>GitLab · Docker · S3 · GCS<br/>Hugging Face · CI · ...]
    end

    subgraph Targets["🎯 Target Layer"]
        Target[Target Systems]
GuineaPigs[Guinea Pigs<br/>Test VMs]
    end

    Browser --> Webapp
    CLI --> Recon
    Webapp <-->|WebSocket| Agent
    Webapp -->|REST + SSE| ReconOrch
    Webapp --> Neo4j
    Webapp --> Postgres
    ReconOrch -->|Docker SDK| Recon
    ReconOrch -->|Docker SDK| GVM
    ReconOrch -->|Docker SDK| GHHunt
    ReconOrch -->|Docker SDK, one per source| Multiscanner
    ReconOrch -->|Multiscanner ingest| Neo4j
    Recon -->|Fetch Settings| Webapp
    GHHunt -->|GitHub API| GitHubAPI
    Multiscanner -->|GitHub API| GitHubAPI
    Multiscanner --> SourceAPIs
    Agent -->|API| OpenAI
    Agent -->|API| Anthropic
    Agent -->|API| LocalLLM
    Agent -->|API| OpenRouter
    Agent -->|API| Bedrock
    Agent --> Neo4j
    Agent -->|MCP Protocol| NetworkRecon
    Agent -->|MCP Protocol| Nuclei
    Agent -->|MCP Protocol| Metasploit
    Agent -->|MCP Protocol| Nmap
    Recon --> Neo4j
    GVM -->|Reads Recon Output| Recon
    GVM --> Neo4j
    GVM --> Target
    GVM --> GuineaPigs
    NetworkRecon --> Target
    Nuclei --> Target
    Metasploit --> Target
    Nmap --> Target
    NetworkRecon --> GuineaPigs
    Nuclei --> GuineaPigs
    Metasploit --> GuineaPigs
    Nmap --> GuineaPigs
Полные диаграммы архитектуры (поток данных, контейнеры Docker, конвейер разведки, рабочий процесс агента, интеграция MCP): ARCHITECTURE.md Технологический стек (более 70 технологий во фронтенде, бэкенде, ИИ, базах данных, инструментах безопасности): TECH_STACK.md
Компоненты
| Компонент | Описание | Документация |
|---|---|---|
| Конвейер разведки | Параллелизованный конвейер OSINT и сканирования уязвимостей с разветвлением/сведением | README.RECON.md |
| Оркестратор разведки | Управление жизненным циклом контейнеров через Docker SDK | README.RECON_ORCHESTRATOR.md |
| Брокер Docker-сокета | Фильтрующий обратный прокси для Docker-сокета: порождаемые контейнеры сканирования достигают демона через него, поэтому они могут создавать только известные образы инструментов (из белого списка, без монтирования хоста / привилегированных / произвольных образов) | n/a |
| Графовая база данных | Картирование поверхности атаки с помощью Neo4j с поддержкой мультитенантности | README.GRAPH_DB.md · GRAPH.SCHEMA.md |
| Серверы инструментов MCP | Инструменты безопасности через Model Context Protocol (песочница Kali) | README.MCP.md |
| Оркестратор AI-агентов | Автономный агент на основе LangGraph с паттерном ReAct | README.AGENTIC_SYSTEM.md |
| Агенты CypherFix | Автоматический триаж + исправление кода + GitHub PR | README.CYPHERFIX_AGENTS.md |
| Веб-приложение | Дашборд на Next.js для визуализации и взаимодействия с ИИ | README.WEBAPP.md |
| Сканер GVM | Сетевой сканер уязвимостей Greenbone/OpenVAS (более 170 тыс. NVTs) | README.GVM.md |
| Мультисканер секретов | Глубокое сканирование секретов по 14 типам источников (git, GitHub, GitLab, Docker, Hugging Face, S3, GCS, файловая система, Jenkins, Elasticsearch, Postman, CI) с 1060 детекторами, проверкой живых учетных данных и одним усиленным контейнером на каждый источник, работающим параллельно | Wiki: Secret Multiscanner |
| Сканер цепочки поставок | Автономное обнаружение вредоносных/уязвимых пакетов (OSV-Scanner + GuardDog + retire.js) с усиленным разделением DIRTY/CLEAN; 3 уровня (инструменты агента, автономное сканирование SBOM, разведка живых целей) | README.SUPPLY_CHAIN.md |
| База данных PostgreSQL | Настройки проекта, учетные записи пользователей, конфигурационные данные | README.POSTGRES.md |
| Тестовые среды | Преднамеренно уязвимые Docker-контейнеры для безопасного тестирования | README.GPIGS.md |
Документация
| Ресурс | Ссылка |
|---|---|
| Полная Wiki (руководство пользователя) | github.com/samugit83/redamon/wiki |
| Развертывание на сервере (один хост) | Wiki: Deploying to a Server · tooling/deploy/single-host/README.md |
| Состояние безопасности (каталог многоуровневой защиты) | docs/readmes/README.SECURITY_POSTURE.md |
| Обнаружение цепочки поставок / вредоносных пакетов | docs/readmes/README.SUPPLY_CHAIN.md |
| Модель угроз (STRIDE) | docs/readmes/README.TM.SYSTEM_OVERVIEW.md |
| Политика безопасности | SECURITY.md |
| Разработка с помощью ИИ | Wiki: Ship Perfect PRs with AI |
| Руководство разработчика | docs/readmes/README.DEV.md |
| Диаграммы архитектуры | docs/readmes/ARCHITECTURE.md |
| Технологический стек | docs/readmes/TECH_STACK.md |
| Устранение неполадок | docs/readmes/TROUBLESHOOTING.md |
| Журнал изменений | CHANGELOG.md |
| Полный отказ от ответственности | DISCLAIMER.md |
| Лицензии третьих сторон | THIRD-PARTY-LICENSES.md |
| Лицензия | LICENSE |
| --- |
Устранение неполадок
RedAmon полностью контейнеризирован и работает в любой ОС с Docker Compose v2+. Инструкции по устранению неполадок для конкретных ОС (Linux, Windows, macOS) см. в Руководстве по устранению неполадок или в Вики.
RedAmon HackLab
|
Хотите увидеть, как RedAmon мыслит как настоящий пентестер?Изучите реальные сессии атак в реальном времени — каждый шаг, каждый обход, каждую эксплуатацию — по 15 категориям уязвимостей на живой цели. Полные журналы сессий, расшифрованные пошаговые разборы и видеозаписи, показывающие, как агент автономно взламывает многосервисный сервер с нуля. Исследовать HackLab → | Отправить свою сессию →Есть впечатляющая сессия агента на вашей собственной цели? Поделитесь ею с сообществом — журнал сессии + видео на YouTube. |
Витрина сообщества
Видео, статьи и реальный опыт специалистов по безопасности, использующих RedAmon в полевых условиях. Хотите попасть в витрину? Смотрите раздел Content Creator в CONTRIBUTING.md.
Видео
| Название | Ссылка |
|---|---|
| RedAmon v2.2.0, Тест социальной инженерии: доставка полезной нагрузки до получения шелла | Смотреть |
| Проверка CVE с помощью ИИ-агента: за пределами стандартных инструментов | Смотреть |
| RedAmon 2.0, от 0 до 1000 звезд GitHub за 10 дней: многоагентные параллельные атаки | Смотреть |
| Создание автономного ИИ-агента для красной команды с нуля: полное руководство по LangGraph + Metasploit + Neo4j | Смотреть |
Реальные примеры из практики
| Кто | Что | Ссылка |
|---|---|---|
| Nipun Dinudaya | Развернул RedAmon на корпоративном сайте, выявил критическую уязвимость SQL-инъекции, которая могла привести к значительной утечке данных | Читать на LinkedIn |
| Venkata Bhargav CH S | Использовал RedAmon во время стажировки в Ascent e-Digit Solutions: практическая разведка, анализ DNS и картирование поверхности атаки | Читать на LinkedIn |
Руководства сообщества
| Кто | Что | Ссылка |
|---|---|---|
| MrGood | Освоение Redamon: подробное руководство по установке на Kali Linux, решение специфических проблем с Docker в Kali и повышение безопасности | Читать на Medium |
| Bogdan Caraman | Как установить RedAmon на Debian 13 (Trixie) с OpenRouter: пошаговое руководство с настройкой Docker, статическим IP и автоматизацией через systemd | Читать в блоге |
Внесение вклада
Вклад приветствуется! Пожалуйста, прочитайте CONTRIBUTING.md для получения рекомендаций о том, как начать, о соглашениях по стилю кода и о процессе pull request.
Сопровождающие
Samuele Giampieri: создатель, сопровождающий и архитектор ИИ-платформы · LinkedIn · GitHub · Devergo Labs
Ritesh Gohil: сопровождающий и ведущий исследователь безопасности · LinkedIn · GitHub
Контакты
По вопросам, отзывам или предложениям о сотрудничестве: devergo.sam@gmail.com
Правовая информация
По умолчанию локально; развёртывание на сервере имеет поддерживаемый защищённый путь. Из коробки RedAmon предназначен для работы на локальной машине и сам по себе не включает средства безопасности для внешнего доступа. Чтобы запустить его на публичном сервере, доступном через интернет, используйте защищённое развёртывание на одном хосте из
tooling/deploy/single-host/, которое размещает весь стек за nginx + TLS, межсетевым экраном хоста, усилением SSH и единым публичным HTTPS-источником, при этом каждый внутренний сервис привязан к loopback. Запуск сырого стека (без этого развёртывания) на публичном IP-адресе приведёт к раскрытию неаутентифицированных внутренних сервисов, поэтому всё, что находится за пределами доверенной локальной сети без защищённого развёртывания, — полностью на ваш страх и риск.
Этот проект выпущен под лицензией MIT.
RedAmon интегрирует несколько сторонних инструментов под их собственными лицензиями (MIT, Apache-2.0, BSD, GPL-2.0/3.0, AGPL-3.0, LGPL и WPScan Public Source License). Исходный код всех компонентов под лицензией AGPL доступен в их вышестоящих репозиториях. Полный перечень и лицензионные обязательства задокументированы в THIRD-PARTY-LICENSES.md.
Примечание о коммерческом использовании: Образ песочницы Kali включает WPScan, который регулируется Публичной лицензией на исходный код WPScan. WPScan ограничивает коммерческое использование (SaaS, платные продукты, услуги с добавленной стоимостью) без отдельной лицензии от команды WPScan. Пентест-проекты и личное использование разрешены. Если вы планируете использовать RedAmon в коммерческом продукте или услуге, ознакомьтесь с THIRD-PARTY-LICENSES.md перед распространением.
См. DISCLAIMER.md для полных условий использования, политики допустимого использования и требований по соблюдению законодательства.
Используйте ответственно. Тестируйте этично. Защищайте лучше.